Citizen Lab พบสปายแวร์แฝงมากับโฆษณาออนไลน์ เจาะเครื่องที่ Al Jazeera โดยไม่ต้องคลิก
Citizen Lab ยืนยันครั้งแรก สปายแวร์ Candiru ถูกส่งผ่านโฆษณาแบบไม่ต้องคลิก เจาะเครื่องใน Al Jazeera คนทั่วไปลดเสี่ยงได้ด้วยการอัปเดตและบล็อกโฆษณา
สารบัญ (13 หัวข้อ)
- สรุปประเด็นสำคัญ
- "ติดได้โดยไม่ต้องคลิก" ผ่านโฆษณาทำงานอย่างไร
- เกิดอะไรขึ้นกับ Al Jazeera
- Discover-Tech คือใคร และโฆษณาไปโผล่ที่ไหนบ้าง
- เห็นโฆษณาของ Discover-Tech แล้ว เครื่องฉันโดนไหม
- ใครเสี่ยงจริง
- เกี่ยวกับไทยไหม
- ทุกคนทำอะไรได้บ้าง
- ถ้าคุณเป็นนักข่าว นักเคลื่อนไหว หรือทำงานที่อ่อนไหว
- ไม่ใช่ครั้งแรกที่มีคนเตือนเรื่องนี้
- บริษัทโฆษณาตอบสนองอย่างไร
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าคุณเปิดเว็บข่าวหรือแอปเกมตามปกติ มีแบนเนอร์โฆษณาโผล่ขึ้นมาที่มุมจอ คุณไม่ได้แตะเลย แต่แค่โฆษณานั้นแสดงผล เครื่องก็ถูกส่งต่อไปติดสปายแวร์ Citizen Lab ห้องวิจัยของมหาวิทยาลัยโทรอนโต แคนาดา รายงานว่าเหตุการณ์แบบนี้เกิดขึ้นจริงกับคอมพิวเตอร์ในสำนักข่าว Al Jazeera นับเป็นหลักฐานทางเทคนิคชิ้นแรกที่เปิดต่อสาธารณะว่าสปายแวร์รับจ้างถูกส่งผ่านโฆษณาได้จริง โดยเหยื่อไม่ต้องคลิกอะไร
โฆษณาออนไลน์ไม่ได้เป็นแค่รูปภาพ ทุกครั้งที่หน้าเว็บหรือแอปมีช่องโฆษณาว่าง ระบบจะเปิดประมูลในเสี้ยววินาที และโฆษณาที่ชนะจะพกโค้ดเล็ก ๆ ติดมารันในเครื่องได้ Discover-Tech บริษัทอิสราเอลที่ทำตัวเป็นบริษัทโฆษณาปกติ ใช้ช่องนี้เลือกเป้าหมายจากข้อมูลประจำเครื่องในระบบประมูล เหมือนใบปลิวที่แจกทั้งซอย แต่บ้านที่ถูกเลือกได้ใบที่ซ่อนเครื่องดักฟัง ต่างกันตรงที่ใบปลิวธรรมดาไม่แอบจดข้อมูลบ้านกลับไป แต่โฆษณาเหล่านี้ส่งข้อมูลบางอย่างของทุกเครื่องกลับไปด้วย ส่วนสปายแวร์เป็นของ Candiru บริษัทอิสราเอลที่ขายเครื่องมือสอดแนมให้รัฐบาล
Citizen Lab พบว่าเครื่องในองค์กร Al Jazeera อย่างน้อย 45 เครื่องตกเป็นเป้าหมาย และ Al Jazeera กู้ไฟล์สปายแวร์ได้จากคอมพิวเตอร์ Windows เครื่องหนึ่ง ขณะที่โฆษณาของ Discover-Tech โผล่ในแอปและเว็บเกือบ 200,000 แห่งในเวลาเพียง 4 เดือน แต่นี่คือจำนวนที่ที่โฆษณาไปปรากฏ ไม่ใช่จำนวนเครื่องที่ติด Citizen Lab ระบุว่าคนส่วนใหญ่ที่เห็นโฆษณาไม่ได้ถูกเลือกเป็นเป้าหมาย ส่วนรัฐบาลใดอยู่เบื้องหลังยังไม่มีใครระบุได้
ข่าวดีคือ Google และเครือข่ายโฆษณาอีกหลายรายตัด Discover-Tech ออกจากระบบแล้ว คนที่เสี่ยงจริงคือคนที่ถูกเล็งเพราะงานที่ทำ เช่น นักข่าว นักเคลื่อนไหว และเจ้าหน้าที่รัฐในงานอ่อนไหว ถึงอย่างนั้น ทุกคนก็ลดความเสี่ยงได้ด้วยการอัปเดตเบราว์เซอร์และระบบสม่ำเสมอ ใช้ตัวบล็อกโฆษณาที่เชื่อถือได้ และปิดรหัสโฆษณาบนมือถือ ส่วนคนที่อาจเป็นเป้าหมายควรเปิด Lockdown Mode บน iPhone หรือ Advanced Protection บน Android และขอความช่วยเหลือจากผู้เชี่ยวชาญ ขั้นตอนตั้งค่าและจุดที่แหล่งข่าวรายงานไม่ตรงกันอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ยืนยันครั้งแรก: รายงาน "Exposing AdFection" ของ Citizen Lab (15 ต.ค. 2026) เป็นหลักฐานทางเทคนิคต่อสาธารณะครั้งแรกของการส่งสปายแวร์รับจ้าง (mercenary spyware) แบบไม่ต้องคลิกผ่านโฆษณาที่เลือกเป้าหมาย Citizen Lab ตั้งชื่อวิธีนี้ว่า AdFection
- เหยื่อที่ยืนยัน: เครื่องในองค์กร Al Jazeera อย่างน้อย 45 เครื่องตกเป็นเป้าหมายในปี 2024–2025 ไฟล์สปายแวร์ที่กู้ได้มาจากคอมพิวเตอร์ Windows และ Citizen Lab เชื่อมโยงกับ Candiru (ปัจจุบันใช้ชื่อ Integrity Labs) ด้วยความมั่นใจสูง
- ผู้ส่งโฆษณา: Discover-Tech บริษัทอิสราเอลที่ Google และ IAB Europe เคยขึ้นทะเบียนเป็นผู้ค้าที่ได้รับอนุมัติมาตั้งแต่ปี 2020 ตอนนี้ถูกตัดออกจากระบบของ Google, IAB Europe, Beeswax, Vungle และ Eskimi แล้ว
- คนทั่วไป: เห็นโฆษณาของ Discover-Tech ไม่ได้แปลว่าติดสปายแวร์ แต่อาจถูกเก็บข้อมูลทำโปรไฟล์ การอัปเดตระบบ บล็อกโฆษณา และปิดรหัสโฆษณาช่วยลดความเสี่ยงได้บางส่วน
"ติดได้โดยไม่ต้องคลิก" ผ่านโฆษณาทำงานอย่างไร
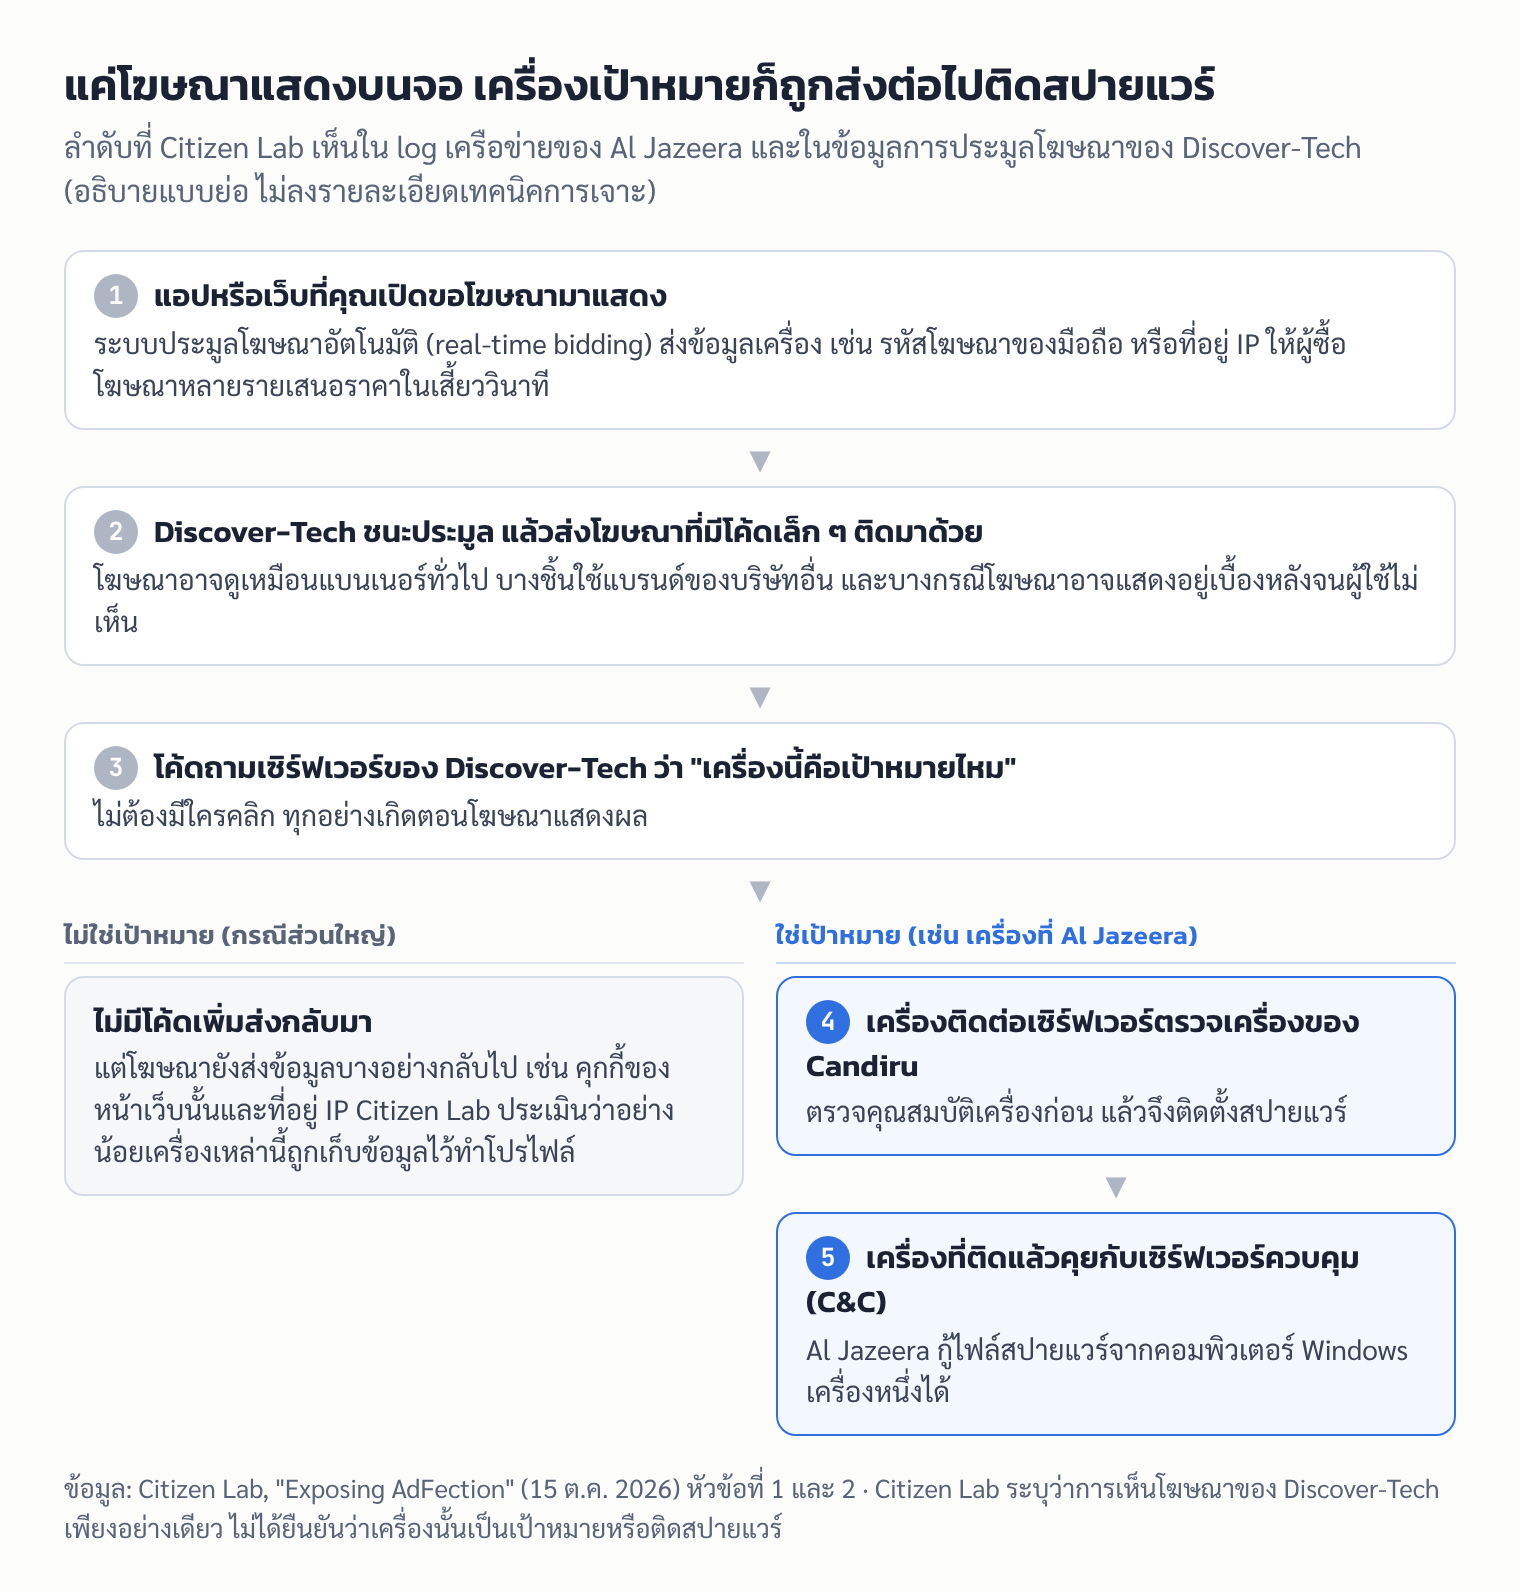
Citizen Lab อธิบายว่าโฆษณาที่คุณเห็นส่วนใหญ่น่าจะมาจากการประมูลอัตโนมัติแบบเรียลไทม์ (real-time bidding) ซึ่งเกิดขึ้นหลายแสนล้านครั้งต่อวัน เครื่องของคุณส่งคำขอโฆษณาออกไป ผู้ซื้อโฆษณาเสนอราคา แล้วผู้ชนะก็ส่งโฆษณาเข้ามาภายในไม่ถึงวินาที คำขอนี้มีข้อมูลที่ใช้ระบุตัวเครื่องได้ เช่น รหัสโฆษณาของมือถือ (iOS หรือ Android) รหัสเบราว์เซอร์ที่บริษัทโฆษณาตั้งไว้ในคุกกี้ และที่อยู่ IP
นอกจากรูปหรือวิดีโอ โฆษณายังพกโค้ดจากผู้ลงโฆษณาและบริษัทตัวกลางมารันในแอปหรือเบราว์เซอร์ได้ตามปกติ เช่น โค้ดนับการแสดงผลหรือการคลิก Citizen Lab พบว่า Controlium แพลตฟอร์มของ Discover-Tech ให้ลูกค้าเลือกเครื่องเป้าหมายจากรหัสเหล่านี้ แล้วสั่งให้โฆษณาส่งโค้ดเฉพาะไปยังเครื่องนั้นเครื่องเดียว รายงานสรุปว่า "แค่การแสดงโฆษณาที่เลือกเป้าหมายไว้ก็เพียงพอให้ติดสปายแวร์" (the simple display of a targeted ad is enough for infection)
สำหรับเครื่องที่ไม่ใช่เป้าหมาย เซิร์ฟเวอร์จะไม่ส่งโค้ดอะไรกลับมา แต่โฆษณายังส่งข้อมูลจากเบราว์เซอร์กลับไปให้ Discover-Tech เช่น คุกกี้ของหน้าเว็บนั้นและที่อยู่ IP รายงานไม่ได้เผยแพร่ตัวโค้ดเจาะระบบ และ Citizen Lab ระบุว่าดึงโค้ด JavaScript ชุดที่ส่งให้เป้าหมายมาไม่ได้ ReadEval จึงไม่ลงรายละเอียดเทคนิคไปมากกว่านี้
เกิดอะไรขึ้นกับ Al Jazeera
- ช่วงเวลาและจำนวน: ในปี 2024 และ 2025 Al Jazeera ถูกโจมตีแบบไม่ต้องคลิกหลายระลอก อย่างน้อย 45 เครื่องในองค์กรตกเป็นเป้าหมาย
- หลักฐาน: log เครือข่ายที่ Al Jazeera ให้มาแสดงลำดับที่ชัดเจน คือเครื่องติดต่อโดเมนของ Discover-Tech (มีโฆษณาแสดง) ต่อด้วยเซิร์ฟเวอร์ตรวจเครื่องของ Candiru แล้วเครื่องที่ติดแล้วจึงคุยกับเซิร์ฟเวอร์ควบคุม (C&C) ของ Candiru
- ไฟล์สปายแวร์: Al Jazeera แยกไฟล์ DLL ของ Windows ออกมาได้จากเครื่องที่ถูกเจาะเครื่องหนึ่ง Citizen Lab สรุปด้วยความมั่นใจสูงว่าเป็นสปายแวร์ของ Candiru รุ่นใหม่กว่าชุดที่เคยจับได้ในปี 2021
- สิ่งที่รายงานไม่ได้บอก: เบราว์เซอร์ที่ใช้ ช่องโหว่ที่ถูกใช้ และจำนวนเครื่องที่ติดจริงในบรรดา 45 เครื่อง รวมถึงรัฐบาลหรือลูกค้ารายใดสั่งการโจมตี Al Jazeera ยินยอมให้ตรวจสอบและให้ระบุชื่อในรายงาน แต่ไม่ได้ตอบคำถามของ TechCrunch และ Reuters
กรณีที่ยืนยันได้จึงเป็นคอมพิวเตอร์ Windows ในองค์กรข่าว ไม่ใช่มือถือของผู้ใช้ทั่วไป แม้รายงานจะพบว่าการเล็งเป้าของ Discover-Tech เน้นที่แอปมือถือก็ตาม
Discover-Tech คือใคร และโฆษณาไปโผล่ที่ไหนบ้าง
Discover-Tech จดทะเบียนในอิสราเอลเมื่อมีนาคม 2020 มี Dekel Boni เป็นซีอีโอ และ Citizen Lab ระบุว่าบริษัท "ดูเหมือนเป็นฉากบังหน้าของการจารกรรมผ่านโฆษณาขนาดใหญ่" Citizen Lab เข้าถึงข้อมูลได้เพราะบริษัทเผยซอร์สโค้ดหน้าระบบ Controlium ไว้ที่หน้าล็อกอิน และเปิดฐานข้อมูลบันทึกการประมูลทิ้งไว้ให้ใครก็เข้าถึงได้
| ข้อมูลจากรายงาน (มีนาคม–มิถุนายน 2026) | ตัวเลข |
|---|---|
| บันทึกการประมูลที่วิเคราะห์ | ราว 4,000 ล้านรายการ |
| ครั้งที่ Discover-Tech เสนอราคา / ชนะประมูล | 3,770 ล้านครั้ง / 442 ล้านครั้ง (11.7%) |
| สัดส่วนการเสนอราคาในแอป / ในเบราว์เซอร์ | 76.7% / 23.3% |
| แอป Android และ iOS ที่แสดงโฆษณาที่ฝังสคริปต์ของผู้โจมตี | 75,373 แอป |
| เว็บไซต์ที่แสดงโฆษณาเหล่านั้น | 120,768 เว็บ |
| ประเทศที่มีการเสนอราคา (ตามตำแหน่ง IP) | 161 ประเทศ |
ที่มา: Citizen Lab, "Exposing AdFection" หัวข้อที่ 5
แอปที่แสดงโฆษณาเหล่านี้เป็นแอปที่คนทั่วไปใช้ เช่น MX Player, Viber, Truecaller, Duolingo และ Yahoo Mail ส่วนเว็บมีตั้งแต่เว็บข่าวท้องถิ่นในอาร์มีเนียและเซอร์เบียไปจนถึง weather.com, bbc.com และ nytimes.com เจ้าของแอปและเว็บเหล่านี้เป็นเพียงที่ที่โฆษณาไปแสดงผ่านระบบประมูล ไม่มีแหล่งใดกล่าวหาว่าพวกเขามีส่วนรู้เห็น รายงานยังพบโฆษณาบางชิ้นใช้แบรนด์ Amazon หรือ AliExpress แต่ระบุชัดว่าไม่มีหลักฐานว่าสองบริษัทนี้ซื้อโฆษณาเอง
Confiant บริษัทด้านความปลอดภัยของโฆษณาที่ทำงานคู่ขนานกัน ประเมินว่า Discover-Tech ปล่อยโฆษณาราว 10 ล้านครั้งต่อวัน และ Jerome Dangu ผู้ร่วมก่อตั้ง Confiant บอก Reuters ว่า "เป็นไปได้มากว่าคนหลายร้อยล้านคนเคยโดน Discover-Tech แตะต้อง" แต่ Confiant ก็ระบุว่าแคมเปญที่ผูกกับ Candiru มีขนาดเล็ก ราวหลักร้อยถึงหลักพันครั้งต่อวันใน 9 ประเทศ และยอมรับว่ายังจับลำดับการเจาะครบทั้งชุดในโลกจริงไม่ได้
เห็นโฆษณาของ Discover-Tech แล้ว เครื่องฉันโดนไหม
ไม่จำเป็นต้องเป็นอย่างนั้น รายงานเขียนไว้ตรง ๆ ว่า "การแสดงโฆษณาของ Discover-Tech หนึ่งครั้ง ไม่ได้ยืนยันว่าเครื่องนั้นเป็นเป้าหมายหรือติดสปายแวร์" และ "ในกรณีส่วนใหญ่ ผู้ใช้ที่เห็นโฆษณาไม่ได้ถูกเลือกเป็นเป้าหมาย"
สิ่งที่ Citizen Lab ประเมินคือ อย่างน้อยเครื่องที่เห็นโฆษณาเหล่านี้ถูก Discover-Tech เก็บข้อมูลทำโปรไฟล์ และโฆษณายังพาเครื่องหลายล้านเครื่องไปติดต่อเซิร์ฟเวอร์ที่ผูกกับ Candiru ซึ่งรายงานเชื่อว่าน่าจะใช้ติดตามและสำรวจเป้าหมายเป็นวงกว้าง การติดต่อนี้ไม่ได้แปลว่าเครื่องติดสปายแวร์ ส่วนการพบโฆษณาในเครือข่ายของ NATO สหประชาชาติ หน่วยงานพลังงานปรมาณูระหว่างประเทศ (IAEA) และศาลอาญาระหว่างประเทศ ก็เป็นเพียง "สัญญาณ" ว่าโฆษณาไปถึง ยังไม่มีหลักฐานว่าเครื่องในองค์กรเหล่านั้นติดสปายแวร์
ใครเสี่ยงจริง
สปายแวร์รับจ้างแบบนี้ถูกส่งไปยังเครื่องที่ผู้สั่งการเลือกไว้โดยเฉพาะ ไม่ได้หว่านใส่ทุกคน ประวัติของ Candiru ชี้ไปทางเดียวกัน ในปี 2021 Citizen Lab และ Microsoft พบเหยื่อของ Candiru อย่างน้อย 100 รายใน 10 ประเทศ ซึ่ง Microsoft ระบุว่ามีทั้งนักข่าว นักการเมืองฝ่ายค้าน ผู้เห็นต่าง และนักเคลื่อนไหว ปีเดียวกันนั้นกระทรวงพาณิชย์สหรัฐฯ ขึ้นบัญชีดำ Candiru
Citizen Lab เตือนว่าการโจมตีอาจเกิดได้ทั้งกับห้องข่าวทั้งองค์กร และกับนักข่าว บรรณาธิการ หรือพนักงานแต่ละคน และขอให้องค์กรข่าวทั่วโลกตรวจระบบและ log ย้อนหลังเพื่อหาร่องรอย กลุ่มที่ควรระวังเป็นพิเศษจึงได้แก่ นักข่าวและองค์กรสื่อ นักเคลื่อนไหวและนักการเมืองฝ่ายค้าน ทนายความ และเจ้าหน้าที่ในหน่วยงานรัฐ กลาโหม หรือโครงสร้างพื้นฐานสำคัญ
เกี่ยวกับไทยไหม
- รายงานระบุว่าพบโฆษณาของ Discover-Tech ในเครือข่ายที่รัฐบาลเป็นผู้ดำเนินการในกว่า 20 ประเทศ ซึ่งมีไทยรวมอยู่ด้วย แต่ไม่ได้บอกว่าเป็นหน่วยงานใด และการพบโฆษณาไม่ใช่หลักฐานการติดสปายแวร์
- Citizen Lab อ้างรายงานของ Haaretz และ Intelligence Online ว่าเทคโนโลยีของ Intelos บริษัทข่าวกรองจากโฆษณาที่มีความเชื่อมโยงกับ Discover-Tech "มีรายงานว่าขายให้ไทย" ข้อนี้เป็นรายงานข่าวที่ ReadEval ตรวจสอบเพิ่มเติมไม่ได้
- ยังไม่มีรายงานว่ามีผู้ใช้ในไทยตกเป็นเป้าหมายหรือติดสปายแวร์จากโฆษณาเหล่านี้ และรายงานไม่ได้แยกตัวเลขการแสดงโฆษณาในไทยไว้
ทุกคนทำอะไรได้บ้าง
Citizen Lab บอกว่ามาตรการด้านล่าง "ลดความเสี่ยงได้บางส่วน" ไม่ได้กันได้ทั้งหมด และ TechCrunch ชี้ว่าโฆษณา โดยเฉพาะในแอป ยังหลบให้พ้นทั้งหมดได้ยาก
1. อัปเดตเบราว์เซอร์และระบบปฏิบัติการ การโจมตีของ Candiru ที่เคยถูกเปิดโปงในอดีตใช้ช่องโหว่ที่ผู้ผลิตยังไม่รู้ (zero-day) ของ Windows และ Chrome เมื่อช่องโหว่แบบนี้ถูกเปิดเผย ผู้ผลิตจะออกแพตช์ตามมา การอัปเดตทันทีจึงปิดช่องที่รู้แล้ว แม้จะกันช่องที่ยังไม่มีใครรู้ไม่ได้
- Chrome บนคอมพิวเตอร์: กด More (จุดสามจุดมุมขวาบน) > Help > About Google Chrome แล้วกด Relaunch ถ้ามี
- Windows 11: Start > Settings > Windows Update > Check for Windows updates แล้วกด Download & install และรีสตาร์ตเมื่อระบบขอ
2. บล็อกโฆษณาและตัวติดตามในเบราว์เซอร์ Citizen Lab แนะนำให้ใช้ส่วนขยายบล็อกโฆษณาที่เชื่อถือได้ หรือเบราว์เซอร์ที่บล็อกการติดตามในตัว ควรติดตั้งส่วนขยายจากร้านส่วนขยายทางการของเบราว์เซอร์เท่านั้น ถ้าใช้ Microsoft Edge ให้เปิดการป้องกันการติดตามระดับเข้มงวด
- Microsoft Edge: Settings and more (จุดสามจุด) > Settings > Privacy, search, and services > Tracking prevention (เปิดไว้) > เลือก Strict ทั้งนี้ Microsoft เตือนว่าบางเว็บอาจทำงานผิดปกติ เช่น วิดีโอเล่นไม่ได้หรือล็อกอินไม่ได้
3. ลบหรือปิดรหัสโฆษณา Controlium เลือกเป้าหมายบนมือถือจากรหัสโฆษณา Citizen Lab จึงแนะนำให้รีเซ็ตรหัสนี้เป็นระยะ ปิดการติดตามโฆษณา และใช้ตัวเลือกไม่รับโฆษณาเฉพาะบุคคลในแอป
- Android: Settings > Privacy > Ads > Delete Advertising ID (หรือ Reset Advertising ID) ชื่อเมนูอาจต่างกันตามยี่ห้อ และบางรุ่นเก่าใช้ Settings > Privacy > Advanced > Ads
- iPhone: Settings > Privacy & Security > Tracking แล้วปิด Allow Apps to Request to Track แอปที่ขอติดตามจะเข้าถึงรหัสโฆษณา (IDFA) ไม่ได้
- Windows 11: Start > Settings > Privacy & security > Recommendations & offers แล้วปิด Let apps show my personalized ads by using my advertising ID การตั้งค่านี้มีผลกับแอป Windows ไม่ใช่โฆษณาบนเว็บ
4. บล็อกที่ระดับเครือข่าย Citizen Lab แนะนำบริการบล็อกโฆษณาที่ระดับเครือข่าย เช่น ที่เราเตอร์ในบ้าน หรือบริการ VPN ที่เชื่อถือได้ซึ่งมีตัวบล็อกโฆษณา ReadEval ประเมินว่าวิธีนี้ครอบคลุมโฆษณาในแอปได้มากกว่าส่วนขยายที่ทำงานเฉพาะในเบราว์เซอร์
ถ้าคุณเป็นนักข่าว นักเคลื่อนไหว หรือทำงานที่อ่อนไหว
Citizen Lab แนะนำอย่างหนักแน่นว่าผู้ที่มีความเสี่ยงสูง "เพราะคุณเป็นใครหรือทำงานอะไร" ควรขอความช่วยเหลือจากผู้เชี่ยวชาญ และให้เริ่มจาก Security Planner ของ Consumer Reports ที่ให้คำแนะนำตามสถานการณ์ของแต่ละคน นอกจากข้อ 1–4 ข้างต้นแล้ว ผู้ผลิตมือถือมีโหมดป้องกันพิเศษสำหรับคนกลุ่มนี้
- Lockdown Mode (iPhone, iPad, Mac): Apple ออกแบบไว้สำหรับ "คนจำนวนน้อยมาก" ที่อาจตกเป็นเป้าของภัยดิจิทัลขั้นสูงเพราะตัวตนหรืองานที่ทำ เปิดได้ที่ Settings > Privacy & Security > Lockdown Mode > Turn On Lockdown Mode แล้วกด Turn On & Restart (บน Mac ใช้ System Settings > Privacy & Security > Lockdown Mode) ต้องเปิดแยกทีละเครื่อง ใช้ได้ตั้งแต่ iOS 16 และ macOS Ventura ข้อแลกเปลี่ยนคือเทคโนโลยีเว็บที่ซับซ้อนบางอย่างถูกปิด บางเว็บจึงโหลดช้าหรือแสดงผลไม่ครบ และไฟล์แนบส่วนใหญ่ใน Messages ถูกบล็อก
- Advanced Protection (Android): ตั้งรหัสล็อกหน้าจอก่อน แล้วไปที่ Settings > Security & Privacy > Other settings > Advanced Protection (หรือ Google > All services > Personal and device safety) เปิด Device protection แล้วรีสตาร์ตเมื่อระบบขอ โหมดนี้ทำให้ Chrome บังคับใช้ HTTPS ปิดตัวเร่งความเร็ว JavaScript และปิด WebGPU ข้อแลกเปลี่ยนคือติดตั้งแอปจากนอก Play Store ไม่ได้
ReadEval ไม่พบแหล่งใดยืนยันว่าสองโหมดนี้กันการโจมตีครั้งนี้ได้ แต่ทั้งคู่ลดช่องทางที่ผู้โจมตีใช้ได้ เช่น ปิดเทคโนโลยีเว็บบางอย่างที่ซับซ้อน ส่วนกรณี Al Jazeera ที่เป็นคอมพิวเตอร์ Windows สิ่งที่ Citizen Lab แนะนำองค์กรคือบล็อกโฆษณาที่เกตเวย์ของเครือข่ายและบนเครื่องที่องค์กรแจก ปิดการติดตามโฆษณาผ่านระบบจัดการเครื่อง (MDM) และย้ายไปใช้เบราว์เซอร์ที่ติดตามน้อยกว่า
ไม่ใช่ครั้งแรกที่มีคนเตือนเรื่องนี้
สำนักงานความมั่นคงแห่งชาติสหรัฐฯ (NSA) และหน่วยงาน CISA เคยเตือนตั้งแต่ปี 2018 และ 2020 ว่าผู้โจมตีอาจใช้โฆษณาส่งมัลแวร์ และแนะนำให้หน่วยงานใช้ตัวบล็อกโฆษณา BleepingComputer เล่าว่าปลายปี 2025 Amnesty International ก็เคยเปิดเผยวิธีส่งสปายแวร์ Predator ผ่านโฆษณาในชื่อ "Aladdin" แต่ครั้งนั้นมาจากเอกสารการตลาดที่รั่วไหล สิ่งที่ทำให้ AdFection ต่างออกไปคือ Citizen Lab เห็นการโจมตีเกิดขึ้นจริงกับเหยื่อจริง
บริษัทโฆษณาตอบสนองอย่างไร
| บริษัท | การตอบสนอง |
|---|---|
| ร่วมสืบสวน ตัด Discover-Tech ออกจากแพลตฟอร์มแลกเปลี่ยนโฆษณาเมื่อต้นตุลาคม 2026 "เพราะละเมิดนโยบายอย่างเป็นระบบ" และเปิดการเตือนของ Safe Browsing สำหรับโดเมนที่ผู้โจมตีควบคุม | |
| IAB Europe | ระงับ Discover-Tech จากรายชื่อผู้ค้าที่ได้รับอนุมัติ หลังการตรวจสอบพบการละเมิดนโยบาย |
| Beeswax (FreeWheel/Comcast) | ถอด Discover-Tech ออกจากแพลตฟอร์มซื้อโฆษณา |
| Vungle (Liftoff) | ระงับการเข้าถึงทั้งหมดระหว่างตรวจสอบ |
| Eskimi | บล็อกบัญชีและโดเมน และระบุว่าโค้ดในโฆษณา "ถูกสร้างมาให้หลบการสแกนอัตโนมัติ" โดยส่งโค้ดต่างกันตามผู้ชม |
| Discover-Tech, Candiru (Integrity Labs) | ไม่ตอบ Citizen Lab, TechCrunch, The Register และ Reuters |
แหล่งข่าวต่างกันตรงไหน
- 45 เครื่องคือ "เป้าหมาย" หรือ "ติดแล้ว": Citizen Lab เขียนว่าอย่างน้อย 45 เครื่อง "ตกเป็นเป้าหมาย" และยืนยันว่ามีเครื่องติดสปายแวร์ แต่ไม่ได้ระบุจำนวนที่ติด ส่วน Reuters เขียนว่าใช้เจาะ "อุปกรณ์ Windows 45 เครื่อง" TechCrunch เขียนว่าคอมพิวเตอร์ Windows อย่างน้อย 45 เครื่อง "ถูกแฮก" และ The Record เขียนว่านักข่าว 45 คนมีเครื่องติดสปายแวร์ ReadEval ใช้ถ้อยคำของ Citizen Lab ซึ่งเป็นต้นทาง
- ทุกเครื่องเป็น Windows หรือไม่: Citizen Lab ยืนยันเพียงว่าไฟล์ที่กู้ได้มาจากเครื่อง Windows เครื่องหนึ่ง ส่วนคำว่า "Windows 45 เครื่อง" มาจาก Reuters และ TechCrunch
- ขนาดการเผยแพร่: Citizen Lab ให้ตัวเลข 75,373 แอปและ 120,768 เว็บ (รวมเกือบ 200,000 แห่ง) The Register ปัดเป็นกว่า 70,000 แอป และ TechCrunch เขียนว่า "หลายหมื่น" แอปและเว็บ ReadEval ใช้ตัวเลขของ Citizen Lab
- จำนวนประเทศ: Citizen Lab นับ 161 ประเทศจากข้อมูลมีนาคม–มิถุนายน 2026 ส่วน Confiant นับ 228 ประเทศจากข้อมูลของตัวเองช่วง 1 เม.ย.–10 ก.ย. 2026 สองตัวเลขมาจากข้อมูลคนละชุดและคนละช่วง จึงไม่ได้ขัดกัน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
โฆษณาออนไลน์กลายเป็นประตูที่สปายแวร์รับจ้างใช้ได้จริงแล้ว และคนที่ต้องกังวลที่สุดคือคนที่ถูกเล็งเพราะงานที่ทำ ไม่ใช่ผู้ใช้ทั่วไป ส่วนที่น่ากังวลกว่าตัวการเจาะคือ บริษัทที่ Citizen Lab เรียกว่าฉากบังหน้าผ่านการขึ้นทะเบียน "ได้รับอนุมัติ" ของ Google และ IAB Europe มาได้ราว 6 ปี และส่งโฆษณาเข้าแอปยอดนิยมนับหมื่นตัวโดยไม่มีใครในห่วงโซ่จับได้ การตัด Discover-Tech ออกจึงแก้ได้แค่รายเดียว Bill Marczak นักวิจัยอาวุโสของ Citizen Lab บอก TechCrunch ว่าบริษัทนี้ "น่าจะเป็นแค่ยอดภูเขาน้ำแข็ง" สำหรับผู้ใช้ทั่วไป ตัวบล็อกโฆษณาจึงไม่ได้เป็นแค่เครื่องมือกันความรำคาญอีกต่อไป แต่ช่วยลดข้อมูลที่รั่วออกไปทุกครั้งที่หน้าจอแสดงโฆษณาด้วย ส่วนนักข่าวและองค์กรสื่อในไทยก็ไม่ควรมองว่าเป็นเรื่องไกลตัว เพราะรายงานพบโฆษณาของ Discover-Tech ในเครือข่ายภาครัฐของไทย และมีรายงานข่าวว่าเทคโนโลยีของบริษัทในเครือข่ายเดียวกันเคยขายให้ไทย แม้ยังไม่มีหลักฐานว่ามีเหยื่อในไทยก็ตาม
แหล่งที่มา
- Citizen Lab: Exposing AdFection – How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware (15 ต.ค. 2026)
- Confiant: ADINT – Weaponized Ad Tech for Zero-Click Spyware and Mass Identity Vacuuming (15 ต.ค. 2026)
- TechCrunch: Governments are hacking people with 'zero-click' spyware by showing them online ads
- The Register: Spyware vendors found a way to make targeted ads even worse
- Reuters (ผ่าน The Times of Israel): Israeli company used online ads to run vast spy operation, researchers say
- BleepingComputer: Targeted ads installed Candiru spyware in zero-click attacks
- The Record: Citizen Lab และ Confiant พบสปายแวร์ส่งผ่านโฆษณา
- Apple Support: About Lockdown Mode
- Google Android Help: Improve device security with Advanced Protection for Android
- Google Play Console Help: Advertising ID (วิธีรีเซ็ตและลบรหัสโฆษณาบน Android)
- iPhone User Guide: Control app tracking permissions on iPhone
- Apple Support: If an app asks to track your activity
- Microsoft Support: Privacy settings for recommendations & offers in Windows 11
- Microsoft Support: Learn about tracking prevention in Microsoft Edge
- Google Chrome Help: Update Google Chrome
- Microsoft Support: Update Windows
- Consumer Reports: Security Planner