Ledger พบชิปแอบฝังขโมยวลีกู้คืนในกระเป๋าคริปโตที่ขายในเอเชีย ไทยอยู่ในรายชื่อพักขาย
Ledger ยืนยันชิปแอบฝังในกระเป๋าคริปโตที่ขายผ่านตัวแทนในอาเซียน อ่านวลีกู้คืน 24 คำตอนตั้งค่าแล้วส่งออกทางเครือข่ายมือถือ และขอให้ร้านใน 7 ตลาดรวมไทยพักขาย
สารบัญ (13 หัวข้อ)
- สรุปประเด็นสำคัญ
- ชิปแอบฝังทำงานอย่างไร
- ทำไมแอปตรวจเครื่องจับไม่ได้
- เครื่องรุ่นไหน ซื้อจากที่ไหน
- ไทยเกี่ยวข้องแค่ไหน
- ยอดเสียหายเท่าไร และทำไมตัวเลขไม่ตรงกัน
- ไทม์ไลน์: นักวิจัยเตือนมาก่อนหลายเดือน
- ซื้อมาแล้ว ต้องทำอย่างไร
- วิธีตรวจผู้ขายและตัวเครื่องตามคู่มือของ Ledger
- วลีกู้คืน: กฎที่ไม่มีข้อยกเว้น
- Ledger และวงการทำอะไรต่อ
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
กระเป๋าคริปโตแบบฮาร์ดแวร์มีไว้เพื่อให้กุญแจเงินของคุณไม่เคยแตะอินเทอร์เน็ต แต่ Ledger ผู้ผลิตกระเป๋าแบบนี้จากฝรั่งเศส ยืนยันว่าเครื่องของตัวเองบางเครื่องที่ขายผ่านร้านตัวแทนในเอเชียตะวันออกเฉียงใต้ มีแผงวงจรแปลกปลอมซ่อนอยู่ข้างใน มันรอจังหวะที่คุณตั้งค่าเครื่อง แอบอ่านคำ 24 คำที่ขึ้นบนจอ แล้วส่งออกไปทางเครือข่ายมือถือ
คำ 24 คำนี้คือวลีกู้คืน (recovery phrase) หรือกุญแจแม่ของกระเป๋า ใครได้ไปก็สร้างกระเป๋าเดียวกันบนเครื่องอื่นแล้วโอนเงินออกได้ทันที ทีมความปลอดภัย Donjon ของ Ledger อธิบายว่าชิปที่ฝังไว้ไม่ได้แตะชิปความปลอดภัยหรือซอฟต์แวร์ของเครื่องเลย มันแค่ "อ่านจอ" คล้ายเครื่องสกิมเมอร์ที่มิจฉาชีพแอบติดในตู้ ATM ต่างกันตรงที่บัตร ATM ยังอายัดได้ แต่วลีกู้คืนที่รั่วไปแล้วเรียกคืนไม่ได้ ทางเดียวคือย้ายเงินไปกระเป๋าใหม่ที่มีวลีชุดใหม่
ความเสียหายยังไม่มีตัวเลขทางการ นักสืบบนบล็อกเชนหลายรายประเมินไว้ตั้งแต่กว่า 86 ล้านดอลลาร์ไปจนถึงราว 102 ล้านดอลลาร์ จากกระเป๋าหลายร้อยใบที่ถูกถอนเงินออกในวันเดียวกัน Ledger บอกว่ายังไม่ได้ยืนยันตัวเลขเหล่านี้ และทุกกรณีที่ยืนยันแล้วเป็นเครื่องที่ซื้อผ่าน CryptoBilis ร้านตัวแทนที่ขายในมาเลเซีย อินโดนีเซีย และฟิลิปปินส์
เรื่องนี้เกี่ยวกับคนไทยด้วย Ledger ขอให้ร้านตัวแทนใน 7 ตลาด ซึ่งมีไทยอยู่ด้วย พักขายและเก็บเครื่องลงจากชั้นระหว่างสอบสวน แม้ Ledger ยังไม่ได้ระบุกรณีที่ยืนยันในไทย แต่นักข่าวที่ติดตามเรื่องนี้รายงานว่าเครื่องแรก ๆ ที่มีคนพบชิปแอบฝังตั้งแต่ปีก่อน ซื้อมาจากผู้ขายออนไลน์ในไทย
ถ้าคุณจะซื้อกระเป๋าฮาร์ดแวร์ ให้ซื้อจากร้านของ Ledger เองหรือร้านที่อยู่ในรายชื่อตัวแทนบนเว็บ Ledger เท่านั้น ถ้าเครื่องมาพร้อมคำ 24 คำที่เขียนไว้แล้ว อย่าใช้เด็ดขาด และไม่ว่าใครขอ อย่าพิมพ์วลีกู้คืนลงในโทรศัพท์ คอมพิวเตอร์ แอป หรือเว็บไซต์ใด ๆ ส่วนวิธีตรวจผู้ขายและตัวเครื่อง สิ่งที่ Ledger แนะนำให้คนที่ซื้อไปแล้วทำ และตัวเลขความเสียหายจากแต่ละแหล่ง อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- เกิดอะไรขึ้น: ทีม Donjon ของ Ledger ยืนยันว่าเครื่องที่ขายผ่าน CryptoBilis มีชิปแอบฝังที่อ่านวลีกู้คืน 24 คำจากจอระหว่างตั้งค่า แล้วส่งออกทางเครือข่าย LTE ผ่าน eSIM โดยไม่ได้แก้ชิปความปลอดภัย (Secure Element) ระบบปฏิบัติการ หรือธุรกรรมของเครื่อง
- ไทยอยู่ในรายชื่อพักขาย: วันที่ 13 ต.ค. 2026 Ledger ขอให้ร้านตัวแทนและผู้จัดจำหน่ายในอินโดนีเซีย สิงคโปร์ ไทย ฟิลิปปินส์ เวียดนาม มาเลเซีย และฮ่องกง พักขายและนำเครื่องลงจากชั้น แต่ Ledger ระบุว่ากรณีที่ยืนยันแล้วมีเฉพาะในเอเชียตะวันออกเฉียงใต้ และไม่ได้ระบุกรณีในไทย
- ตัวเลขความเสียหายยังไม่นิ่ง: Specter ประเมินกว่า 86 ล้านดอลลาร์ Bitquery ประเมินราว 102 ล้านดอลลาร์ ส่วน Ledger ยังไม่ยืนยันทั้งยอดเงินและจำนวนผู้เสียหาย
- ตรวจด้วยแอปอย่างเดียวไม่พอ: Ledger Genuine Check พิสูจน์ได้ว่าชิปความปลอดภัยเป็นของแท้ แต่ Ledger เขียนไว้เองว่ามัน "ตรวจไม่พบการดัดแปลงฮาร์ดแวร์ เช่น ชิปสอดแนม" ถ้าชิปความปลอดภัยเดิมยังอยู่ แหล่งที่ซื้อจึงสำคัญที่สุด
ชิปแอบฝังทำงานอย่างไร
ในอัปเดตวันที่ 13 ต.ค. 2026 ทีม Donjon ของ Ledger อธิบายว่าชิปที่พบเป็นชิ้นส่วนแยกที่ติดอยู่ภายในตัวเครื่อง คอยอ่านข้อมูลที่แสดงบนจอ เมื่อเครื่องแสดงหน้าวลีกู้คืนระหว่างตั้งค่า ไมโครคอนโทรลเลอร์ของชิปจะถอดคำออกมาแล้วส่งออกไปทางเครือข่าย LTE ด้วย eSIM ที่เตรียมไว้ Ledger ย้ำว่าชิปนี้ไม่ได้แก้ไข Secure Element หรือระบบปฏิบัติการ Ledger OS และไม่ได้เปลี่ยนธุรกรรมหรือลายเซ็นใด ๆ
พูดง่าย ๆ คือ ส่วนที่เก็บกุญแจของเครื่องยังแข็งแรงเหมือนเดิม แต่ผู้โจมตีไม่ต้องเจาะส่วนนั้นเลย เพราะเครื่องต้องแสดงวลีกู้คืนบนจอให้เจ้าของจดอยู่แล้ว ชิปจึงแค่ "ดู" ตอนนั้น Kim Zetter นักข่าวด้านความปลอดภัยรายงานว่าชิปจะเงียบอยู่จนกว่าเจ้าของจะเริ่มตั้งค่าและสร้างวลีกู้คืน ReadEval ประเมินว่า เมื่อชิปไม่ได้แก้ธุรกรรมหรือซอฟต์แวร์ เจ้าของจึงแทบไม่มีทางสังเกตได้จากการใช้งานตามปกติ
Tibane Labs ซึ่ง Mark Karpelès ใช้เผยแพร่ผลการชำแหละเครื่อง รายงานว่าพบชิปสามรุ่นที่ซับซ้อนขึ้นเรื่อย ๆ Zetter บรรยายว่ามีตั้งแต่สายไฟบัดกรีด้วยมือไปจนถึงแผงวงจรบางที่ทำสีให้กลืนกับเครื่อง Karpelès เขียนว่าการออกแบบแบบนี้ "คือการผลิตเป็นล็อต ไม่ใช่ชิ้นเดียว" ส่วนนักวิจัยชาวญี่ปุ่นที่ไม่ประสงค์ออกนามบอก Zetter ว่าตามรอยข้อมูลที่ส่งออกไปถึงเซิร์ฟเวอร์ในฮ่องกง และพบว่าในเดือนมิถุนายนมีชิปอย่างน้อย 90 ตัวส่งวลีกู้คืนไปที่นั่น ตัวเลขนี้เป็นการสังเกตของนักวิจัยคนเดียว ยังไม่มีแหล่งอื่นยืนยัน
ReadEval ไม่ลงรายละเอียดทางเทคนิคไปมากกว่านี้ เพราะสิ่งที่ผู้ใช้ต้องรู้มีข้อเดียว คือวลีกู้คืนจะปลอดภัยก็ต่อเมื่อเครื่องที่สร้างมันขึ้นมาไม่ถูกใครแตะต้องมาก่อน
ทำไมแอปตรวจเครื่องจับไม่ได้
ทุกครั้งที่คุณตั้งค่าเครื่องหรือเชื่อมต่อกับ My Ledger ในแอป Ledger Wallet แอปจะทำ Ledger Genuine Check อัตโนมัติ คือส่งโจทย์ให้ชิปความปลอดภัยตอบด้วยกุญแจลับที่ฝังมาจากโรงงาน ถ้าตอบถูก แปลว่าชิปเป็นของแท้ วิธีนี้กันเครื่องปลอมทั้งเครื่องได้ดี แต่หน้า "Check hardware integrity" ของ Ledger (ปรับล่าสุด 14 ต.ค. 2026) เขียนไว้ชัดว่า
"อย่างไรก็ตาม การตรวจนี้ไม่สามารถตรวจพบการดัดแปลงฮาร์ดแวร์โดยไม่ได้รับอนุญาต เช่น ชิปสอดแนม หากชิปความปลอดภัยเดิมยังอยู่ครบ"
เครื่องที่ถูกฝังชิปในข่าวนี้เป็นเครื่อง Ledger ของแท้ที่ถูกดัดแปลงทีหลัง จึงผ่าน Genuine Check ได้ตามปกติ บทความ Ledger Academy เรื่องการซื้อเครื่องอย่างปลอดภัยสรุปไว้ว่า Genuine Check "ยืนยันความแท้ได้ แต่ยืนยันประวัติเส้นทางของตัวเครื่องไม่ได้" นี่คือเหตุผลที่ Ledger ย้ำให้ซื้อจากร้านของบริษัทหรือร้านตัวแทนที่ได้รับอนุญาตเท่านั้น
เครื่องรุ่นไหน ซื้อจากที่ไหน
แถลงการณ์ของ Ledger ไม่ได้ระบุรุ่นเครื่อง เรียกรวมว่า "Ledger signers" ข้อมูลรุ่นทั้งหมดในตารางนี้มาจากนักวิจัยและผู้ใช้ ไม่ใช่จาก Ledger
| แหล่งที่ซื้อ | ใครรายงาน | รุ่นที่ระบุ | สถานะ |
|---|---|---|---|
| CryptoBilis (ตัวแทนในมาเลเซีย อินโดนีเซีย ฟิลิปปินส์) | Ledger | ไม่ระบุ | Ledger ยืนยันว่าทุกกรณีเงินหายที่ยืนยันแล้วมาจากร้านนี้ และเครื่องที่ได้รับผลกระทบมี "จำนวนจำกัด" |
| ผู้ขายออนไลน์ในไทย รวมถึงผู้ขายบน Lazada | ผู้ใช้ Reddit (ส.ค. 2025) และ Joe Grand | Nano X | Grand ซื้อ 8 เครื่องจากผู้ขายที่เขาเรียกว่า "ไม่น่าไว้ใจ" พบชิป 4 เครื่อง (รายงานโดย Zetter) |
| ผู้ขายบุคคลที่สามบน Amazon ญี่ปุ่น | Tibane Labs | ไม่ระบุในข่าว | ผู้ขายอยู่ในจีน แต่พัสดุส่งมาจากมาเลเซีย |
| สนามบินสิงคโปร์ | Mark Karpelès | Flex | Ledger ยังไม่ยืนยันว่าเกี่ยวกับเหตุนี้ |
| MediaMarkt ในเยอรมนี | ลูกค้า 1 ราย และผู้ใช้ X ชื่อ Johannes | Nano X (ตามคำอ้างของ Johannes) | MediaMarkt Saturn หยุดขาย Ledger ทั้งหน้าร้านและออนไลน์ Ledger ตรวจสต็อกทั่วเยอรมนีแล้วไม่พบร่องรอยดัดแปลง และไม่มีรายงานเงินหาย |
Zetter รายงานเพิ่มว่ามีชิปในเครื่อง Stax ด้วย และนักวิจัยชาวญี่ปุ่นเชื่อว่าผู้โจมตี "พัฒนาชิปรุ่นใหม่สำหรับ Flex โดยเฉพาะ" ส่วนหน้า "Check hardware integrity" ของ Ledger มีภาพโครงสร้างภายในอย่างเป็นทางการของ Stax, Flex, Nano Gen5, Nano X และ Nano S Plus ไว้เทียบ
ไทยเกี่ยวข้องแค่ไหน
- ไทยอยู่ในคำขอพักขาย: โพสต์ "Incident Update" ของ Ledger บน X เมื่อ 13 ต.ค. 2026 ระบุชื่อประเทศเอง ("Specifically the countries are: Indonesia, …") และสื่อหลายแห่ง เช่น The Hacker News, Decrypt และ Protos ระบุครบ 7 ตลาด ได้แก่ อินโดนีเซีย สิงคโปร์ ไทย ฟิลิปปินส์ เวียดนาม มาเลเซีย และฮ่องกง Bitcoin.com News รายงานเมื่อ 14 ต.ค. ว่า Ledger ยังไม่กำหนดวันกลับมาขาย
- ยังไม่มีกรณีที่ยืนยันในไทย: Ledger บอกเพียงว่า "กรณีที่ยืนยันแล้วจำกัดอยู่ในเอเชียตะวันออกเฉียงใต้" และ "ยังไม่ได้ยืนยันว่ามีการถอนเงินที่โยงกับเครื่องที่ซื้อจากที่อื่น" ReadEval ไม่พบแหล่งใดรายงานผู้เสียหายในไทยจากเหตุเดือนตุลาคม
- แต่หลักฐานแรก ๆ มาจากไทย: ตามรายงานของ Zetter เครื่องที่เจ้าของโพสต์บน Reddit ในเดือนสิงหาคม 2025 ซื้อจากตลาดออนไลน์ในไทย และเครื่องที่ Grand ซื้อมาตรวจก็ส่งมาจากไทย นักวิจัยชาวญี่ปุ่นก็ได้รับเครื่องที่ส่งมาจากไทยหลายเครื่องเช่นกัน
- ร้านในไทยหยุดขายจริงหรือยัง: เมื่อ ReadEval เปิดหน้ารายชื่อตัวแทนของ Ledger (ledger.com/reseller) วันที่ 26 ต.ค. 2026 หมวดประเทศไทยมีร้านตัวแทน 9 ราย รวมถึงร้าน "Ledger Authorized Reseller Store" บน Shopee Mall และ LazMall แต่ไม่มีป้าย "Sales temporarily paused" แบบที่ร้านในมาเลเซียมี ReadEval จึงยืนยันไม่ได้ว่าร้านในไทยแต่ละรายพักขายอยู่หรือกลับมาขายแล้ว
ยอดเสียหายเท่าไร และทำไมตัวเลขไม่ตรงกัน
| ผู้ประเมิน | ตัวเลข | ขอบเขต | ที่มา |
|---|---|---|---|
| Specter (นักสืบบล็อกเชนนามแฝง) | มากกว่า 86 ล้านดอลลาร์ | กระเป๋าหลายร้อยใบ ประเมินวันที่ 9 ต.ค. | The Hacker News, Decrypt, Boxmining |
| Galaxy Digital (Alex Thorn) | ราว 91 ล้านดอลลาร์ | 477 ที่อยู่ ประเมินวันที่ 9 ต.ค. | CryptoSlate |
| Bitquery | ราว 93.2 ล้านดอลลาร์ | 315 กระเป๋า 6 บล็อกเชน (11 ต.ค.) | CryptoSlate |
| Bitquery (ตัวเลขปรับใหม่) | ราว 102 ล้านดอลลาร์ | ราว 315–324 กระเป๋า (13 ต.ค.) | Zero Day (Kim Zetter), Boxmining |
| YFarmX | ราว 103.4 ล้านดอลลาร์ | 530 ที่อยู่ที่ส่งเงินออก (13 ต.ค.) | Boxmining |
| Ledger | ไม่ยืนยัน | — | โพสต์ของ Ledger ตามที่ The Block อ้าง |
ตัวเลข "ราว 100 ล้านดอลลาร์" ที่เห็นในหลายสื่อ รวมถึงบทสรุปประจำสัปดาห์ของ The Hacker News เป็นตัวเลขปัดของการประเมินกลุ่มหลัง ส่วนตัวเลข 86 ล้านดอลลาร์เป็นการประเมินแรก ๆ ของวันเกิดเหตุ CryptoSlate อธิบายว่าแต่ละรายนับจากชุดที่อยู่และวิธีต่างกัน และทั้งหมดเป็นการ "สงสัยว่าถูกขโมย" ไม่ใช่การยืนยัน Boxmining ระบุว่าตัวเลขของ Bitquery กับ YFarmX ซ้อนทับกัน ไม่ใช่เหตุขโมยสองครั้ง ขณะที่ Ledger ระบุในโพสต์ว่า "ตัวเลขที่เผยแพร่ออนไลน์มาจากบุคคลที่สาม และ Ledger ยังไม่ได้ตรวจสอบทั้งหมด" ReadEval จึงใช้ช่วง "กว่า 86 ถึงราว 102 ล้านดอลลาร์" และระบุผู้ประเมินทุกครั้ง
CoinDesk รายงานด้วยว่า Tether อายัดเหรียญ USDT ที่เกี่ยวกับการขโมยครั้งนี้ไว้ 10 ล้านดอลลาร์
ไทม์ไลน์: นักวิจัยเตือนมาก่อนหลายเดือน
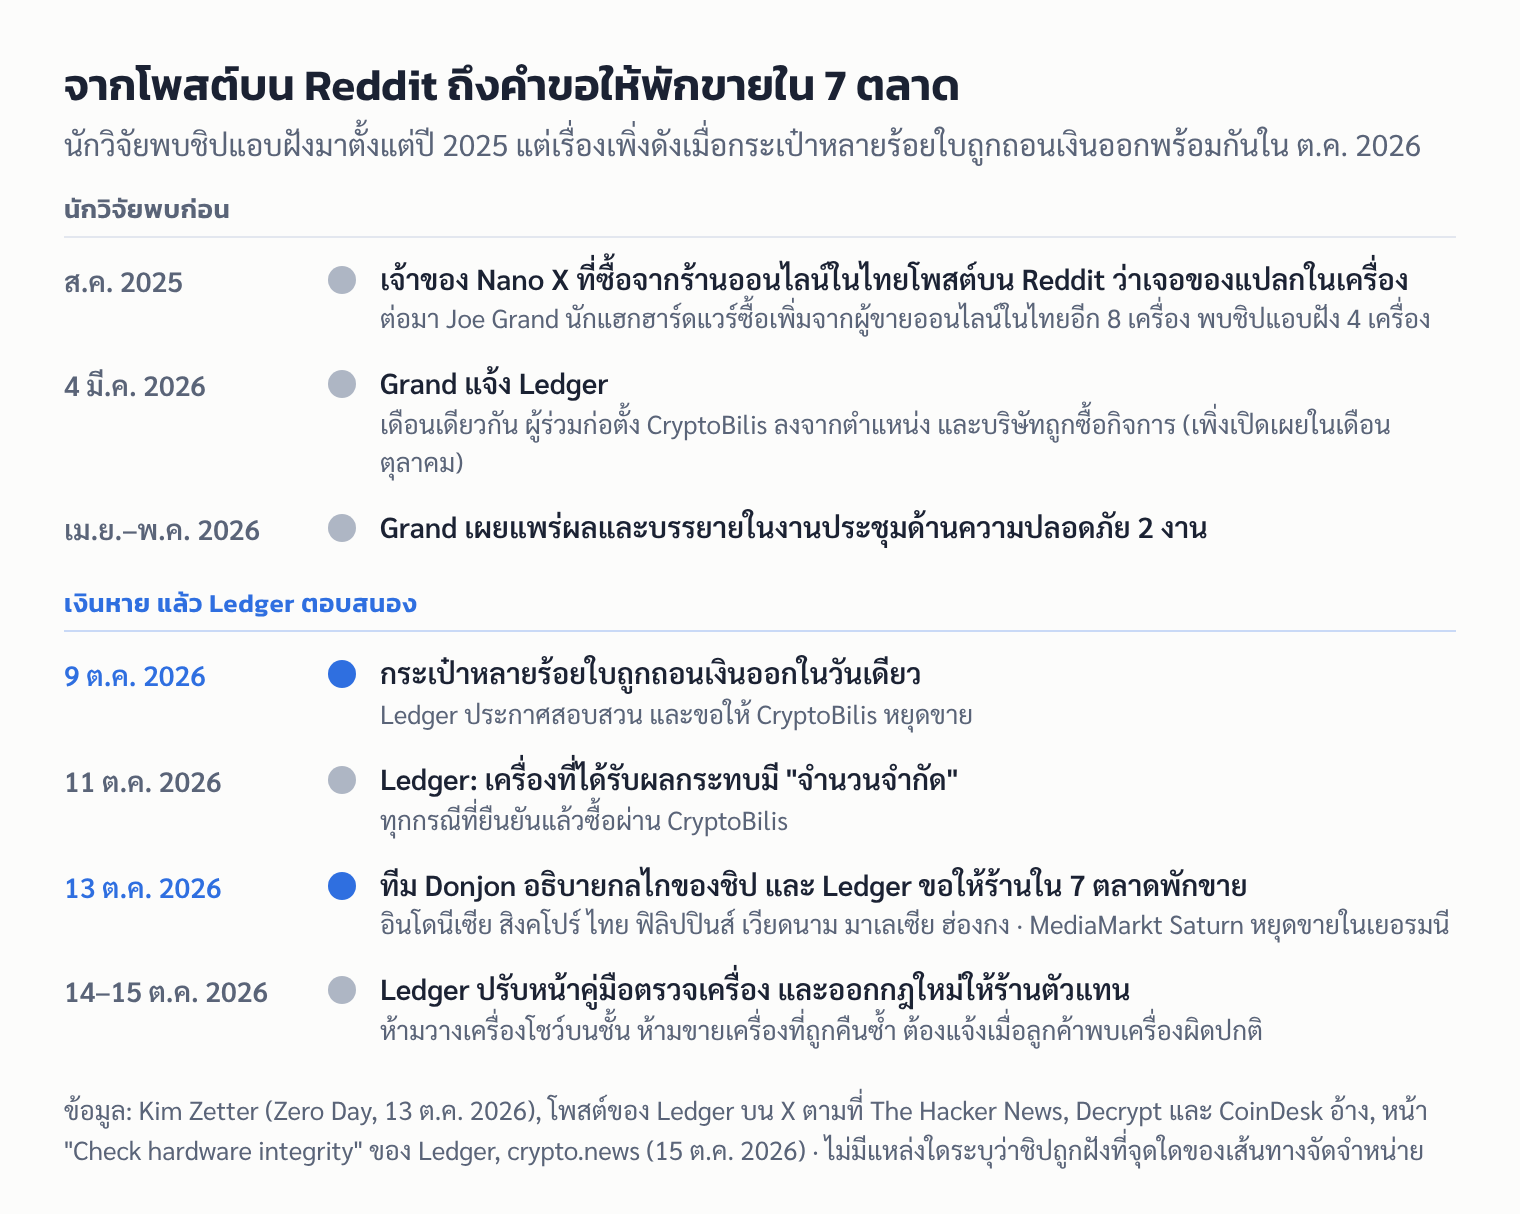
ตามรายงานของ Zetter Joe Grand นักแฮกฮาร์ดแวร์ชื่อดัง แจ้งผลการตรวจให้ Ledger เมื่อ 4 มี.ค. 2026 และคุยกับทีมของ Ledger ทางวิดีโอคอล แต่เขาบอกว่าหลังจากนั้นไม่ได้รับการติดต่อกลับอีกหลายเดือน Ledger ไม่ได้ตอบคำถามของ Zetter ในประเด็นนี้ Zetter ยังรายงานว่าผู้ร่วมก่อตั้ง CryptoBilis คนหนึ่งบอกว่าเขาและหุ้นส่วน "ลงจากการบริหาร การเข้าถึงระบบ และการดำเนินงานทั้งหมด" ตั้งแต่เดือนมีนาคม เมื่อบริษัทถูกซื้อกิจการ ซึ่งเพิ่งเปิดเผยในเดือนตุลาคม ยังไม่มีแหล่งใดระบุว่าใครเป็นผู้ฝังชิป หรือชิปถูกใส่ที่จุดใดของเส้นทางจัดจำหน่าย Pascal Gauthier ซีอีโอของ Ledger บอก CoinDesk ว่าการสอบสวน "ยังดำเนินอยู่เพื่อหาว่าใครดัดแปลงเครื่องเหล่านี้ หรือเกิดขึ้นที่จุดใดในเส้นทางจัดจำหน่าย"
ซื้อมาแล้ว ต้องทำอย่างไร
ถ้าซื้อจาก CryptoBilis ในช่วง 90 วันที่ผ่านมา และยังไม่ได้ตั้งค่า Ledger แนะนำว่า "อย่าเริ่มตั้งค่า" (The Hacker News อ้างจากโพสต์ของ Ledger) และขอให้เจ้าของส่งเครื่องให้ทีมความปลอดภัยของ Ledger ตรวจ ReadEval แนะนำให้ติดต่อผ่านหน้า support.ledger.com ที่พิมพ์เข้าเองเท่านั้น ไม่ใช่ลิงก์จากอีเมลหรือข้อความ
ถ้าตั้งค่าและใส่เงินไปแล้ว Ledger แนะนำให้ "พิจารณาย้ายสินทรัพย์ไปยัง Ledger signer เครื่องใหม่ (พร้อมวลีกู้คืนชุดใหม่)" จุดสำคัญคือต้องเป็นวลีที่เครื่องใหม่สร้างขึ้นเอง การนำวลีเดิมไปกู้คืนบนเครื่องใหม่ไม่ช่วยอะไร เพราะผู้โจมตีอาจมีวลีนั้นอยู่แล้ว ตามที่ crypto.news อธิบาย
ถ้าเงินหายไปแล้ว Ledger แนะนำให้ "ประสานกับเจ้าหน้าที่ตำรวจก่อนเปิดตัวเครื่อง" (The Block อ้างจากโพสต์ของ Ledger) เพราะตัวเครื่องอาจเป็นหลักฐาน และ Ledger บอกว่ากำลังทำงานร่วมกับหน่วยงานที่เกี่ยวข้อง
ถ้าเครื่องมาพร้อมวลีกู้คืนหรือ PIN ที่เขียนไว้แล้ว บทความ Ledger Academy ระบุว่าเครื่อง Ledger ของแท้ "ไม่เคยมาพร้อมวลีกู้คืนหรือ PIN ที่ตั้งไว้ล่วงหน้า ไม่มีข้อยกเว้น" อย่าใช้วลีนั้น อย่าใส่ลงเครื่อง และอย่าโอนเงินเข้า CryptoBilis เองก็เตือนแบบเดียวกันว่าวลีกู้คืนต้องสร้างโดยตัวเครื่องตอนตั้งค่าเท่านั้น
ถ้าซื้อจากร้านอื่นในไทยหรือในภูมิภาค Ledger ยังไม่ได้ออกคำแนะนำเฉพาะสำหรับเครื่องที่ซื้อจากร้านอื่น ReadEval ประเมินว่าถ้าคุณซื้อจากร้านที่อยู่ในรายชื่อตัวแทนและไม่มีสัญญาณผิดปกติ ความเสี่ยงต่ำกว่าเครื่องจากผู้ขายนอกรายชื่อมาก แต่ถ้าซื้อจากผู้ขายที่ไม่อยู่ในรายชื่อ ซึ่ง Ledger เองเตือนว่า "เพิ่มความเสี่ยงด้านความปลอดภัยอย่างมีนัยสำคัญ" และในเครื่องมีเงินจำนวนมาก การย้ายเงินไปเครื่องใหม่ที่ซื้อจากร้านของ Ledger โดยตรงพร้อมวลีชุดใหม่ ตามแนวเดียวกับที่ Ledger แนะนำผู้ซื้อจาก CryptoBilis เป็นทางที่ปลอดภัยกว่า
วิธีตรวจผู้ขายและตัวเครื่องตามคู่มือของ Ledger
- ตรวจชื่อร้านกับรายชื่อตัวแทน: เปิด ledger.com/reseller แล้วเลือก Asia & Oceania > Thailand ถ้าซื้อจากร้าน "Ledger Authorized Store" บน Shopee, Lazada หรือ Amazon ให้ดูชื่อผู้ดำเนินการร้าน เพราะ Ledger ระบุว่าร้านเหล่านี้ดำเนินการโดยตัวแทน ไม่ใช่ Ledger โดยตรง ชื่อนั้นต้องตรงกับรายชื่อในประเทศของคุณ
- ดูกล่องก่อนแกะ: ถ้าพัสดุดูเหมือนถูกเปิด ถูกดัดแปลง หรือผิดปกติ แม้มาจากร้านตัวแทน Ledger บอกว่า "อย่าใช้เครื่อง และติดต่อฝ่ายสนับสนุนของ Ledger ทันที"
- วลีกู้คืนต้องเกิดบนเครื่องของคุณเท่านั้น: ตอนตั้งค่า เครื่องจะสร้างคำ 24 คำขึ้นมาเองให้คุณจดลงแผ่นที่ให้มา ถ้ามีวลีหรือ PIN มาในกล่อง ให้ถือว่าเครื่องไม่ปลอดภัย
- ใช้แอปจากแหล่งทางการ แล้วให้ Genuine Check ทำงาน: ดาวน์โหลด Ledger Wallet จากเว็บ Ledger หรือร้านแอปทางการบน iOS และ Android เท่านั้น ห้ามติดตั้งจากลิงก์ที่ผู้ขายหรือ "ฝ่ายสนับสนุน" ส่งมา เพราะ Ledger เตือนว่าเครื่องปลอมมักมากับแอปดัดแปลงที่รายงานว่า "ของแท้" ถ้า Genuine Check ไม่ผ่าน อย่าใช้เครื่อง
- รู้ข้อจำกัดของการตรวจ: Genuine Check ผ่านไม่ได้แปลว่าไม่มีชิปแอบฝัง (ดูหัวข้อด้านบน)
- เรื่องการแกะเครื่อง: หน้า "Check hardware integrity" ของ Ledger มีภาพแผงวงจรอย่างเป็นทางการของแต่ละรุ่นไว้เทียบ แต่ Ledger เตือนว่าความเสียหายจากการแกะทำให้ประกันสิ้นสุด แผงวงจรอาจเสียหายจากไฟฟ้าสถิต และ Stax ไม่ได้ออกแบบมาให้แกะเอง ReadEval แนะนำให้ผู้ใช้ทั่วไปติดต่อ Ledger แทนการแกะเอง และถ้าจะแกะจริง ต้องแน่ใจก่อนว่าคุณมีวลีกู้คืนจดเก็บไว้แล้ว
วลีกู้คืน: กฎที่ไม่มีข้อยกเว้น
- อย่าพิมพ์ลงอุปกรณ์ที่ต่ออินเทอร์เน็ต: Ledger Academy เขียนว่าวลีกู้คืน "ต้องไม่ถูกพิมพ์ลงสมาร์ตโฟน คอมพิวเตอร์ หรืออุปกรณ์ใดที่ต่ออินเทอร์เน็ตได้" รวมถึงการถ่ายรูปหรืออัปโหลดขึ้นคลาวด์
- เครื่องของแท้ไม่เคยขอให้พิมพ์ที่อื่น: Ledger ระบุว่าเครื่อง Ledger ของแท้ไม่เคยขอให้คุณใส่วลีกู้คืนบนคอมพิวเตอร์ โทรศัพท์ แอป หรือเว็บไซต์ "ถ้ามีอะไรขอวลีนี้ นั่นคือการหลอกลวง"
- Ledger ไม่เคยขอ: แถบเตือนบนหน้าช่วยเหลือของ Ledger ระบุว่า "Ledger จะไม่ขอ 24 คำของวลีกู้คืนจากคุณ อย่าบอกใคร" ข้อนี้สำคัญเป็นพิเศษช่วงนี้ เพราะข่าวใหญ่มักตามมาด้วยอีเมลหรือข้อความปลอมที่อ้างว่า "ตรวจเครื่องให้" ReadEval ประเมินว่าผู้ไม่หวังดีอาจใช้ข่าวนี้เป็นข้ออ้างหลอกขอวลี
- ถ้าเคยพิมพ์ไปแล้ว: ให้ถือว่าวลีนั้นรั่วแล้ว และทำแบบเดียวกับที่ Ledger แนะนำในเหตุนี้ คือย้ายเงินไปกระเป๋าใหม่ที่มีวลีชุดใหม่
Ledger และวงการทำอะไรต่อ
- กฎใหม่สำหรับร้านตัวแทน (15 ต.ค. 2026): crypto.news รายงานว่า Ledger ห้ามวางเครื่องโชว์บนชั้นหรือเคาน์เตอร์ ให้เก็บไว้หลังร้านและส่งมอบตอนลูกค้าซื้อ ห้ามนำเครื่องที่ถูกคืนกลับมาขายซ้ำโดยไม่มีข้อยกเว้น และให้ร้านแจ้ง Ledger ทันทีเมื่อลูกค้าพบเครื่องผิดปกติ
- Ledger ทบทวนการป้องกันการแกะเครื่อง: Charles Guillemet ซีทีโอของ Ledger บอก CoinDesk ว่าบริษัท "กำลังทบทวนการควบคุมร้านตัวแทนและการป้องกันการดัดแปลง" และชวนนักวิจัยกับผู้ผลิตรายอื่นมาร่วมกันพัฒนาวิธีตรวจจับ
- Trezor ลดเครือข่ายร้านตัวแทน: Trezor ผู้ผลิตกระเป๋าฮาร์ดแวร์อีกราย ประกาศลดเครือข่ายร้านตัวแทนลงอย่างมาก โดย Decrypt รายงานว่าสิทธิ์ตัวแทนจะสิ้นสุดวันที่ 1 ม.ค. 2027 เป็น "มาตรการป้องกันไว้ก่อน" และยืนยันว่าไม่มีหลักฐานว่าเครื่องของ Trezor ถูกเจาะ
- OneKey ถอนสิทธิ์ CryptoBilis: The Block รายงานว่า OneKey ไม่พบลูกค้าเสียเงิน แต่ถอนสิทธิ์ CryptoBilis และเปลี่ยนเครื่องฟรีให้ลูกค้าที่ซื้อ OneKey ผ่าน CryptoBilis ระหว่าง 1 มี.ค.–13 ต.ค. 2026
แหล่งข่าวต่างกันตรงไหน
- ยอดความเสียหาย: ตั้งแต่กว่า 86 ล้านดอลลาร์ (Specter) ถึงราว 102–103 ล้านดอลลาร์ (Bitquery, YFarmX) ขึ้นกับวันที่ประเมินและชุดที่อยู่ที่นับ Ledger ไม่ยืนยันตัวเลขใดเลย ReadEval ระบุผู้ประเมินกำกับทุกตัวเลข
- จำนวนกระเป๋าตามตัวเลขของ Bitquery: Zetter เขียนว่าราว 315 บัญชี ส่วน Boxmining ระบุว่าตัวเลขปรับใหม่วันที่ 13 ต.ค. มาจาก 324 กระเป๋า ReadEval จึงเขียนเป็นช่วง
- รุ่นเครื่อง: Ledger ไม่ระบุรุ่น นักวิจัยระบุ Nano X, Flex และ Stax ReadEval ถือว่ารุ่นเหล่านี้เป็นข้อมูลจากนักวิจัย ไม่ใช่ข้อสรุปของ Ledger
- ร้านบน Shopee Mall และ LazMall: ในช่วงแรก The Hacker News พบว่าเว็บ Ledger ขึ้นสถานะพักขายร้านตัวแทนบน Shopee Mall (มาเลเซีย ฟิลิปปินส์) และ LazMall (ฟิลิปปินส์) แต่ระบุว่ายังไม่ชัดว่าเกี่ยวกับเหตุนี้หรือไม่
- ยุโรป: ลูกค้าในเยอรมนีรายงานว่าพบชิปในเครื่องจาก MediaMarkt แต่ Ledger ตรวจสต็อกทั่วเยอรมนีแล้วไม่พบร่องรอยดัดแปลง และยืนยันว่ากรณีที่ยืนยันแล้วยังจำกัดอยู่ในเอเชียตะวันออกเฉียงใต้
- Trezor: บทสรุปประจำสัปดาห์ของ The Hacker News อ้าง Zetter ว่าพบชิปแอบฝังในเครื่อง Trezor ที่ขายผ่านผู้ขายนอกระบบด้วย ขณะที่ Trezor ยืนยันว่า "ไม่มีหลักฐานแม้แต่ชิ้นเดียว" ว่าเครื่องของตนถูกเจาะ ReadEval ยังสรุปเรื่องนี้ไม่ได้
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
กระเป๋าฮาร์ดแวร์ยังปลอดภัยกว่าการเก็บวลีกู้คืนไว้ในมือถือ แต่เหตุนี้แสดงให้เห็นว่าความปลอดภัยของมันเริ่มต้นตั้งแต่ก่อนแกะกล่อง ชิปความปลอดภัยของ Ledger ไม่ได้ถูกเจาะ ผู้โจมตีเพียงหาทางอ่านสิ่งที่เครื่องต้องแสดงให้เจ้าของเห็นอยู่แล้ว การตรวจด้วยแอปจึงจับไม่ได้ และสิ่งที่ผู้ใช้คุมได้จริงมีเพียงว่าเครื่องเดินทางมาถึงมือผ่านใครบ้าง จุดที่น่ากังวลคือกรณีที่ยืนยันแล้วมาจากร้านที่ "ได้รับอนุญาต" คำแนะนำว่า "ซื้อจากตัวแทนเท่านั้น" จึงยังถูกต้อง แต่ไม่ได้รับประกันทุกอย่าง และ Ledger เองก็ตอบด้วยการเข้มงวดกับร้านตัวแทนมากขึ้น สำหรับคนไทย คำถามที่ยังไม่มีคำตอบคือร้านตัวแทนในไทยพักขายจริงหรือไม่ และ Ledger จะตรวจเครื่องที่ขายในไทยไปแล้วอย่างไร ระหว่างรอคำตอบ กฎข้อเดียวที่ใช้ได้กับกระเป๋าทุกยี่ห้อคือ วลีกู้คืนต้องเกิดบนเครื่องที่คุณเชื่อแหล่งที่มา และไม่ถูกพิมพ์ลงที่ไหนอีกเลย
แหล่งที่มา
- Ledger บน X: Incident Update 13 ต.ค. 2026 (ขอให้ร้านในเอเชียตะวันออกเฉียงใต้และฮ่องกงพักขาย)
- Ledger บน X: อัปเดตจาก Ledger Donjon เรื่องการสอบสวน CryptoBilis (13 ต.ค. 2026)
- Ledger Support บน X: เริ่มสอบสวนและขอให้ CryptoBilis หยุดขาย (9 ต.ค. 2026)
- Ledger Support บน X: ยืนยันพบชิปแอบฝังในเครื่องผู้เสียหาย (10 ต.ค. 2026)
- Ledger บน X: อัปเดต 72 ชั่วโมง เครื่องที่ได้รับผลกระทบมีจำนวนจำกัด (11 ต.ค. 2026)
- Ledger บน X: MediaMarkt Saturn หยุดขายในเยอรมนี (13 ต.ค. 2026)
- Ledger บน X: ผลตรวจสต็อกในเยอรมนี (14 ต.ค. 2026)
- Ledger Support: Check hardware integrity (ปรับล่าสุด 14 ต.ค. 2026)
- Ledger Academy: Best Practices To Securely Buy Your Ledger Signer
- Ledger Academy: How to Keep Your Seed Phrase Secure
- Ledger: รายชื่อร้านตัวแทนที่ได้รับอนุญาต (เปิดดู 26 ต.ค. 2026)
- The Hacker News: Ledger Finds Unauthorized Hardware Implant in CryptoBilis-Sold Wallet
- The Hacker News: Weekly Recap (19 ต.ค. 2026)
- Kim Zetter (Zero Day): Who Is Planting Backdoors in Ledger Crypto Wallets?
- Decrypt: Ledger Asks Resellers in Seven Asian Markets to Pull Devices After Suspected $86M Drain
- CoinDesk: Ledger finds covert cellular implant stole recovery phrases from screens
- The Block: Ledger confirms hardware implant in CryptoBilis reseller units as MediaMarkt suspends sales in Europe
- CryptoSlate: Ledger wallet implant exposes a gap in its authenticity check
- Boxmining: Ledger Hack: Spy Implants, $100M Loss Estimates and Sales Halts
- crypto.news: Ledger changes wallet sales rules after crypto thefts
- Bitcoin.com News: Ledger Wallets Taken off Shelves in 7 Asian Markets as Spy Chip Probe Deepens
- Protos: Ledger asks more Southeast Asia resellers to halt wallet sales
- Cointelegraph: Ledger asks resellers to halt sales in Southeast Asia and Hong Kong