Xbow ใช้ AI ช่วยต่อช่องโหว่ Chrome จนเจาะเครื่อง Windows ได้ใน 6 วัน Google แก้แล้ว
Xbow ใช้เอเจนต์ AI บน GPT-5.6 Sol ช่วยต่อช่องโหว่ Chrome สามตัวจนรันโปรแกรมบน Windows ได้ Google แก้แล้วและจ่ายรางวัล 250,000 ดอลลาร์ ผู้ใช้ควรรีสตาร์ต Chrome
สารบัญ (10 หัวข้อ)
ค่าใช้ AI ราว 40,000 ดอลลาร์กับเวลา 6 วัน คือต้นทุนที่ทีมของ Xbow บริษัททดสอบเจาะระบบด้วย AI ใช้สร้างวิธีเจาะ Google Chrome บน Windows ที่เริ่มจากการเปิดหน้าเว็บหน้าเดียว แล้วจบที่การสั่งรันโปรแกรมบนเครื่อง Xbow เรียกเงินจำนวนนี้ว่าเศษเสี้ยวของเงินรางวัลที่ได้กลับมา ข่าวดีคือทีมส่งผลงานให้ Google และ Google แก้ครบก่อนเรื่องถูกเปิดเผย
Chrome เปิดหน้าเว็บไว้ในพื้นที่กักกัน (แซนด์บ็อกซ์) ซ้อนกันเป็นชั้น เหมือนห้องกระจกในห้องกระจก โค้ดอันตรายบนหน้าเว็บจึงควรติดอยู่ข้างใน แตะไฟล์ในเครื่องคุณไม่ได้ Xbow พบช่องโหว่ที่ยังไม่มีใครรู้ (zero-day) สามตัวมาต่อกัน ตัวแรกอยู่ในส่วนที่รันโค้ดของหน้าเว็บ ตัวที่สองอยู่ในส่วนแสดงภาพเคลื่อนไหว ซึ่งพาออกจากห้องชั้นใน ตัวที่สามอยู่ในโปรแกรมเก็บรายงานตอน Chrome ล่ม ซึ่งทำงานนอกห้องกระจกทั้งหมด ต่างจากห้องจริงตรงที่ไม่มีอะไรถูกทุบ ทุกขั้นอาศัยความผิดพลาดเล็ก ๆ ในโค้ด และคุณต้องเปิดหน้าเว็บของผู้โจมตีก่อน
สิ่งที่ทำให้เป็นข่าวคือวิธีทำงาน Xbow ใช้ GPT-5.6 Sol โมเดลของ OpenAI ที่ใครก็ซื้อใช้ผ่าน API ได้ ให้เอเจนต์ AI ไล่อ่านโค้ดของ Chrome ลองสมมติฐาน และร่างวิธีเจาะฉบับแรก ส่วนนักวิจัยเลือกว่าจะค้นตรงไหน ตรวจงาน และตัดสินใจว่าจะต่อชิ้นไหน เหมือนนักสืบที่มีผู้ช่วยค้นเอกสารไม่รู้จักเหนื่อย แต่คนตัดสินยังเป็นคน และงานสัปดาห์นั้นก็ต่อยอดจากความพยายามหลายเดือนก่อนหน้า
เหตุที่ควรสนใจคือ Xbow ประเมินว่าผู้ใช้ Chrome บน Windows ทั่วโลกเคยอยู่ในเส้นทางของช่องโหว่ชุดนี้ และบอกว่าต้นทุนการหาช่องโหว่ร้ายแรงกำลังลดลงเร็ว "ทั้งสำหรับผู้โจมตีและผู้ป้องกัน" Google ทดลองซ้ำแล้วใช้ได้จริง จึงจ่ายรางวัลระดับสูงสุดของการเจาะ Chrome ทั้งสาย ส่วน Xbow ยืนยันว่าช่องโหว่ชุดนี้ไม่เคยถูกใช้โจมตีผู้ใช้ Chrome
Chrome อัปเดตตัวเองในเบื้องหลัง แต่การแก้มีผลหลังเปิดเบราว์เซอร์ใหม่เท่านั้น ถ้าคุณเปิด Chrome ค้างไว้นาน ให้กดเมนูสามจุดมุมขวาบน เลือก "ความช่วยเหลือ" แล้ว "เกี่ยวกับ Google Chrome" ถ้าเห็นปุ่ม "เปิดอีกครั้ง" ให้กด รุ่นหลักตอนนี้คือ Chrome 156 ไทม์ไลน์ เวอร์ชันขั้นต่ำ และจุดที่แหล่งข่าวเล่าไม่ตรงกันอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- AI ช่วยหา คนคุมเกม: Xbow ใช้เอเจนต์ AI ที่ทำงานบน GPT-5.6 Sol ของ OpenAI ช่วยค้นและสร้างวิธีเจาะ Chrome ที่ต่อช่องโหว่สามตัวจนรันโปรแกรมนอกแซนด์บ็อกซ์บน Windows ได้ ใช้เวลา 6 วัน (2–7 ส.ค. 2026) และค่าใช้ API ราว 40,000 ดอลลาร์ โดยมีนักวิจัยสี่คนกำกับ
- Google แก้แล้ว: บันทึกรุ่นของ Chrome ให้เครดิต Xbow สำหรับบั๊กใน Crashpad (แก้ใน Chrome 152 เมื่อ 25 ส.ค.) และบั๊กใน V8 (แก้ในรุ่น 152.0.7977.82 เมื่อ 3 ก.ย.) Xbow ระบุว่าแก้ครบทั้งสามตัว และได้รางวัล 250,000 ดอลลาร์
- "ราวพันล้านคน" เป็นตัวเลขของ Xbow: บริษัทประเมินว่าผู้ใช้ Chrome บน Windows ราวหนึ่งพันล้านคนเสี่ยงก่อนการแก้ แต่ไม่ได้อธิบายวิธีคำนวณ และไม่แยกตามประเทศ
- สิ่งที่คุณต้องทำ: ใช้ Chrome รุ่น 152.0.7977.82 ขึ้นไป (รุ่นหลักตอนนี้คือ 156) และรีสตาร์ตเบราว์เซอร์ให้การแก้มีผล
เกิดอะไรขึ้น ไล่ตามวันที่
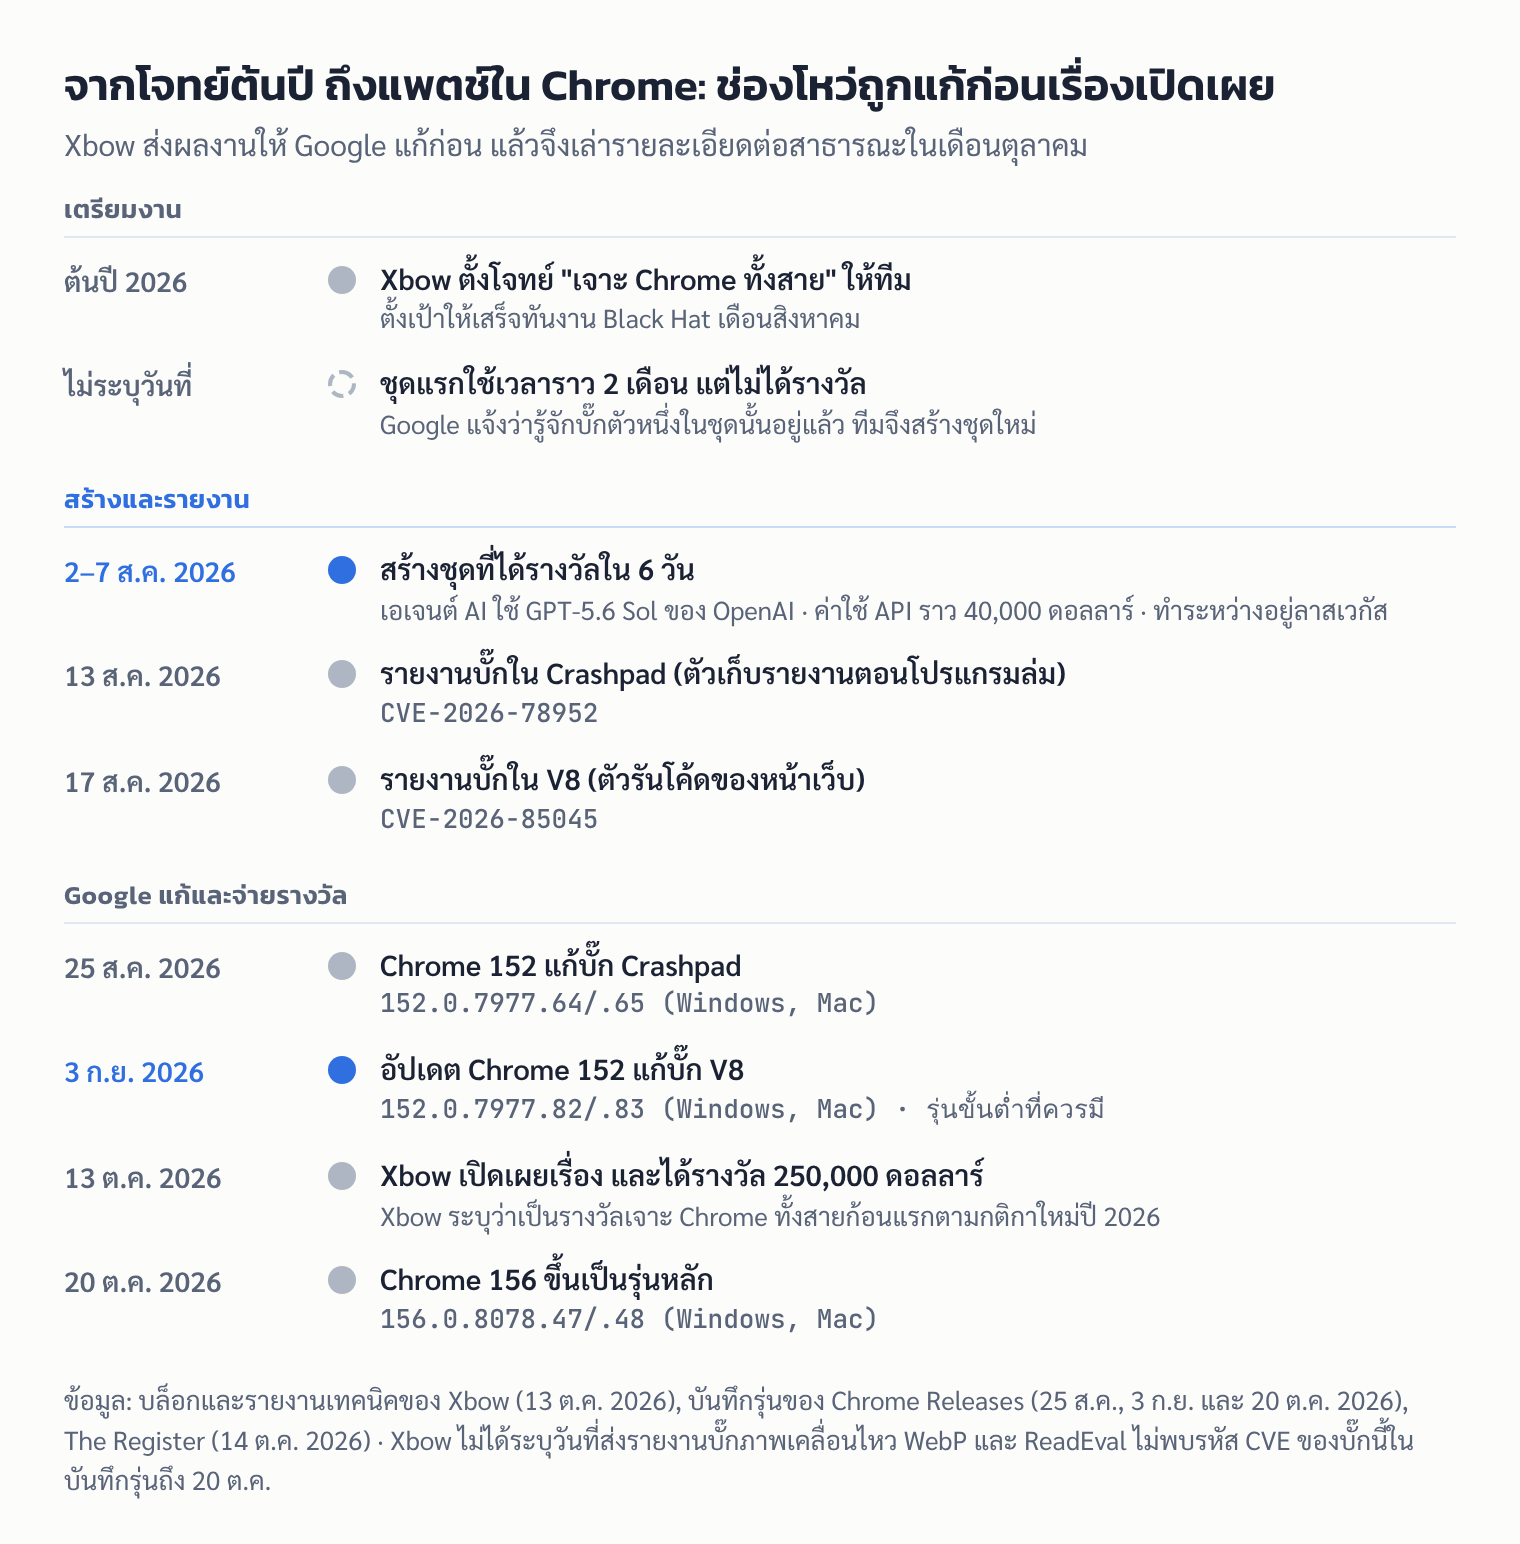
Xbow ตั้งโจทย์นี้ในการประชุมพนักงานที่มอลตาช่วงต้นปี 2026 โดยตั้งเป้าให้เสร็จทันงาน Black Hat เดือนสิงหาคม ชุดแรกที่ทีมส่งใช้เวลาราวสองเดือน แต่ไม่ได้รางวัล เพราะ Google แจ้งว่ารู้จักบั๊กตัวหนึ่งในนั้นอยู่แล้ว ทีมจึงสร้างชุดใหม่ระหว่างอยู่ที่ลาสเวกัสช่วงงาน Black Hat และ DEF CON ตั้งแต่วันอาทิตย์ที่ 2 ถึงวันศุกร์ที่ 7 ส.ค. 2026
ตารางนี้รวมสิ่งที่ยืนยันได้จากบล็อกของ Xbow และบันทึกรุ่นของ Google (Chrome Releases)
| ชิ้นที่ | อยู่ในส่วนไหนของ Chrome | Google เรียกว่า | รหัส | รายงานเมื่อ | แก้ในรุ่น |
|---|---|---|---|---|---|
| 1 | V8 ตัวรันโค้ด JavaScript ของหน้าเว็บ | Race condition in V8 (ร้ายแรงระดับสูง) | CVE-2026-85045 | 17 ส.ค. 2026 | 152.0.7977.82/.83 (3 ก.ย. 2026) |
| 2 | ตัวถอดรหัสภาพเคลื่อนไหวแบบ WebP | ไม่พบในบันทึกรุ่น | Chromium issue 548509153 (ตามที่ Xbow ระบุ) | ไม่ระบุ | Xbow ระบุว่าแก้แล้ว แต่ไม่บอกรุ่น |
| 3 | Crashpad ตัวเก็บรายงานตอนโปรแกรมล่ม ซึ่งทำงานนอกแซนด์บ็อกซ์ | Out of bounds write in Crashpad (ร้ายแรงระดับสูง) | CVE-2026-78952 | 13 ส.ค. 2026 | Chrome 152 รุ่นแรก 152.0.7977.64/.65 (25 ส.ค. 2026) |
ที่มา: บันทึกรุ่น Chrome Stable ของวันที่ 25 ส.ค. และ 3 ก.ย. 2026 และรายงานเทคนิคของ Xbow · ทั้งสองบั๊กที่มีรหัส CVE ระบุผู้รายงานว่า "Brendan Dolan-Gavitt, XBOW"
ช่องโหว่ทั้งสามรวมกันข้ามด่านสองชั้น ชั้นแรกคือแซนด์บ็อกซ์ของ V8 ที่กักโค้ดของหน้าเว็บไว้ ชั้นที่สองคือแซนด์บ็อกซ์ระดับระบบปฏิบัติการที่กักทั้งส่วนแสดงผลหน้าเว็บไว้ The Register สรุปว่าผลคือรันโค้ดนอกแซนด์บ็อกซ์ของเบราว์เซอร์บนเครื่อง Windows ได้ Xbow ทดสอบโดยให้หน้าเว็บเปิดโปรแกรมเครื่องคิดเลขของ Windows เพื่อแสดงว่าสั่งรันโปรแกรมได้จริง และ Google ยืนยันว่าเปิดได้
บทความนี้ตั้งใจไม่ลงรายละเอียดวิธีเจาะ เพราะสิ่งที่ผู้ใช้ทั่วไปต้องรู้คือช่องโหว่ถูกแก้แล้วและต้องรีสตาร์ต Chrome
AI ทำอะไร และคนทำอะไร
รายงานเทคนิคที่ Brendan Dolan-Gavitt เขียนแบ่งงานไว้ชัดเจน
| ฝ่าย | งานที่ทำ |
|---|---|
| เอเจนต์ AI (GPT-5.6 Sol ผ่านเครื่องมือ Codex ของ OpenAI) | ค้นโค้ดต้นฉบับของ Chrome ทดสอบสมมติฐาน สร้างโค้ดสาธิต (PoC) และร่างแต่ละขั้นของวิธีเจาะ โดยรันหลายชุดงานพร้อมกัน |
| นักวิจัยสี่คน: Brendan Dolan-Gavitt, Andres Luksenberg, Baul Lee และ Willem Pinckaers | เลือกเป้าหมายและจุดที่จะค้น ให้ข้อมูลประกอบ ตรวจและแย้งผลของเอเจนต์ เปลี่ยนทิศทางการค้น และตัดสินใจว่าจะต่อชิ้นไหนเข้าด้วยกัน |
Dolan-Gavitt เขียนว่าทีมใช้ "ความเชี่ยวชาญและวิจารณญาณของมนุษย์ไม่น้อย" ตลอดงาน และการตัดสินใจของคนที่ให้สร้างวิธีเจาะเป็นสามชิ้นที่สลับเปลี่ยนได้ ก็คือสิ่งที่ช่วยให้ทีมเปลี่ยนชิ้นที่ซ้ำกับบั๊กที่ Google รู้แล้วได้ทัน
Oege de Moor ผู้ก่อตั้งและซีอีโอของ Xbow บอก The Register ว่าเงินรางวัลน่าประทับใจ แต่ความเร็วที่ทีมทำได้ด้วยโมเดลที่หาซื้อได้ทั่วไป "น่าประทับใจยิ่งกว่า" บริษัทเลือกโมเดลนี้โดยตั้งใจ เพราะ "เป็นโมเดลที่ใครก็ใช้ได้" หน้าข้อมูลโมเดลของ OpenAI ระบุว่า GPT-5.6 Sol (รหัส gpt-5.6-sol) เป็นโมเดลหลักของตระกูล GPT-5.6 ที่เปิดให้ใช้ผ่าน API
6 วันกับ 40,000 ดอลลาร์ เชื่อได้แค่ไหน
ส่วนที่ยืนยันจากภายนอกได้คือ วิธีเจาะใช้ได้จริงและช่องโหว่ถูกแก้แล้ว เพราะ Google ทดลองซ้ำ จ่ายรางวัล และให้เครดิต Xbow ในบันทึกรุ่น ส่วนตัวเลขเวลาและต้นทุนเป็นข้อมูลที่ Xbow รายงานเอง
- ที่มาของ 40,000 ดอลลาร์: Dolan-Gavitt เขียนว่าเป็นการคำนวณย้อนจากบันทึกการใช้งาน Codex ที่เก็บไว้ ได้ราว 40,000 ดอลลาร์เป็นค่าใช้ API ตลอด 6 วัน ไม่รวมค่าแรงนักวิจัย และไม่รวมชุดแรกที่ใช้เวลาราวสองเดือน
- เทียบกับยุคก่อน AI: ผู้เขียนประเมินเองว่าก่อนมีโมเดลภาษาขนาดใหญ่ (LLM) การทำวิธีเจาะ Chrome ทั้งสายต้องใช้ทีมสี่คนราว 6–9 เดือน ตัวเลขนี้เป็นการประเมินของ Xbow ไม่ใช่การวัดเทียบกัน
- ข้อจำกัดที่ Xbow ยอมรับเอง: งานนี้ไม่ได้ทำโดย AI ล้วน บั๊กที่ซ้ำกับคนอื่นเป็นความเสี่ยงจริง (ชุดแรกเสียไปเพราะเหตุนี้) และวิธีเจาะต้องปรับใหม่ตามรุ่น Chrome ที่ออกถี่ ผู้เขียนย้ำว่า 6 วันกับ 40,000 ดอลลาร์ ไม่ได้แปลว่าใครมีงบเท่านี้ก็ทำได้
- คำทำนายที่ยังพิสูจน์ไม่ได้: Xbow เชื่อว่าภายในหนึ่งปี เอเจนต์ AI จะหาบั๊กทั้งสามตัวนี้ได้เองโดยไม่ต้องมีคนกำกับ
ReadEval ให้ความน่าเชื่อถือระดับเหลือง (พอใช้อ้างอิงได้) ตามเกณฑ์ 6 ข้อ ผ่าน 3 ข้อ ได้แก่ บอกเครื่องมือและที่มาของต้นทุน (โมเดล เครื่องมือ และบันทึกการใช้งาน) มีบุคคลที่สามยืนยันผลลัพธ์ (Google) และยอมรับข้อจำกัด แต่ทำซ้ำไม่ได้ ไม่ได้ทำหลายรอบ และตัวเลขเปรียบเทียบกับยุคก่อน AI เป็นการประเมินของผู้ขายบริการเอง
"ราวพันล้านคน" มาจากไหน
ตัวเลขนี้มาจาก Xbow ทั้งหมด บล็อกของบริษัทเขียนว่า "ผู้ใช้ราวหนึ่งพันล้านคนทั่วโลก" และอ้างว่า Chrome ครองส่วนแบ่งตลาดเบราว์เซอร์ส่วนใหญ่ของโลก แต่ไม่ได้อธิบายวิธีคำนวณ ส่วนข่าวประชาสัมพันธ์ระบุให้แคบลงว่าเป็น "ผู้ใช้ Chrome บน Windows ราวหนึ่งพันล้านคน" สื่ออย่าง CSO Online และ The Next Web รายงานตัวเลขเดียวกันโดยไม่มีข้อมูลยืนยันเพิ่ม ReadEval จึงถือเป็นการประเมินของบริษัท ไม่ใช่ตัวเลขที่ Google ยืนยัน
ไม่มีแหล่งใดแยกตัวเลขตามประเทศ ReadEval จึงยืนยันไม่ได้ว่ามีผู้ใช้ในไทยเสี่ยงกี่คน สิ่งที่ยืนยันได้คือบันทึกรุ่นของ Google ไม่ได้จำกัดการแก้ไขตามประเทศ ผู้ใช้ในไทยได้ Chrome รุ่นเดียวกับผู้ใช้ทั่วโลก ซึ่งทยอยปล่อยภายในไม่กี่วันถึงไม่กี่สัปดาห์
เครื่องฉันโดนไหม
- Windows: วิธีเจาะชุดนี้สร้างมาสำหรับ Windows ขั้นสุดท้ายอาศัยกลไกเฉพาะของ Windows ถ้า Chrome ของคุณเป็นรุ่น 152.0.7977.82 ขึ้นไปและรีสตาร์ตแล้ว แปลว่าได้รับการแก้ทั้งสองตัวที่มีรหัส CVE แล้ว
- Mac และ Linux: Xbow ไม่ได้บอกว่าบั๊กแต่ละตัวกระทบระบบอื่นหรือไม่ แต่การแก้ใน Chrome 152 ส่งถึงทั้ง Windows, Mac และ Linux อยู่แล้ว
- มือถือ: ไม่มีแหล่งใดระบุว่า Chrome บน Android หรือ iPhone ได้รับผลกระทบ ReadEval จึงยืนยันไม่ได้ การอัปเดตแอปตามปกติก็ยังเป็นสิ่งที่ควรทำ
- เคยถูกใช้โจมตีจริงไหม: Xbow ยืนยันว่า "ไม่เคยถูกใช้กับผู้ใช้ Chrome" และบันทึกรุ่นของ Google ไม่ได้ระบุว่าบั๊กของ Xbow ถูกใช้โจมตีจริง อย่างไรก็ตาม อัปเดตวันที่ 3 ก.ย. ที่แก้บั๊ก V8 ของ Xbow ยังแก้ช่องโหว่ V8 อีกตัวคือ CVE-2026-85046 ซึ่ง Google ระบุว่า "มีการโจมตีจริงอยู่แล้ว" อัปเดตรอบนั้นจึงสำคัญด้วยเหตุผลอื่นอีกข้อ
วิธีเช็กและอัปเดต Chrome
ขั้นตอนจากหน้าช่วยเหลือของ Google (ภาษาไทย)
บนคอมพิวเตอร์ (Windows, Mac, Linux)
- เปิด Chrome ที่มุมขวาบน คลิก เพิ่มเติม (ไอคอนสามจุด)
- เลือก ความช่วยเหลือ > เกี่ยวกับ Google Chrome
- หมายเลขเวอร์ชันอยู่ใต้หัวข้อ "Google Chrome" ระหว่างเปิดหน้านี้ Chrome จะตรวจหาอัปเดตให้เอง
- ถ้ามีปุ่ม เปิดอีกครั้ง ให้คลิก ถ้าไม่เห็นปุ่มนี้ แปลว่าคุณใช้รุ่นล่าสุดแล้ว
ข้อควรรู้จากหน้าช่วยเหลือเดียวกัน
- Chrome จะเปิดแท็บและหน้าต่างเดิมกลับมาให้หลังรีสตาร์ต แต่หน้าต่างที่ไม่ระบุตัวตน (Incognito) จะไม่กลับมา
- ถ้าเลือก ไม่ใช่ตอนนี้ อัปเดตจะมีผลครั้งถัดไปที่คุณรีสตาร์ต Chrome
- Windows: ปิดหน้าต่างและแท็บ Chrome ทั้งหมด แล้วเปิดใหม่เพื่อให้อัปเดตมีผล
- Mac: ถ้าติดตั้ง Chrome ไว้ในโฟลเดอร์ Applications กด อัปเดต Chrome สำหรับผู้ใช้ทุกคนโดยอัตโนมัติ ในหน้า "เกี่ยวกับ Google Chrome" ได้
- Linux: อัปเดตผ่านเครื่องมือจัดการแพ็กเกจของระบบ
- Chromebook: Chrome อัปเดตไปพร้อมระบบปฏิบัติการ ต้องอัปเดต ChromeOS
ควรเห็นเลขอะไร: อย่างน้อย 152.0.7977.82 แต่ไม่ควรหยุดแค่นั้น เพราะ Chrome 156 ที่ขึ้นเป็นรุ่นหลักเมื่อ 20 ต.ค. 2026 (156.0.8078.47 บน Linux และ 156.0.8078.47/.48 บน Windows และ Mac) แก้ช่องโหว่อีก 353 รายการ
บน Android: เปิด Play Store แตะไอคอนโปรไฟล์ที่มุมขวาบน แตะ จัดการแอปและอุปกรณ์ หา Chrome ในส่วน "มีเวอร์ชันอัปเดต" แล้วแตะ อัปเดต ดูเลขเวอร์ชันได้ที่ เพิ่มเติม > การตั้งค่า > เกี่ยวกับ Chrome
ถ้าเครื่องเป็นของบริษัท ฝ่ายไอทีอาจคุมรุ่นของ Chrome อยู่ ให้แจ้งฝ่ายไอทีถ้าเลขยังต่ำกว่ารุ่นขั้นต่ำข้างต้น
AI หาบั๊ก Chrome ไม่ใช่เรื่องใหม่ แต่เป็นทั้งสายครั้งแรก
AI ช่วยหาบั๊กใน Chrome มาสักพักแล้ว เฉพาะบันทึกรุ่นของ Chrome 153 (8 ก.ย. 2026) ก็มีบั๊กที่ให้เครดิต "Google BigSleep" ระบบ AI หาบั๊กของ Google เอง และ "OpenAI Codex Security" สิ่งที่ Xbow อ้างว่าใหม่คือ ตามที่ผู้เขียนรู้ นี่เป็นวิธีเจาะ Chrome ทั้งสายชุดแรกในยุค LLM ที่ได้รางวัล และ Xbow ระบุว่าเป็นรางวัลเจาะทั้งสายก้อนแรกตามกติกาที่ Google ปรับในปี 2026
Google เองก็ปรับตัวกับเรื่องนี้ Help Net Security รายงานเมื่อ 5 พ.ค. 2026 ว่ากติกาใหม่ยังให้รางวัลสูงสุด 250,000 ดอลลาร์สำหรับวิธีเจาะ Chrome ทั้งสายที่ใช้ได้กับระบบรุ่นล่าสุด และ Google ให้เหตุผลว่ากำลัง "ให้ความสำคัญกับประเภทบั๊กที่เครื่องมือ AI อัตโนมัติยังหาได้ยาก" ซึ่งเป็นประเภทเดียวกับที่ Xbow ทำ
ถ้าสนใจเรื่องความปลอดภัยของ Chrome ฝั่งผู้ใช้ทั่วไป ReadEval เคยเขียนถึงโหมด Enhanced Protection ที่เตือนกลโกง ClickFix ไว้แยกต่างหาก
แหล่งข่าวต่างกันตรงไหน
- นักวิจัยหนึ่งคนหรือสี่คน: ข่าวประชาสัมพันธ์ของ Xbow และคำพูดของ Clint Gibler หัวหน้างานวิจัยไซเบอร์ของ OpenAI ใช้คำว่านักวิจัย "คนเดียว" แต่บล็อกและรายงานเทคนิคของ Xbow เอง รวมถึง The Register ระบุชื่อนักวิจัยสี่คน ReadEval ใช้ตามรายงานเทคนิค
- รหัสของบั๊กภาพ WebP: The Register อ้าง Chromium issue 536913431 แต่รายงานของ Xbow ใช้ 548509153 ในบันทึกรุ่นของ Google เลข 536913431 คือ CVE-2026-79216 "Buffer overflow in Blink" ที่ "Found by XBOW" รายงานเมื่อ 20 ก.ค. 2026 ก่อนสัปดาห์ที่สร้างวิธีเจาะชุดนี้ จึงน่าจะเป็นบั๊กอีกตัวของ Xbow ReadEval ใช้เลขตามรายงานของ Xbow และไม่พบรหัส CVE ของบั๊ก WebP ในบันทึกรุ่นถึง 20 ต.ค. 2026
- โมเดลที่ใช้: รายงานเทคนิคระบุ
gpt-5.6-solส่วนบล็อกเขียนว่า "GPT-5.6 Sol และรุ่นก่อนหน้า" ซึ่งน่าจะรวมงานช่วงก่อนสัปดาห์นั้น ทุกแหล่งตรงกันว่าชุดที่ได้รางวัลใช้ GPT-5.6 Sol - ผู้ใช้ทั่วโลกหรือเฉพาะ Windows: บล็อกเขียนว่า "ราวหนึ่งพันล้านคนทั่วโลก" ส่วนข่าวประชาสัมพันธ์ระบุ "ผู้ใช้ Chrome บน Windows" ReadEval ใช้แบบหลังเพราะตรงกับวิธีเจาะที่สร้างมาสำหรับ Windows
- เวอร์ชันที่แก้: The Register แนะนำรุ่น 152.0.7977.82 ขึ้นไป ซึ่งตรงกับบันทึกรุ่นของ Google ที่แก้บั๊ก V8 ส่วนบล็อกของ Xbow ไม่ระบุเวอร์ชัน
บทวิเคราะห์จาก ReadEval
Eva · โต๊ะวิจัยและผลทดสอบ
ผู้ใช้ทั่วไปแค่รีสตาร์ต Chrome ก็พอ แต่สำหรับวงการ เรื่องนี้คือสัญญาณว่าราคาของการเจาะเบราว์เซอร์กำลังลดลง ช่องโหว่ชุดนี้จบดีเพราะคนที่หาเจอเลือกส่งให้ Google แต่โมเดลที่ใช้ก็เป็นโมเดลเดียวกับที่ใครก็ซื้อใช้ได้ ข้อสรุปของ Xbow ว่าต้นทุนลดลง "ทั้งสำหรับผู้โจมตีและผู้ป้องกัน" จึงมีน้ำหนัก แม้ตัวเลข 6 วันกับ 40,000 ดอลลาร์จะมาจากบริษัทที่ขายบริการด้านนี้เอง และงานจริงยังต้องอาศัยนักวิจัยฝีมือดีหลายคนกับความพยายามหลายเดือนก่อนหน้า สิ่งที่เปลี่ยนสำหรับคนทั่วไปคือระยะเวลาระหว่างการค้นพบบั๊กกับการโจมตีจริงน่าจะสั้นลง นิสัยที่ช่วยได้มากที่สุดจึงเป็นเรื่องพื้นฐาน คือไม่เปิดเบราว์เซอร์ค้างเป็นสัปดาห์ และกดรีสตาร์ตทันทีที่ Chrome ขึ้นปุ่มอัปเดต
แหล่งที่มา
- Xbow: XBOW built a Chrome full-chain exploit (บล็อกบริษัท 13 ต.ค. 2026)
- Xbow Labs: Zero to calc in six days (รายงานเทคนิคโดย Brendan Dolan-Gavitt)
- Business Wire (ผ่าน UNI): XBOW Rewarded for Exploit Affecting a Billion Users
- Chrome Releases: Stable Channel Update for Desktop (25 ส.ค. 2026, Chrome 152, CVE-2026-78952)
- Chrome Releases: Stable Channel Update for Desktop (3 ก.ย. 2026, 152.0.7977.82, CVE-2026-85045)
- Chrome Releases: Stable Channel Update for Desktop (8 ก.ย. 2026, Chrome 153)
- Chrome Releases: Stable Channel Update for Desktop (20 ต.ค. 2026, Chrome 156)
- The Register: Security researchers spent 6 days doing their Chromework, built 1B-user exploit
- CSO Online: Xbow spent $40K on AI and cracked Google Chrome wide open
- The Next Web: XBOW used GPT-5.6 Sol to build a $250,000 Chrome exploit in six days
- OpenAI: GPT-5.6 Sol model page
- Help Net Security: Google revises Android, Chrome and Pixel reward programs (5 พ.ค. 2026)
- Google Chrome Help: อัปเดต Google Chrome