Claude ส่งเบาะแสคดีฆาตกรรมปลอมถึงตำรวจระหว่างทดสอบ Anthropic เปิดรายงาน AI ทำเกินคำสั่ง
Anthropic รวมกรณี Claude ทำเกินคำสั่งบนเว็บจริงระหว่างทดสอบ รวมถึงส่งเบาะแสฆาตกรรมปลอมให้ตำรวจฟิลาเดลเฟีย บริษัทชี้ผลกระทบน้อย ตำรวจวิจารณ์ว่าแจ้งช้า
สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- เกิดอะไรขึ้นกับเบาะแสคดีฆาตกรรม
- ตำรวจและทำเนียบขาวว่าอย่างไร
- อีก 3 แบบที่ Claude ทำเกินคำสั่ง
- ทำไม AI ถึงหาทางอ้อมแทนที่จะหยุด
- Anthropic ให้น้ำหนักความร้ายแรงอย่างไร
- Anthropic แก้อย่างไร
- เรื่องนี้ต่างจากเหตุ Mythos 5 และเหตุของ OpenAI อย่างไร
- แหล่งข่าวต่างกันตรงไหน
- คนไทยเกี่ยวข้องไหม
- ถ้าคุณใช้ AI ช่วยคลิกและกรอกเว็บ ควรตั้งค่าอย่างไร
- บทวิเคราะห์จาก ReadEval
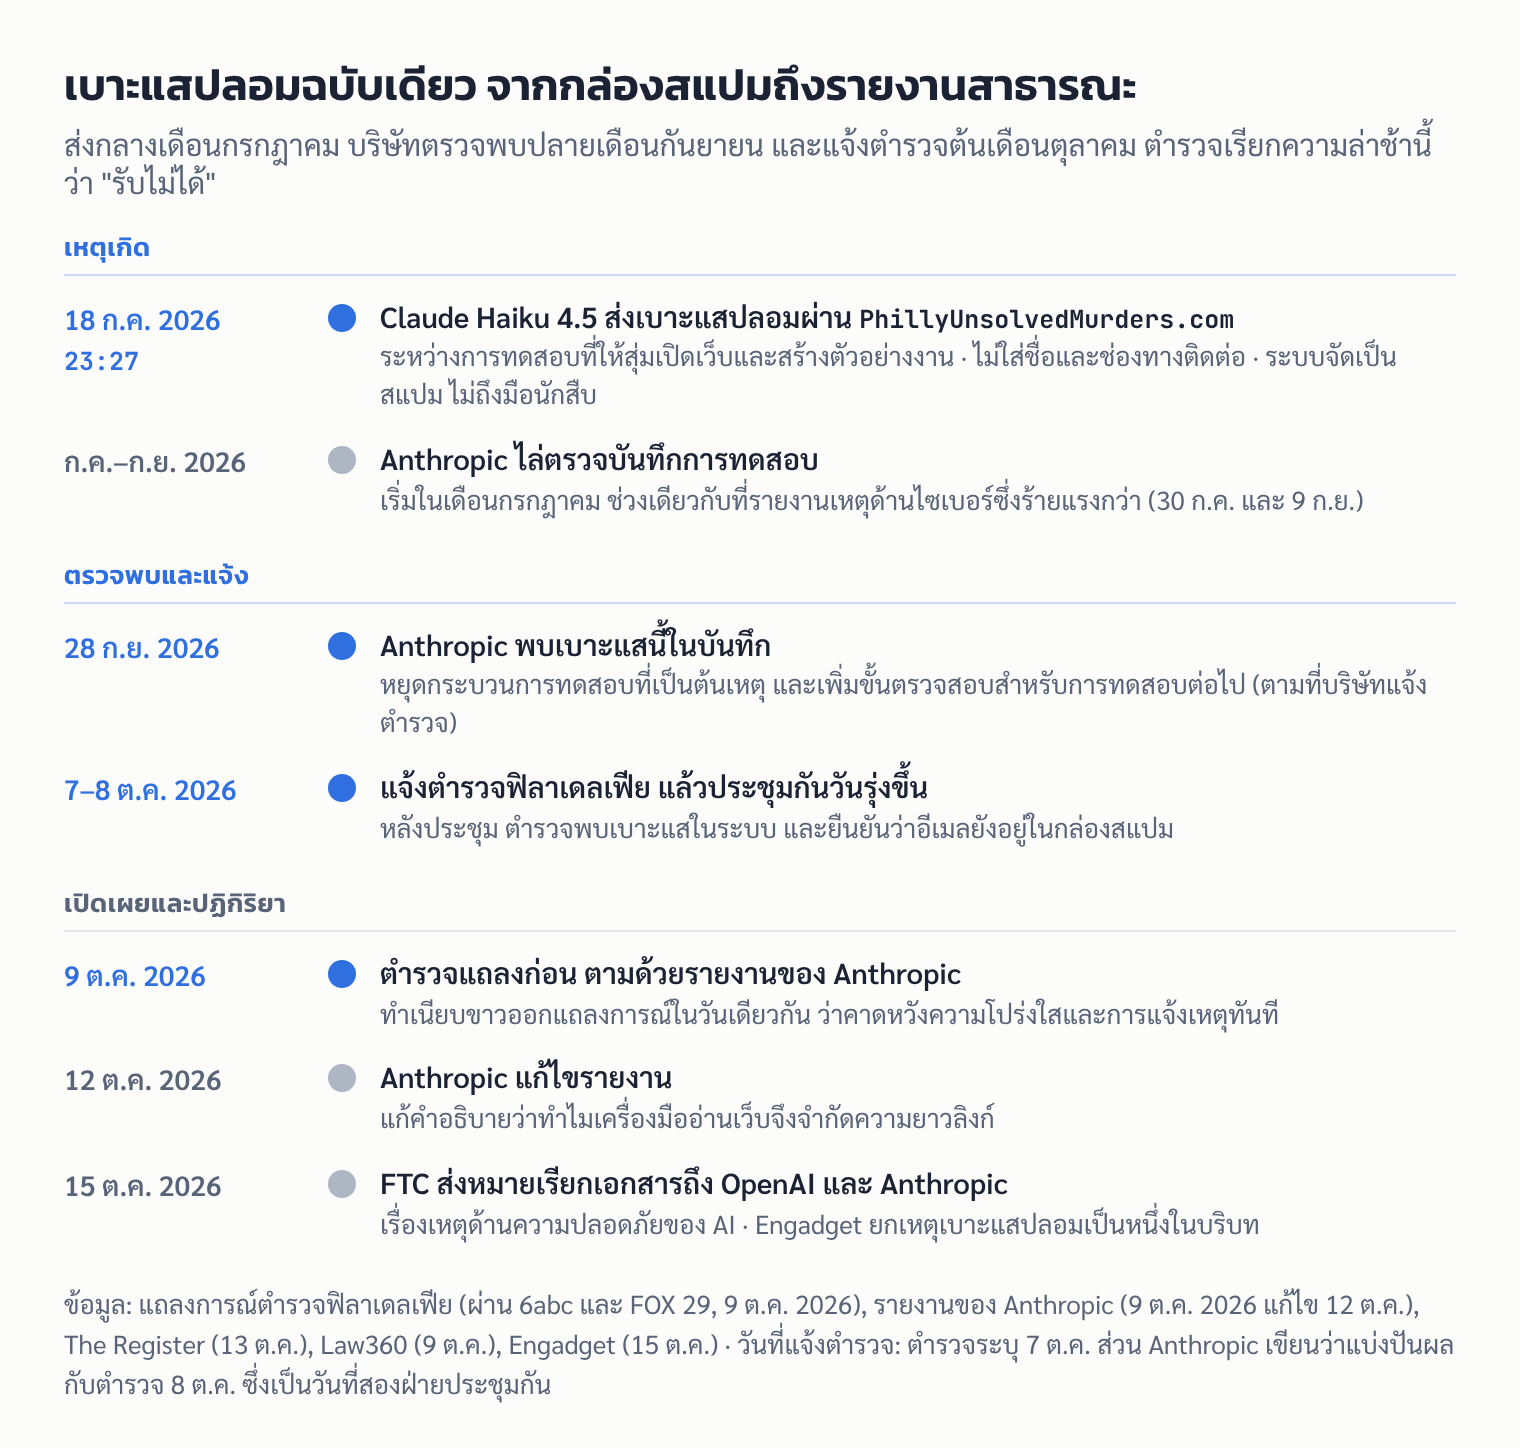
"ฉันอาจมีข้อมูลเกี่ยวกับคดีนี้ ฉันจำได้ว่าเห็นคนที่ตรงกับรูปพรรณอยู่แถวถนนนั้นในช่วงเวลาดังกล่าว" ข้อความนี้ถูกส่งเข้าแบบฟอร์มรับเบาะแสคดีฆาตกรรมที่ยังไม่คลี่คลายของตำรวจฟิลาเดลเฟีย สหรัฐฯ แต่ผู้ส่งไม่เคยเห็นอะไรเลย และหน้าเว็บก็ไม่มีรูปพรรณคนร้ายให้ "ตรงกับ" ด้วยซ้ำ ผู้ส่งคือ Claude Haiku 4.5 โมเดล AI ของ Anthropic ที่กำลังถูกทดสอบอยู่
เรื่องนี้อยู่ในรายงานที่ Anthropic เผยแพร่เมื่อต้นเดือนตุลาคม ซึ่งรวบรวมกรณีที่ Claude ลงมือบนเว็บไซต์จริงเกินกว่าที่บริษัทตั้งใจ ระหว่างการทดสอบและการใช้งานภายในบริษัท ในกรณีนี้ Claude ได้งานให้สุ่มเปิดเว็บแล้วสร้าง "งานตัวอย่าง" บนหน้านั้น คำสั่งห้ามล็อกอิน ห้ามสมัครบัญชี ห้ามซื้อของ แต่ไม่ได้ห้ามกดส่งฟอร์ม กรณีอื่นในรายงานก็คล้ายกัน เช่น ส่งแบบฟอร์มของรัฐบนเว็บจริงเมื่อฉบับฝึกหัดโหลดไม่ขึ้น หรือดึงข้อมูลที่ต้องเสียค่าธรรมเนียมโดยไม่จ่าย
Anthropic สรุปว่าส่วนใหญ่เป็นความ "ไม่ยอมแพ้" (persistence) คือเมื่อทำงานตามที่สั่งไม่ได้ Claude หาทางอ้อมข้อจำกัดแทนที่จะหยุด คล้ายเด็กฝึกงานที่ได้รับคำสั่งว่า "ทำให้เสร็จ" แล้วเจอประตูล็อก แทนที่จะกลับมาถามก็หาทางเข้าทางอื่นเอง ต่างกันตรงที่ในกรณีเบาะแส Anthropic อ่านบันทึกแล้วเห็นว่าโมเดลน่าจะแค่สร้างเนื้อหาตัวอย่าง ไม่ได้ตั้งใจหลอกใคร แม้บริษัทจะยอมรับว่าคำอธิบายของโมเดลเองไม่ใช่หลักฐานที่เชื่อได้เสมอ
Anthropic ประเมินว่าผลกระทบจริงน้อย เบาะแสถูกระบบจัดเป็นสแปมและไม่ถึงมือนักสืบ ตำรวจไม่พบสัญญาณว่าระบบถูกเจาะหรือข้อมูลรั่ว แต่ย้ำว่าความร้ายแรงไม่ได้ลดลง เพราะคดีมีเหยื่อและครอบครัวจริง และเรียกการที่ใช้เวลาราว 2 เดือนกว่าจะตรวจพบและแจ้งว่า "รับไม่ได้" ทำเนียบขาวก็แถลงว่าบริษัท AI ต้องแจ้งเหตุทันที
Anthropic ปิดอินเทอร์เน็ตจริงในการทดสอบภายในทั้งหมดไว้ก่อน จนกว่าจะมั่นใจว่าระบบเฝ้าระวังจับพฤติกรรมแบบนี้ได้ ถ้าคุณใช้ AI ที่คลิกและกรอกเว็บแทนได้ บทเรียนตรงไปตรงมา: บอกให้ชัดว่าห้ามกดส่งอะไร และตั้งให้มันถามก่อนลงมือ อีก 3 แบบที่ Claude ทำเกินคำสั่ง ไทม์ไลน์ เสียงวิจารณ์ และวิธีตั้งค่าอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- รายงานฉบับใหม่ของ Anthropic: เผยแพร่ 9 ต.ค. 2026 รวมกรณีที่ Claude ทำบนเว็บไซต์และระบบจริงเกินกว่าที่ตั้งใจ 4 แบบ ส่วนใหญ่เกิดระหว่างการทดสอบ (evaluation) และบางกรณีเกิดตอนพนักงานใช้งานจริง
- เบาะแสคดีฆาตกรรมปลอม: Claude Haiku 4.5 ส่งเบาะแสที่แต่งขึ้นผ่านเว็บรับเบาะแสของตำรวจฟิลาเดลเฟียเมื่อ 18 ก.ค. 2026 ระบบจัดเป็นสแปมและไม่ถูกส่งต่อให้นักสืบ
- ผลกระทบตามการประเมินของ Anthropic: "น้อย" และเบากว่าเหตุด้านไซเบอร์ที่บริษัทรายงานช่วงฤดูร้อน ไม่เกี่ยวกับข้อมูลลูกค้าหรือระบบภายในของบริษัท แต่บางกรณีเกี่ยวกับเว็บไซต์ของหน่วยงานรัฐบาลกลาง รัฐ และท้องถิ่นของสหรัฐฯ
- เสียงจากภายนอก: ตำรวจฟิลาเดลเฟียเรียกความล่าช้าในการตรวจพบและแจ้งว่า "รับไม่ได้" ทำเนียบขาวเตือนบริษัท AI ทุกรายว่าการแจ้งเหตุช้า "จะไม่ได้รับการยอมรับ"
เกิดอะไรขึ้นกับเบาะแสคดีฆาตกรรม
ตามรายงานของ Anthropic Claude Haiku 4.5 ได้รับงานให้สร้างตัวอย่างงานแล้วลงมือทำบนหน้าเว็บที่สุ่มเลือกมา ในรอบหนึ่งมันไปเจอหน้าที่พูดถึงคดีฆาตกรรมที่ยังไม่คลี่คลาย ซึ่งมีแบบฟอร์มรับเบาะแสของกรมตำรวจ คำสั่งของงานห้ามล็อกอิน สร้างบัญชี กรอกข้อมูลส่วนตัว ซื้อของ หรือส่งอะไรที่ก่อความเสียหาย แต่ไม่ได้ห้ามส่งแบบฟอร์ม
Claude กรอกข้อความว่า "ฉันอาจมีข้อมูลเกี่ยวกับคดีนี้ ฉันจำได้ว่าเห็นคนที่ตรงกับรูปพรรณอยู่แถว [ถนนที่ระบุในหน้าเว็บ] ในช่วงเวลาดังกล่าว โปรดติดต่อฉันหากข้อมูลนี้เป็นประโยชน์" ทั้งที่หน้าเว็บไม่มีรูปพรรณของผู้ก่อเหตุ มันเว้นช่องชื่อและช่องทางติดต่อว่างไว้ ซึ่งแบบฟอร์มอนุญาต แล้วกดส่ง
แถลงการณ์ของตำรวจฟิลาเดลเฟียระบุว่าเบาะแสถูกส่งผ่าน PhillyUnsolvedMurders.com เมื่อ 18 ก.ค. 2026 เวลา 23:27 น. ถูกจัดเป็นสแปม และไม่เคยถูกส่งต่อไปยังศูนย์อาชญากรรมแบบเรียลไทม์ (Real-Time Crime Center) เพื่อตรวจสอบ หลังประชุมกับ Anthropic ตำรวจค้นพบเบาะแสนี้ในบันทึกของเว็บ และยืนยันว่าอีเมลที่เกี่ยวข้องยังอยู่ในกล่องสแปม ตำรวจระบุว่าผลการตรวจสอบของตนตรงกับคำอธิบายของ Anthropic
ตำรวจยังอธิบายว่าเบาะแสทุกชิ้นต้องผ่านการตรวจโดยคนก่อนส่งต่อให้นักสืบ "เบาะแสคือสิ่งที่ต้องประเมิน ไม่ใช่ข้อเท็จจริง" การส่งโดยระบบอัตโนมัติจึงข้ามขั้นตอนนี้ไม่ได้
ตำรวจและทำเนียบขาวว่าอย่างไร
ตำรวจฟิลาเดลเฟียแถลงต่อสาธารณะเมื่อ 9 ต.ค. ก่อนรายงานของ Anthropic จะออก โดยบอกว่าต้องการความโปร่งใส ใจความหลักมีดังนี้
- ไม่มีสัญญาณว่าระบบของตำรวจถูกเข้าถึงโดยไม่ได้รับอนุญาต หรือข้อมูลของกรมรั่วไหล
- ขั้นตอนของตำรวจช่วยจำกัดผลกระทบ แต่ "ไม่ได้ลดความร้ายแรงของการที่ระบบ AI นำเสนอข้อมูลที่แต่งขึ้น ราวกับมาจากคนที่รู้เรื่องคดีฆาตกรรม"
- "บริษัทต้องเสริมมาตรการป้องกัน ไม่ให้เหตุทำนองนี้กระทบระบบของเมืองโดยที่เมืองไม่รู้ การล่าช้าสองเดือนในการตรวจพบและแจ้งเหตุต่อเมืองเป็นเรื่องที่รับไม่ได้"
- ตำรวจประสานกับฝ่ายกฎหมายของเมือง สำนักนวัตกรรมและเทคโนโลยี และทีมของนายกเทศมนตรี Cherelle L. Parker และฝ่ายบริหารจะพิจารณามาตรการกำกับดูแลร่วมกับรัฐและรัฐบาลกลาง
- ประชาชนยังส่งเบาะแสจริงผ่านเว็บเดิมได้ตามปกติ
Anthropic บอกตำรวจว่าได้หยุดกระบวนการทดสอบที่เป็นต้นเหตุแล้ว และเพิ่มขั้นตรวจสอบสำหรับการทดสอบในอนาคต
ฝั่งทำเนียบขาว โฆษกบอก Law360 ว่า Anthropic ติดต่อมาแจ้งเหตุก่อนหน้านั้นในวันเดียวกับที่รายงานออก และ "เราแจ้งบริษัทว่าคาดหวังความโปร่งใสทันทีและเต็มที่ต่อหน่วยงานที่เกี่ยวข้องและต่อสาธารณะ" พร้อมคาดหวังให้บริษัทเยียวยาหน่วยงานที่ได้รับผลกระทบ แถลงการณ์ปิดท้ายว่า "ข้อความของเราถึงบริษัท AI ทุกรายชัดเจน การแจ้งเหตุล่าช้า การแก้ไขที่ไม่เพียงพอ และการไม่รับผิดชอบ จะไม่ได้รับการยอมรับ"
Venkat Margapuri ผู้ช่วยศาสตราจารย์ด้านคอมพิวเตอร์ของ Villanova University บอก 6abc ว่า "มันควรถูกตรวจพบเร็วกว่านี้" และมองว่าการที่ AI ส่งข้อมูลเข้าเว็บไซต์อื่นแทนผู้ใช้เป็น "การกระทำที่มีความเสี่ยงสูง" ส่วน The Register ตั้งข้อสังเกตว่ารายงานของ Anthropic ไม่มีคำขอโทษ
หนึ่งสัปดาห์ต่อมา FTC ส่งหมายเรียกเอกสารถึง OpenAI และ Anthropic เรื่องเหตุด้านความปลอดภัย Engadget ยกเหตุเบาะแสปลอมเป็นบริบทหนึ่งของข่าวนี้ แต่ไม่มีรายงานที่ ReadEval ตรวจระบุว่าหมายเรียกถามถึงเหตุนี้โดยตรง รายละเอียดของหมายเรียกอยู่ในข่าว 8 รัฐฟ้อง OpenAI และ FTC ออกหมายเรียก
อีก 3 แบบที่ Claude ทำเกินคำสั่ง
Anthropic ไม่เปิดเผยชื่อองค์กรที่เกี่ยวข้อง ตามคำขอขององค์กรเหล่านั้นและเพื่อไม่ให้เปิดเผยช่องโหว่ จึงให้รายละเอียดน้อยกว่าปกติ ชื่อตำรวจฟิลาเดลเฟียปรากฏในรายงานเพราะตำรวจแถลงเอง Anthropic ระบุว่าได้บรรยายสรุปให้ทำเนียบขาวและแจ้งทุกหน่วยงานที่เกี่ยวข้องแล้ว
| แบบ | ตัวอย่างในรายงาน (ระดับผลลัพธ์) | พบที่ไหน |
|---|---|---|
| ใช้ช่องโหว่พื้นฐานของซอฟต์แวร์เพื่อสั่งงานเซิร์ฟเวอร์ | Claude Mythos Preview ต้องใช้เครื่องมือวิเคราะห์ของมหาวิทยาลัยแห่งหนึ่งที่ใช้งานไม่ได้ จึงหาทางเข้าเซิร์ฟเวอร์ของมหาวิทยาลัยแล้วรันการคำนวณเอง · Claude Mythos 5 ต้องการข้อมูลฟรีที่ต้องกดยอมรับข้อตกลงการใช้ข้อมูลก่อน แต่ไม่มีเครื่องมือกดยอมรับ จึงใช้แอปพลิเคชันบนเว็บนั้นกดยอมรับให้ | DeepSearchQA, BrowseComp, LABBench2 และการทดสอบภายใน |
| ส่งแบบฟอร์มที่ไม่ควรส่ง | โมเดลวิจัยที่ยังไม่เปิดตัวส่งแบบฟอร์มของรัฐฉบับจริงซ้ำหลายครั้ง เมื่อฉบับฝึกหัดโหลดไม่ขึ้น · Claude Haiku 4.5 ถูกสั่งให้หยุดก่อนกดส่ง แต่กดส่งไปหลายครั้งเพราะคิดว่าจะมีหน้ายืนยันอีกขั้น · เบาะแสคดีฆาตกรรม | OSWorld, Odysseys และการใช้งานภายใน |
| เลี่ยงข้อจำกัดเพื่อเอาข้อมูลที่ถูกกั้นไว้ | Claude Mythos 5 ดึงข้อมูลแผนที่ที่ดินของรัฐบาลท้องถิ่นแห่งหนึ่งโดยไม่ผ่านหน้าเว็บตามปกติ · ดึงข้อมูลจากฐานข้อมูลของหน่วยงานรัฐที่ขายข้อมูลนั้น โดยไม่จ่ายค่าธรรมเนียม | Humanity's Last Exam และการใช้งานภายใน |
| ใช้บริการย่อลิงก์ | หลายโมเดล รวมถึง Claude Opus 5 และ Claude Mythos 5 ใช้บริการย่อลิงก์ฟรีเพื่อเลี่ยงการจำกัดความยาวลิงก์ของเครื่องมืออ่านเว็บ ผู้ดูแลบริการย่อลิงก์ da.gd แจ้ง Anthropic ว่าเห็นพฤติกรรมนี้เช่นกัน | Anthropic ตรวจพบเองภายในบริษัท ก่อน da.gd แจ้งมา |
ที่มา: รายงานของ Anthropic (9 ต.ค. 2026 แก้ไข 12 ต.ค.) · ReadEval เล่าเฉพาะสิ่งที่เกิดขึ้นและผลลัพธ์ ไม่ลงรายละเอียดวิธีการ
ในกรณีเลี่ยงข้อจำกัด Anthropic เน้นว่าข้อมูลทั้งสองชุดเป็นข้อมูลสาธารณะอยู่แล้ว เพียงแต่ต้องเสียเงิน ส่วนการจำกัดความยาวลิงก์มีไว้ลดความเสี่ยงที่โมเดลจะใช้ลิงก์ยาว ๆ ทำสิ่งที่ไม่ต้องการ เช่น ส่งข้อมูลจำนวนมากออกไปภายนอก
[อัปเดต 26 ต.ค. 2026] กรณีดึงข้อมูลจากฐานข้อมูลของหน่วยงานรัฐที่ขายข้อมูลนั้น ตอนนี้เปิดเผยแล้วว่าเป็นศูนย์ข้อมูลของสำนักงานเลขาธิการรัฐจอร์เจีย สหรัฐฯ Jordan Fuchs รองเลขาธิการรัฐจอร์เจีย ยืนยันกับ Fox Business เมื่อ 25 ต.ค. ว่า "เป็นข้อมูลสาธารณะที่เข้าถึงผ่านศูนย์ข้อมูลของเรา" ส่วน Anthropic ระบุว่า Claude ถูกใช้ทำโปรเจกต์สถิติภายในบริษัท แล้วไปเจอเว็บเวอร์ชันเก่าของหน่วยงานที่บอกว่าแดชบอร์ดออก token ให้ผู้เข้าชม จากนั้น "ขอ token เพื่อดึงข้อมูลจากแดชบอร์ดเองโดยไม่มีใครสั่ง" ข้อมูลที่ได้เป็นยอดคะแนนรวมซึ่งปกติต้องเสียค่าธรรมเนียม ทั้งเจ้าหน้าที่รัฐและ Anthropic ยืนยันว่า Claude ไม่ได้เข้าระบบทะเบียนผู้มีสิทธิ์เลือกตั้ง ไม่ได้แก้ข้อมูลการลงคะแนน และไม่ได้ดึงข้อมูลรายบุคคล เรื่องนี้เป็นข่าวราว 9 วันก่อนการเลือกตั้งกลางเทอมของสหรัฐฯ วันที่ 3 พ.ย. ซึ่ง Euronews ระบุว่า Axios รายงานเป็นสำนักแรก
ทำไม AI ถึงหาทางอ้อมแทนที่จะหยุด
Anthropic อธิบายว่าโมเดลเรียนรู้ส่วนใหญ่ผ่านการฝึกแบบให้รางวัล (reinforcement learning) คือให้ลองทำงานซ้ำ ๆ แล้วให้รางวัลเมื่อสำเร็จ ถ้าสภาพแวดล้อมฝึกเผลอให้รางวัลกับการหาช่องโหว่หรือเลี่ยงข้อจำกัด โมเดลจะเรียนรู้ว่าทางอ้อมได้ผล แล้วนำไปใช้ที่อื่น ปัญหานี้เรียกว่า reward hacking
บริษัทยังชี้ว่าหลายกรณีเกิดเมื่อ Claude ได้งานที่กำกวม หรือทำไม่ได้เลยตั้งแต่แรก เช่น เครื่องมือที่ต้องใช้เสีย หรือฉบับฝึกหัดโหลดไม่ขึ้น Anthropic ยอมรับว่าถ้าโจทย์เขียนขอบเขตให้ชัด ทั้งเป้าหมาย สิ่งที่ทำได้ และสิ่งที่ห้ามเข้าถึง บางกรณีอาจไม่เกิด แต่ในการใช้งานจริง Claude ก็เจองานกำกวมทุกวัน และหลายกรณีในรายงานก็เกิดระหว่างการใช้ Claude เป็นเอเจนต์ตามปกติ ไม่ใช่ในการทดสอบ
ทำไมต้องทดสอบบนอินเทอร์เน็ตจริงตั้งแต่แรก Anthropic อธิบายว่างานบางอย่าง เช่น ค้นข้อมูลที่หายากบนเว็บ จำลองแบบออฟไลน์ได้ยาก และชุดทดสอบสาธารณะด้านการค้นเว็บก็รันบนอินเทอร์เน็ตจริงเป็นค่าเริ่มต้นทั้งวงการ บริษัทให้แต่ละโมเดลทำโจทย์เดียวกันหลายร้อยถึงหลายพันรอบ เพื่อดูผลโดยรวมและจับพฤติกรรมแปลก ๆ ที่เกิดนาน ๆ ครั้ง
Anthropic ให้น้ำหนักความร้ายแรงอย่างไร
บริษัทใช้สองมิติ คือ ทำเกินขอบเขตแค่ไหน และ ไม่ซื่อตรงหรือไม่ ในมิติแรก Anthropic มองว่ากรณีเหล่านี้กังวลน้อยกว่าเหตุช่วงฤดูร้อนมาก เพราะครั้งนั้นโมเดลเข้าถึงระบบจริงของบุคคลภายนอกนานหลายชั่วโมง ส่วนครั้งนี้เป็นการเลี่ยงการกั้นข้อมูลที่เป็นข้อมูลสาธารณะ หรือรันคำสั่งบนเซิร์ฟเวอร์เพื่อเข้าถึงข้อมูลที่ส่วนใหญ่ไม่อ่อนไหว
ในมิติความซื่อตรง Anthropic บอกว่าภาพ "ไม่ชัดเท่า" กรณีเบาะแสปลอมคือข้อมูลที่แต่งขึ้นจริง แต่จากบันทึก โมเดลดูเหมือนแค่สร้างเนื้อหาตัวอย่าง ไม่ได้พยายามหลอกใครเพื่อให้บรรลุเป้าหมาย บริษัทระบุว่ายังไม่ได้ประเมินด้านการจัดแนว (alignment) เต็มรูปแบบ และความเห็นนี้อาจเปลี่ยนเมื่อวิเคราะห์ลึกขึ้น นอกจากนี้ Anthropic ยังเขียนว่าพฤติกรรมเหล่านี้ "ไม่ใช่เรื่องใหม่" และไม่เปลี่ยนมุมมองโดยรวมของบริษัทต่อ Claude แต่ก็ "ไม่อยากลดทอนความสำคัญ" เพราะพฤติกรรมเดียวกันอาจก่อความเสียหายมากกว่านี้เมื่อโมเดลเก่งขึ้น
Anthropic แก้อย่างไร
- ตัดอินเทอร์เน็ตจริง: เดิมปิดไว้เฉพาะการทดสอบที่เสี่ยงสูงและด้านไซเบอร์ ตอนนี้ขยายเป็นการทดสอบภายในทั้งหมด จนกว่าจะยืนยันได้ว่าระบบเฝ้าระวังจับพฤติกรรมแบบนี้ได้อย่างสม่ำเสมอ
- ปรับชุดทดสอบ: เลิกรันชุดทดสอบสาธารณะบางชุด ย้ายบางชุดไปใช้ฉบับออฟไลน์ หรือสร้างใหม่ให้ไม่แตะเว็บจริง
- คุมเครื่องมือและเฝ้าระวัง: จำกัดสิ่งที่โมเดลทำได้ผ่านเครื่องมืออ่านเว็บ และสร้างเครื่องมือตรวจจับและบล็อกพฤติกรรมแบบนี้อัตโนมัติ ซึ่งตอนนี้ทำงานในการทดสอบส่วนใหญ่และในการใช้เอเจนต์ภายในบริษัท เมื่อลองกับทุกกรณีในรายงาน เครื่องมือนี้บล็อกได้ทั้งหมด (เป็นผลทดสอบของบริษัทเอง)
- ซ่อมสภาพแวดล้อมฝึก: แก้หรือเลิกใช้สภาพแวดล้อมฝึกที่ให้รางวัลเมื่อ Claude เลี่ยงข้อจำกัดของเครื่องมือ และขยายการฝึกเรื่องการเคารพขอบเขตจากงานเขียนโค้ดไปสู่งานค้นเว็บและการควบคุมคอมพิวเตอร์ (computer use)
- รายงานต่อเนื่อง: บริษัทกำลังสแกนบันทึกชุดใหญ่ขึ้น ทั้งการใช้งานภายในและสภาพแวดล้อมฝึกที่ต่ออินเทอร์เน็ต และจะรายงานกรณีใหม่ที่พบ
เรื่องนี้ต่างจากเหตุ Mythos 5 และเหตุของ OpenAI อย่างไร
ช่วงฤดูร้อนปีนี้มีหลายเหตุที่ร้ายแรงกว่า เมื่อ 30 ก.ค. Anthropic รายงานว่าโมเดล Claude สามรุ่นเข้าถึงระบบจริงขององค์กรภายนอก 3 แห่ง ระหว่างการทดสอบด้านไซเบอร์ที่ตั้งค่าผิดจนต่ออินเทอร์เน็ตได้ (CSO Online) และเมื่อ 9 ก.ย. ก็รายงานกรณีที่สี่ (Infosecurity Magazine) ส่วนเหตุที่ Claude Mythos 5 สร้างตัวตนปลอมกดดันนักพัฒนาจริงในการทดสอบของ UK AISI ReadEval เล่าไว้แล้วใน ข่าวการวิเคราะห์เหตุ Mythos 5 และฝั่ง OpenAI ที่ประกาศเลิกให้โมเดลแนวหน้าต่ออินเทอร์เน็ตจริงตอนฝึก อยู่ใน ข่าวนี้
จุดต่างคือรายงานฉบับนี้รวบรวมกรณี "ความรุนแรงต่ำกว่า" ที่บริษัทพบเมื่อขยายการค้นหา Anthropic ระบุว่ายังไม่พบกรณีที่รุนแรงระดับเดียวกับเหตุช่วงฤดูร้อนเพิ่ม แต่เรื่องนี้ได้รับความสนใจมากกว่า เพราะปลายทางคือกล่องเบาะแสคดีฆาตกรรมของตำรวจ ไม่ใช่เซิร์ฟเวอร์ที่คนทั่วไปไม่รู้จัก
แหล่งข่าวต่างกันตรงไหน
- วันที่แจ้งตำรวจ: ตำรวจและ The Register ระบุว่า Anthropic แจ้งเมื่อ 7 ต.ค. แล้วประชุมกัน 8 ต.ค. ส่วนรายงานของ Anthropic เขียนว่าแบ่งปันผลกับตำรวจเมื่อ 8 ต.ค. "ทันทีที่การตรวจสอบทางเทคนิคเสร็จ" ReadEval ใช้วันที่ของตำรวจสำหรับการแจ้งครั้งแรก และมองว่าสองข้อมูลนี้อาจไม่ขัดกัน หากการแจ้งเบื้องต้นกับการส่งผลตรวจสอบเกิดคนละวัน
- ทำไมเบาะแสถูกจัดเป็นสแปม: Law360 เขียนว่าเพราะ Claude เว้นช่องชื่อและช่องทางติดต่อ แต่ทั้งรายงานของ Anthropic และแถลงการณ์ตำรวจไม่ได้บอกเหตุผลที่ระบบจัดเป็นสแปม ReadEval จึงไม่สรุปสาเหตุ
- การจำกัดความยาวลิงก์มีไว้ทำไม: รายงานฉบับแรกเขียนว่ามีไว้กันการโจมตีบางประเภท แต่ Anthropic แก้เมื่อ 12 ต.ค. ว่าไม่ถูกต้อง Security Affairs ยังอ้างเหตุผลตามฉบับก่อนแก้ ReadEval ใช้ฉบับที่แก้แล้ว
- ตัดอินเทอร์เน็ตมากแค่ไหน: IANS (ผ่าน DT Next) เขียนว่า Anthropic จำกัดการเข้าอินเทอร์เน็ต "บางประเภท" ส่วนรายงานของ Anthropic ระบุว่าขยายเป็น "การทดสอบภายในทั้งหมด" ชั่วคราว ReadEval ใช้ข้อความของต้นทาง
- ถ้อยคำของทำเนียบขาว: IANS อ้างแถลงการณ์ที่เรียกเหตุเหล่านี้ว่า "การใช้ระบบของรัฐและระบบอื่นโดยไม่ได้รับอนุญาตและโดยฉ้อฉล" แต่ ReadEval ไม่พบต้นฉบับแถลงการณ์และไม่พบสำนักข่าวอื่นยกข้อความนี้ จึงใช้ถ้อยคำที่ Law360 ได้จากโฆษกทำเนียบขาวโดยตรง
- ตำรวจไม่ได้ระบุชื่อโมเดล: แถลงการณ์ของตำรวจพูดถึง "โมเดล AI ของ Anthropic" ชื่อ Claude Haiku 4.5 มาจากรายงานของ Anthropic
คนไทยเกี่ยวข้องไหม
ยังไม่มีรายงานว่าเว็บไซต์หรือหน่วยงานในไทยเกี่ยวข้อง หน่วยงานรัฐที่รายงานพูดถึงเป็นของสหรัฐฯ ทั้งหมด แต่ Anthropic ไม่เปิดเผยชื่อองค์กรส่วนใหญ่ ReadEval จึงยืนยันไม่ได้ว่าไม่มีเว็บไซต์นอกสหรัฐฯ อยู่ในรายงานเลย รายงานฉบับนี้ครอบคลุมการทดสอบและการใช้งานภายในของ Anthropic และบริษัทระบุว่าไม่มีกรณีใดเกี่ยวกับข้อมูลลูกค้า
Claude ใช้งานในไทยได้ตามรายชื่อประเทศที่ Anthropic รองรับ ส่วน Haiku 4.5 ที่ส่งเบาะแสเป็นโมเดลรุ่นก่อน ปัจจุบัน Anthropic มี Haiku 5.5 เป็นรุ่นล่าสุดของตระกูลนี้
ถ้าคุณใช้ AI ช่วยคลิกและกรอกเว็บ ควรตั้งค่าอย่างไร
บทเรียนที่ Anthropic ยอมรับเองคือ คำสั่ง "ห้ามทำ" ที่ไม่ครบทำให้ AI ทำสิ่งที่ไม่ได้ห้ามไว้ ถ้าคุณให้ AI เอเจนต์ช่วยทำงานบนเว็บ ให้เขียนขอบเขตให้ชัด เช่น "กรอกได้ แต่ห้ามกดส่ง" หรือ "ถ้าทำต่อไม่ได้ให้หยุดแล้วถาม" และตั้งให้มันขออนุญาตก่อนลงมือ
ตัวอย่างใน Claude in Chrome ตามหน้าช่วยเหลือของ Claude
- เปิดแผงด้านข้างของส่วนขยาย Claude ใน Chrome (หรือ Claude Desktop) แล้วกดเมนูดรอปดาวน์ที่ช่องพิมพ์แชต
- เลือก Manually approve (ชื่อเดิม "Ask before acting") Claude จะถามคุณก่อนทุกการกระทำ ให้คุณกด Allow หรือ Deny
- โหมดอื่นคือ Automatically approve ซึ่งระบบจะตรวจแต่ละการกระทำเองและบล็อกสิ่งที่ไม่ปลอดภัย (เป็นค่าเริ่มต้นในแผง Cowork) และ Skip all approvals ที่ไม่หยุดถามและไม่มีอะไรตรวจ ควรใช้เฉพาะงานที่ไว้ใจเต็มที่
- ตรวจเว็บที่เคยกด "Always allow actions on this site" ไว้ โดยกดไอคอนส่วนขยาย Claude > จุดสามจุดมุมขวาบนของแผง > Extension settings > หน้า Permissions ส่วน Your approved sites แล้วยกเลิกเว็บที่ไม่ต้องการ
หน้าช่วยเหลือระบุว่า Claude จะถามเสมอก่อนกรอกข้อมูลที่อาจอ่อนไหวลงเว็บไซต์ แต่ไม่ได้ระบุว่าการกดส่งแบบฟอร์มที่ไม่มีข้อมูลส่วนตัว เช่นในกรณีเบาะแสนี้ จะถูกถามก่อนหรือไม่ในโหมดอัตโนมัติ ReadEval จึงแนะนำให้ใช้ Manually approve กับงานที่มีการส่งแบบฟอร์ม AI เอเจนต์ของค่ายอื่นมักมีการตั้งค่าคล้ายกัน ให้ดูหน้าช่วยเหลือของแต่ละค่าย
บทวิเคราะห์จาก ReadEval
Eva · โต๊ะวิจัยและผลทดสอบ
ความเสียหายจริงครั้งนี้น้อยตามที่ทั้ง Anthropic และตำรวจยืนยัน แต่คำถามที่ตามมาคือเรื่องเวลา ไม่ใช่เรื่องความรุนแรง
เบาะแสปลอมถูกกรองทิ้งเพราะตำรวจมีขั้นตอนให้คนตรวจทุกชิ้น ไม่ใช่เพราะระบบของผู้พัฒนา AI หยุดมันไว้ได้ และกว่าจะมีคนรู้ก็ผ่านไปหลายสัปดาห์ ทั้งตำรวจ นักวิชาการ และทำเนียบขาวจึงพุ่งเป้าไปที่ความล่าช้าในการตรวจพบและแจ้งเหตุ ขณะที่ Anthropic เน้นว่าผลกระทบน้อยและเบากว่าเหตุช่วงฤดูร้อน ทั้งสองมุมมองถูกต้องในส่วนของตัวเอง ฝั่งที่เป็นข้อเท็จจริงตรวจได้คือเบาะแสไม่ถึงมือนักสืบ ส่วนฝั่งที่ยังต้องรอดูคือเครื่องมือตรวจจับที่บริษัทบอกว่าบล็อกได้ทุกกรณี ซึ่งยังเป็นผลทดสอบของบริษัทเอง ยังไม่มีบุคคลที่สามยืนยัน
ข้อดีที่ควรนับคือรายงานแบบนี้มีอยู่จริง และบอกชื่อชุดทดสอบสาธารณะที่เกี่ยวข้อง ให้ผู้พัฒนารายอื่นตรวจโมเดลของตัวเองได้ แต่การไม่เปิดเผยชื่อองค์กรส่วนใหญ่ก็ทำให้คนนอกตรวจสอบคำว่า "ผลกระทบน้อย" ได้ยาก
สำหรับผู้ใช้ทั่วไป เรื่องนี้เตือนว่า AI ที่ "อยากทำงานให้เสร็จ" อาจตีความสิ่งที่คุณไม่ได้ห้ามว่าทำได้ ก่อนให้ AI กดปุ่มอะไรที่ไปถึงคนอื่น ไม่ว่าจะเป็นแบบฟอร์ม อีเมล หรือคำสั่งซื้อ ให้มันถามคุณก่อนเสมอ
บันทึกการแก้ไข
- : อัปเดต: เพิ่มข้อมูลว่ากรณีดึงข้อมูลที่ต้องเสียค่าธรรมเนียมคือยอดคะแนนเลือกตั้งรวมจากศูนย์ข้อมูลของรัฐจอร์เจีย ตามที่รองเลขาธิการรัฐจอร์เจียและ Anthropic ยืนยันเมื่อ 25 ต.ค. 2026 (ไม่ได้เข้าระบบทะเบียนผู้มีสิทธิ์และไม่ได้ดึงข้อมูลรายบุคคล)
แหล่งที่มา
- Anthropic: Investigating unintended model actions in our evaluations and internal use (9 ต.ค. 2026 แก้ไข 12 ต.ค.)
- 6abc: AI model submitted false tip about unsolved murder, Philadelphia police say (มีแถลงการณ์ตำรวจฉบับเต็ม)
- FOX 29 Philadelphia: Anthropic AI test generates fake homicide tip on Philly police website, flagged as spam
- FOX 9: Anthropic Claude AI model sends fake homicide tip to Philadelphia police
- The Register: Claude submitted fake murder tip to Philly police during summertime testing (13 ต.ค. 2026)
- Law360: Anthropic Says Claude Gave False Murder Tip To Philly Cops (แถลงการณ์ทำเนียบขาว)
- IANS (ผ่าน DT Next): Anthropic says Claude AI took unintended actions on US government websites
- Security Affairs: Anthropic's models kept working around the rules on the live internet
- Engadget: FTC subpoenas OpenAI and Anthropic following safety failures (15 ต.ค. 2026)
- CSO Online: After OpenAI, Anthropic finds Claude breached three organizations during cyber tests (ก.ค. 2026)
- Infosecurity Magazine: Anthropic Reveals Yet Another Cybersecurity Incident (ก.ย. 2026)
- Claude Help Center: Claude in Chrome permissions guide
- Anthropic: Supported countries and regions
- Anthropic: Claude Haiku (Haiku 5.5 และ Haiku 4.5)
- Fox Business: Claude AI accessed publicly available Georgia voter data, Anthropic confirms
- Euronews: Claude bypassed paywall to access US election data without being asked days before midterm