ตัวอักษร 2 ตัวทำโดเมนปลอมให้ดูเหมือน apple.com ใน Chrome และ Edge โดยยังไม่ถูกแก้
นักวิจัยพบอักษรต่างภาษา 2 ตัว (ซีริลลิก ө และละติน ƙ) ที่ทำให้โดเมนปลอมแสดงเหมือนเว็บจริงใน Chrome และ Edge โดยไม่เตือน ควรเข้าเว็บผ่านบุ๊กมาร์กและใช้พาสคีย์
สารบัญ (9 หัวข้อ)
ช่องที่อยู่ในเบราว์เซอร์เขียนว่า apple.com มีรูปกุญแจล็อกขึ้นข้าง ๆ และไม่มีคำเตือนใด ๆ แต่เว็บนั้นไม่ใช่ของ Apple จริง เพราะตัวอักษรบางตัวในชื่อไม่ใช่ตัวอักษรที่คุณคิด มันเป็นตัวอักษรจากภาษาอื่นที่หน้าตาเหมือนกันจนตาแยกไม่ออก
นักวิจัยจากบริษัท Have I Been Squatted เผยแพร่งานชิ้นหนึ่งเมื่อ 3 ต.ค. 2026 ที่ชี้ว่ามีตัวอักษรต่างภาษาอยู่ 2 ตัวที่เล็ดลอดด่านตรวจของเบราว์เซอร์ตระกูล Chromium (ซึ่งเป็นเครื่องยนต์เบื้องหลัง Chrome และ Edge) ได้ ตัวแรกคืออักษรซีริลลิก ө และอีกตัวคืออักษรละติน ƙ ที่มีตะขอ ทีมวิจัยจดโดเมนทดสอบไว้ 20 ชื่อเพื่อพิสูจน์ เช่น ชื่อ аррӏө.com ที่ประกอบจากอักษรซีริลลิกล้วนแต่มองแล้วเหมือน apple และ oƙta.com ที่เหมือนชื่อบริการล็อกอิน okta ทั้งหมดนี้ Chrome รุ่นล่าสุดแสดงเป็นตัวหนังสืออ่านได้ตามปกติ ไม่เตือน และไม่แปลงกลับเป็นรหัส
ทำไมเรื่องนี้ถึงสำคัญ เพราะกลโกงฟิชชิงจำนวนมากเริ่มจากการหลอกให้คุณกดลิงก์แล้วเข้าเว็บปลอมที่หน้าตาเหมือนของจริง ถ้าแม้แต่ช่องที่อยู่ก็เชื่อไม่ได้ สายตาอย่างเดียวก็ไม่พอ ทีมวิจัยยังสำรวจโดเมน .com ทั้งหมดแล้วพบคู่ชื่อที่หน้าตาคล้ายกันราว 162,000 คู่ แต่ย้ำว่าตัวเลขนี้ไม่ได้แปลว่ามีเว็บหลอกลวงเท่านั้น หลายชื่อเป็นของบริษัทที่จดกันเว็บปลอมไว้เอง หรือเป็นเว็บหลายภาษาจริง ๆ และจนถึงตอนนี้ยังไม่มีรายงานว่ามีใครนำโดเมน 20 ชื่อนี้ไปโจมตีจริง เพราะมันเป็นหน้าสาธิตของงานวิจัย
ข่าวดีคือวิธีป้องกันตัวไม่ได้ยาก และไม่ต้องรอให้เบราว์เซอร์แก้ หลักง่าย ๆ คืออย่าเชื่อหน้าตาของที่อยู่เว็บเพียงอย่างเดียว เวลาจะเข้าเว็บธนาคารหรือบริการสำคัญ ให้เปิดจากบุ๊กมาร์กที่คุณบันทึกไว้เองหรือจากแอปทางการ แทนการกดลิงก์ในอีเมลหรือข้อความ และถ้าใช้โปรแกรมจัดการรหัสผ่านหรือพาสคีย์ มันจะผูกกับชื่อเว็บจริง จึงไม่เติมรหัสให้เว็บปลอมโดยอัตโนมัติ ด้านล่างเป็นคำอธิบายว่าช่องนี้ทำงานอย่างไร เบราว์เซอร์ตัวไหนเกี่ยวบ้าง และวิธีสังเกตแบบละเอียด
สรุปประเด็นสำคัญ
- นักวิจัยจาก Have I Been Squatted พบว่าอักษรซีริลลิก ө และอักษรละติน ƙ (ตัว k มีตะขอ) ช่วยให้โดเมนปลอมผ่านด่านตรวจของ Chromium และแสดงในแถบที่อยู่เป็นตัวหนังสืออ่านได้ โดยไม่มีคำเตือน
- ปัญหานี้อยู่ที่ตัวเบราว์เซอร์ ไม่ใช่ที่เว็บของแบรนด์ใด การพบโดเมน
аррӏө.comที่เหมือน apple.com ไม่ได้แปลว่า Apple ถูกเจาะ - ทีมวิจัยทดสอบกับ Chrome รุ่น 154 โดยตรง ส่วน Edge ใช้เครื่องยนต์ Chromium เดียวกันแต่ไม่ได้ถูกทดสอบแยก และจนถึงรุ่นล่าสุดช่องนี้ยังไม่ถูกปิดทั้งหมด
- วิธีป้องกันที่ได้ผลคือเข้าเว็บสำคัญผ่านบุ๊กมาร์กหรือแอปทางการ ใช้โปรแกรมจัดการรหัสผ่านและพาสคีย์ และสังเกตว่าที่อยู่ขึ้นต้นด้วย
xn--หรือไม่
ทำไมตัวอักษร 2 ตัวนี้ถึงหลอกเบราว์เซอร์ได้
เรื่องนี้ต้องเริ่มจากการที่ชื่อเว็บสมัยนี้ใช้ตัวอักษรภาษาอื่นนอกจากอังกฤษได้ เรียกว่า IDN (ชื่อโดเมนหลายภาษา) เบื้องหลังระบบจะแปลงชื่อที่มีอักษรต่างภาษาให้เป็นรหัสที่ขึ้นต้นด้วย xn-- เรียกว่า Punycode เช่น аррӏө.com มีรหัสจริงเป็น xn--80a6aa68c8d.com ปัญหาคืออักษรบางภาษามีหน้าตาเหมือนอักษรอังกฤษเป๊ะ เช่น а ซีริลลิกกับ a อังกฤษ เบราว์เซอร์จึงต้องตัดสินใจว่าจะโชว์ชื่อสวย ๆ ที่คนอ่านออก หรือโชว์รหัส xn-- ที่ปลอมยาก
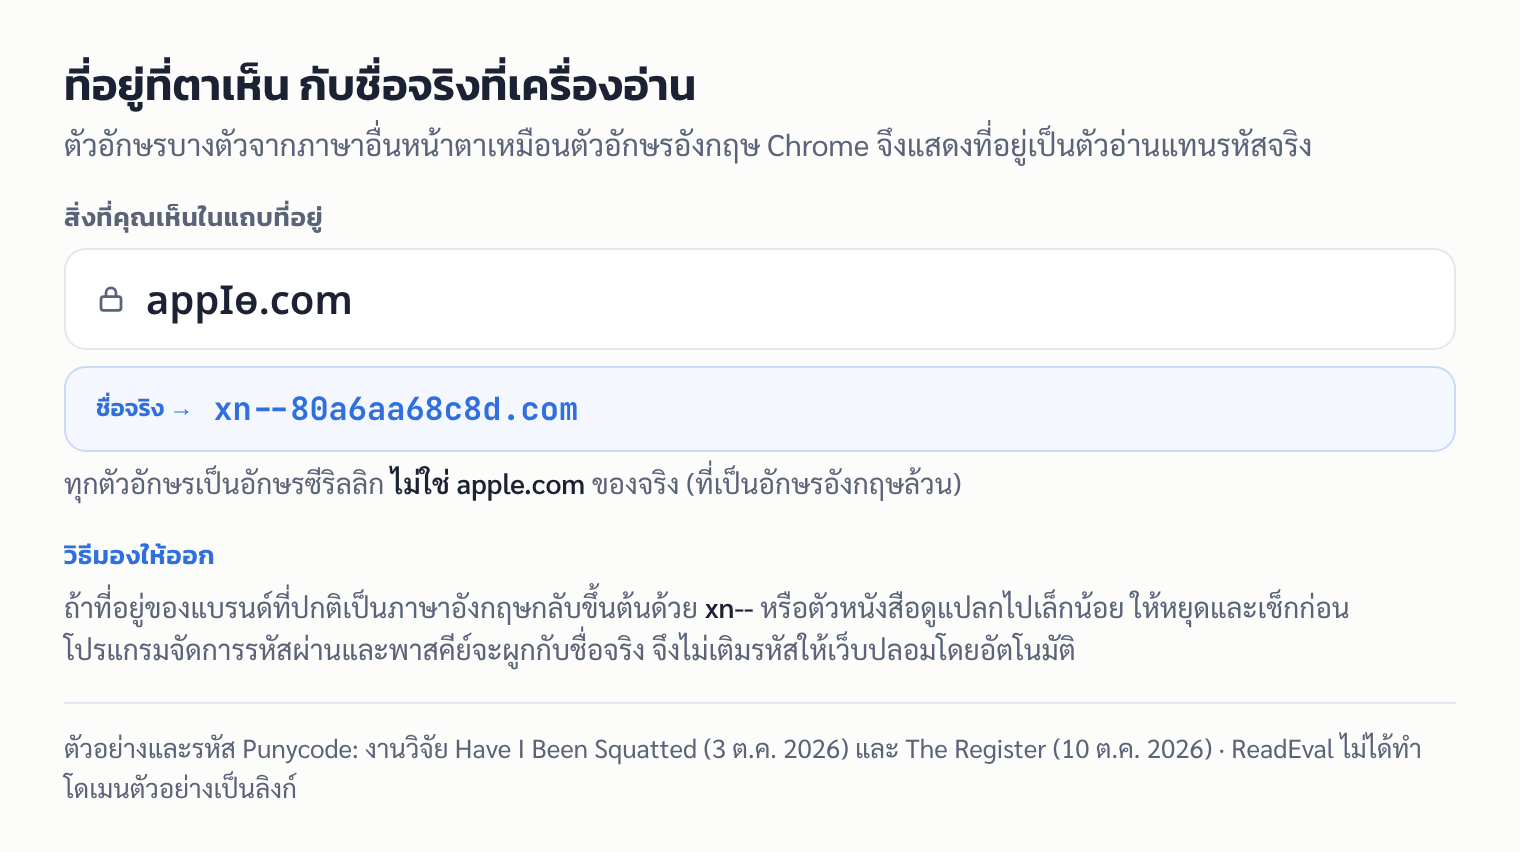
ย้อนไปปี 2017 มีนักวิจัยจดโดเมน аррӏе.com (อักษรซีริลลิกล้วน) ที่เหมือน apple.com จนเป็นข่าวดัง หลังจากนั้น Chromium จึงเพิ่มด่านตรวจหลายชั้น งานวิจัยชิ้นใหม่อธิบายว่าด่านเหล่านั้นมีจุดอ่อน 2 แห่งในเชิงหลักการ (ReadEval ขอเล่าเฉพาะว่าทำไมมันพลาด ไม่ใช่วิธีสร้างโดเมนปลอม) จุดแรกคือด่านที่เทียบอักษรซีริลลิกกับ "บัญชีรายชื่ออักษรที่ดูสับสน" ซึ่งทำงานแบบทั้งหมดหรือไม่เลย ถ้าในชื่อมีอักษรตัวหนึ่งที่ไม่อยู่ในบัญชีนั้นปนอยู่ ด่านก็ปล่อยผ่าน และ ө เป็นตัวที่ไม่อยู่ในบัญชี จุดที่สองคือด่านที่เทียบ "โครงร่าง" ของชื่อกับรายชื่อเว็บยอดนิยมราว 8,500 แห่ง โดยปกติอักษรที่มีเครื่องหมายเสริมจะถูกถอดออกก่อนเทียบ แต่ตะขอของ ƙ ไม่ถือเป็นเครื่องหมายเสริม จึงหลงเหลือในโครงร่างและทำให้เทียบไม่ตรงกับ okta หรือ nike ของจริง
เบราว์เซอร์ตัวไหนเกี่ยวบ้าง และอีเมลล่ะ
งานวิจัยทดสอบกับ Google Chrome รุ่น 154 ซึ่งเป็นรุ่นเสถียรล่าสุดช่วงที่ทำวิจัย (ออกสู่ช่องทางเสถียรเมื่อ 22 ก.ย. 2026) ส่วน Microsoft Edge และเบราว์เซอร์อื่นที่ใช้ Chromium ใช้ตรรกะเดียวกันในการตัดสินใจเรื่องนี้ แต่ทีมวิจัยไม่ได้ทดสอบ Edge แยกต่างหาก ReadEval จึงระบุได้เพียงว่าปัญหาอยู่ในเครื่องยนต์ร่วม ไม่ได้ยืนยันพฤติกรรมของ Edge เป็นรายตัว
ฝั่งอีเมลก็น่าสนใจ เมื่อทีมวิจัยส่งอีเมลทดสอบจากโดเมนทั้ง 20 ชื่อ Gmail บนเว็บแสดงชื่อผู้ส่งเป็นตัวหนังสืออ่านได้ทั้งหมด (แต่ในช่อง "mailed-by" จะเห็นรูปแบบ Punycode) ขณะที่ Outlook เวอร์ชันเว็บแสดงชื่อผู้ส่งเป็นรหัส xn-- ทั้งหมด ซึ่งดูแปลกตากว่าแต่ปลอมยากกว่า ทั้งสองบริการไม่ได้เตือนเรื่องชื่อที่หน้าตาคล้ายของจริงในการทดสอบนี้
ตัวเลข 162,000 หมายความว่าอะไร
ทีมวิจัยดึงข้อมูลโดเมน .com ทั้งโซนผ่านบริการของ ICANN เมื่อเดือน ต.ค. 2026 พบโดเมน .com ที่ใช้งานอยู่ 167,226,216 ชื่อ ในจำนวนนี้เป็นชื่อหลายภาษา (รูป xn--) อยู่ 733,509 ชื่อ เมื่อนำมาเทียบกับชื่อภาษาอังกฤษล้วน พบว่ามี 154,567 ชื่อที่หน้าตาคล้ายชื่อ .com อังกฤษ รวมเป็นคู่ที่คล้ายกัน 161,894 คู่ (ปัดเป็นราว 162,000) ครอบคลุมชื่ออังกฤษ 133,953 ชื่อ
ตัวเลขนี้ไม่ใช่จำนวนเว็บหลอกลวง ทีมวิจัยย้ำว่า "คู่ที่คล้ายกันไม่ได้แปลว่าเป็นของปลอม" หลายชื่อเป็นการจดป้องกันของเจ้าของแบรนด์เอง หรือเป็นเว็บหลายภาษาที่ใช้งานจริง ตัวเลขนี้บอกเพียงว่าช่องว่างนี้มีขนาดใหญ่แค่ไหน ไม่ใช่ว่ามีการโจมตีเกิดขึ้นจริงกี่ครั้ง
แก้แล้วหรือยัง
ยังไม่หมด Chromium ทยอยอุดช่องมาเรื่อย ๆ เช่น Chrome รุ่น 148 (พ.ค. 2026) ตัดอักษรซีริลลิกอีก 2 ตัว (ҏ และ ӿ) ที่เคยใช้เล็ดลอดด่านออกไป และเพิ่มอักษร м เข้าบัญชีเมื่อ 11 ก.ย. 2026 แต่ ณ รุ่นที่ทีมวิจัยทดสอบ ทั้ง ө และ ƙ ยังทำงานได้อยู่ และโดเมน аррӏө.com ยังแสดงเป็นตัวหนังสือพร้อมใบรับรองที่ถูกต้องและไม่มีคำเตือน
ทั้งงานวิจัยและรายงานของ The Register ระบุว่าไม่มีคำชี้แจงจาก Google หรือ Microsoft เรื่องนี้ ReadEval จึงยังไม่ทราบกำหนดการแก้ไขที่ชัดเจน
คุณป้องกันตัวอย่างไร
ข้อแนะนำด้านล่างรวบรวมจากงานวิจัยและรายงานข่าว เน้นที่ผู้ใช้ทั่วไป
- เข้าเว็บสำคัญจากบุ๊กมาร์กหรือแอปทางการ โดยเฉพาะเว็บธนาคาร อีเมล และบัญชีสำคัญ แทนการกดลิงก์ในอีเมล ข้อความ หรือโพสต์โซเชียล
- พิมพ์ที่อยู่เว็บเองเมื่อไม่แน่ใจ อย่าพึ่งพาหน้าตาของลิงก์ที่คนอื่นส่งมา
- ใช้โปรแกรมจัดการรหัสผ่าน ถ้าเข้าเว็บที่คุ้นเคยแล้วมันไม่ยอมเติมรหัสผ่านให้ ให้ถือเป็นสัญญาณเตือนว่าอาจไม่ใช่เว็บจริง เพราะโปรแกรมผูกรหัสไว้กับชื่อเว็บที่แท้จริง
- เปิดการยืนยันตัวตนสองขั้นแบบพาสคีย์ (passkey) หรือกุญแจฮาร์ดแวร์ เพราะพาสคีย์ของเว็บจริงจะไม่ตอบสนองกับหน้าล็อกอินของโดเมนปลอม
- ขยายดูรายละเอียดผู้ส่งอีเมล ถ้าชื่อโดเมนของแบรนด์ที่ปกติเป็นภาษาอังกฤษกลับขึ้นต้นด้วย
xn--ให้ระวังเป็นพิเศษ ใน Gmail กดดู "แสดงต้นฉบับ" (Show original) ของอีเมลที่ขอให้ล็อกอินหรือจ่ายเงินได้ - อย่าตัดสินว่าเว็บปลอดภัยจากรูปกุญแจล็อก รูปกุญแจบอกแค่ว่าการเชื่อมต่อถูกเข้ารหัส ไม่ได้บอกว่าเจ้าของเว็บเป็นใคร
สำหรับผู้ดูแลระบบและองค์กร งานวิจัยแนะนำให้เปิดระบบกรองโดเมนเลียนแบบในเกตเวย์อีเมล ติดป้ายเตือนอีเมลที่ส่งจากโดเมน xn-- และบันทึกหรือบล็อกโดเมน xn-- ที่อยู่นอกรายการอนุญาตใน log ของ DNS และพร็อกซี เพราะชื่อในรูปเข้ารหัสจะซ่อนด้วยการเลือกแสดงผลแบบใดไม่ได้
เกี่ยวกับผู้ใช้ในไทยไหม
ปัญหานี้อยู่ในตัวเบราว์เซอร์ Chromium ซึ่งใช้กันทั่วโลกรวมถึงในไทย ดังนั้นพฤติกรรมการแสดงที่อยู่แบบเดียวกันนี้ย่อมเกิดกับผู้ใช้ Chrome และ Edge ในไทยด้วย อย่างไรก็ตาม ทีมวิจัยไม่ได้แยกข้อมูลรายประเทศ และ ReadEval ยังไม่พบรายงานว่ามีการนำเทคนิคนี้ไปใช้โจมตีผู้ใช้ในไทยโดยเฉพาะ จึงยืนยันเรื่องนั้นไม่ได้
แหล่งข่าวต่างกันตรงไหน
- ภาษาที่ใช้อักษร ƙ: งานวิจัยต้นทางเรียก ƙ ว่า "อักษรที่มีตะขอ" โดยไม่ได้ระบุภาษา ส่วน The Register และ eSecurity Planet ระบุว่าเป็นอักษรที่ใช้ในภาษาเฮาซาและคาราอิ-คาราอิ ReadEval จึงเลือกอธิบายตามต้นทางว่าเป็นอักษรละตินที่มีตะขอ
- ขอบเขตเบราว์เซอร์: The Register พาดหัวว่าเป็นปัญหาของเบราว์เซอร์ตระกูล Chromium (รวม Edge) ขณะที่งานวิจัยต้นทางทดสอบเฉพาะ Chrome ReadEval จึงระบุว่า Edge ใช้เครื่องยนต์เดียวกันแต่ไม่ได้ถูกทดสอบแยก
- ตัวเลขคู่โดเมน: งานวิจัยให้ตัวเลขละเอียดที่ 161,894 คู่ ส่วนรายงานข่าวส่วนใหญ่ปัดเป็นราว 162,000 คู่ ซึ่งตรงกัน
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
บทเรียนของเรื่องนี้คือ "ที่อยู่เว็บที่อ่านออกสบายตา" ไม่ใช่หลักฐานว่าเว็บนั้นเป็นของจริง การที่ตัวอักษรเพียง 2 ตัวเล็ดลอดด่านที่ออกแบบมากว่าเจ็ดปีได้ สะท้อนว่าการกันของปลอมด้วยการเทียบหน้าตาตัวอักษรเป็นเกมที่ไล่อุดช่องไม่จบ เพราะโลกมีอักษรหลายพันตัวให้หยิบมาใช้ ข่าวที่พออุ่นใจได้คือผู้ใช้ทั่วไปไม่ต้องรอเบราว์เซอร์แก้ก่อน วิธีที่ได้ผลที่สุดอยู่ที่นิสัยการเข้าเว็บ คือเข้าจากบุ๊กมาร์กหรือแอปทางการ และใช้พาสคีย์กับโปรแกรมจัดการรหัสผ่านที่ผูกกับชื่อเว็บจริง เพราะเครื่องมือเหล่านี้ไม่ได้ดูที่หน้าตา แต่ดูที่ตัวตนของเว็บ ซึ่งปลอมยากกว่ามาก
แหล่งที่มา
- Have I Been Squatted: Turning IDN edge cases into typosquats (งานวิจัยต้นทาง, 3 ต.ค. 2026)
- The Register: Two characters open up a world of typosquatting opportunities in Chromium browsers (10 ต.ค. 2026)
- eSecurity Planet: Two Characters Can Bypass Chromium's Phishing Defenses (14 ต.ค. 2026)
- SC World: New characters allow lookalike domains to fool browsers
- Chromium docs: Internationalized Domain Names (IDN) in Google Chrome