Teams จะใช้ AI เตือนแชตหลอกลวงจากคนนอก ส่วนตัวตรวจดีปเฟกในห้องประชุมต้องให้บริษัทเปิดเอง
Teams เริ่มใช้ AI เตือนแชตแรกจากคนนอกที่อาจหลอกลวงตั้งแต่ พ.ย. 2026 ไอทีไม่ต้องตั้งค่า ส่วนบอตตรวจดีปเฟกในห้องประชุมเป็นของบริษัทภายนอกที่องค์กรต้องเปิดเอง
สารบัญ (11 หัวข้อ)
- สรุปประเด็นสำคัญ
- ในแชตจะเห็นอะไร และเมื่อไร
- ถ้าเจอคำเตือน ควรทำอย่างไร
- ตัวตรวจดีปเฟกในห้องประชุมทำงานอย่างไร
- มีผู้ให้บริการรายไหนบ้าง
- ใครได้ใช้บ้าง บัญชีส่วนตัวด้วยไหม
- ข้อมูลการประชุมไปอยู่ที่ใคร
- สำหรับฝ่ายไอที: ต้องเตรียมอะไร
- ฟีเจอร์ใกล้เคียงที่มาในช่วงเดียวกัน
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ต้นปี 2024 พนักงานการเงินของ Arup บริษัทวิศวกรรมสัญชาติอังกฤษ ที่ฮ่องกง เข้าประชุมวิดีโอกับคนที่หน้าตาและเสียงเหมือนประธานเจ้าหน้าที่การเงินและเพื่อนร่วมงาน แล้วโอนเงินออกไปราว 25.6 ล้านดอลลาร์สหรัฐ ก่อนจะรู้ว่าทุกคนบนจอเป็นภาพและเสียงปลอมที่สร้างด้วย AI หรือดีปเฟก (deepfake) ตอนนี้ Microsoft กำลังเพิ่มด่านกันเรื่องทำนองนี้ใน Teams สองด่าน เริ่มทยอยเปิดเดือนพฤศจิกายน 2026
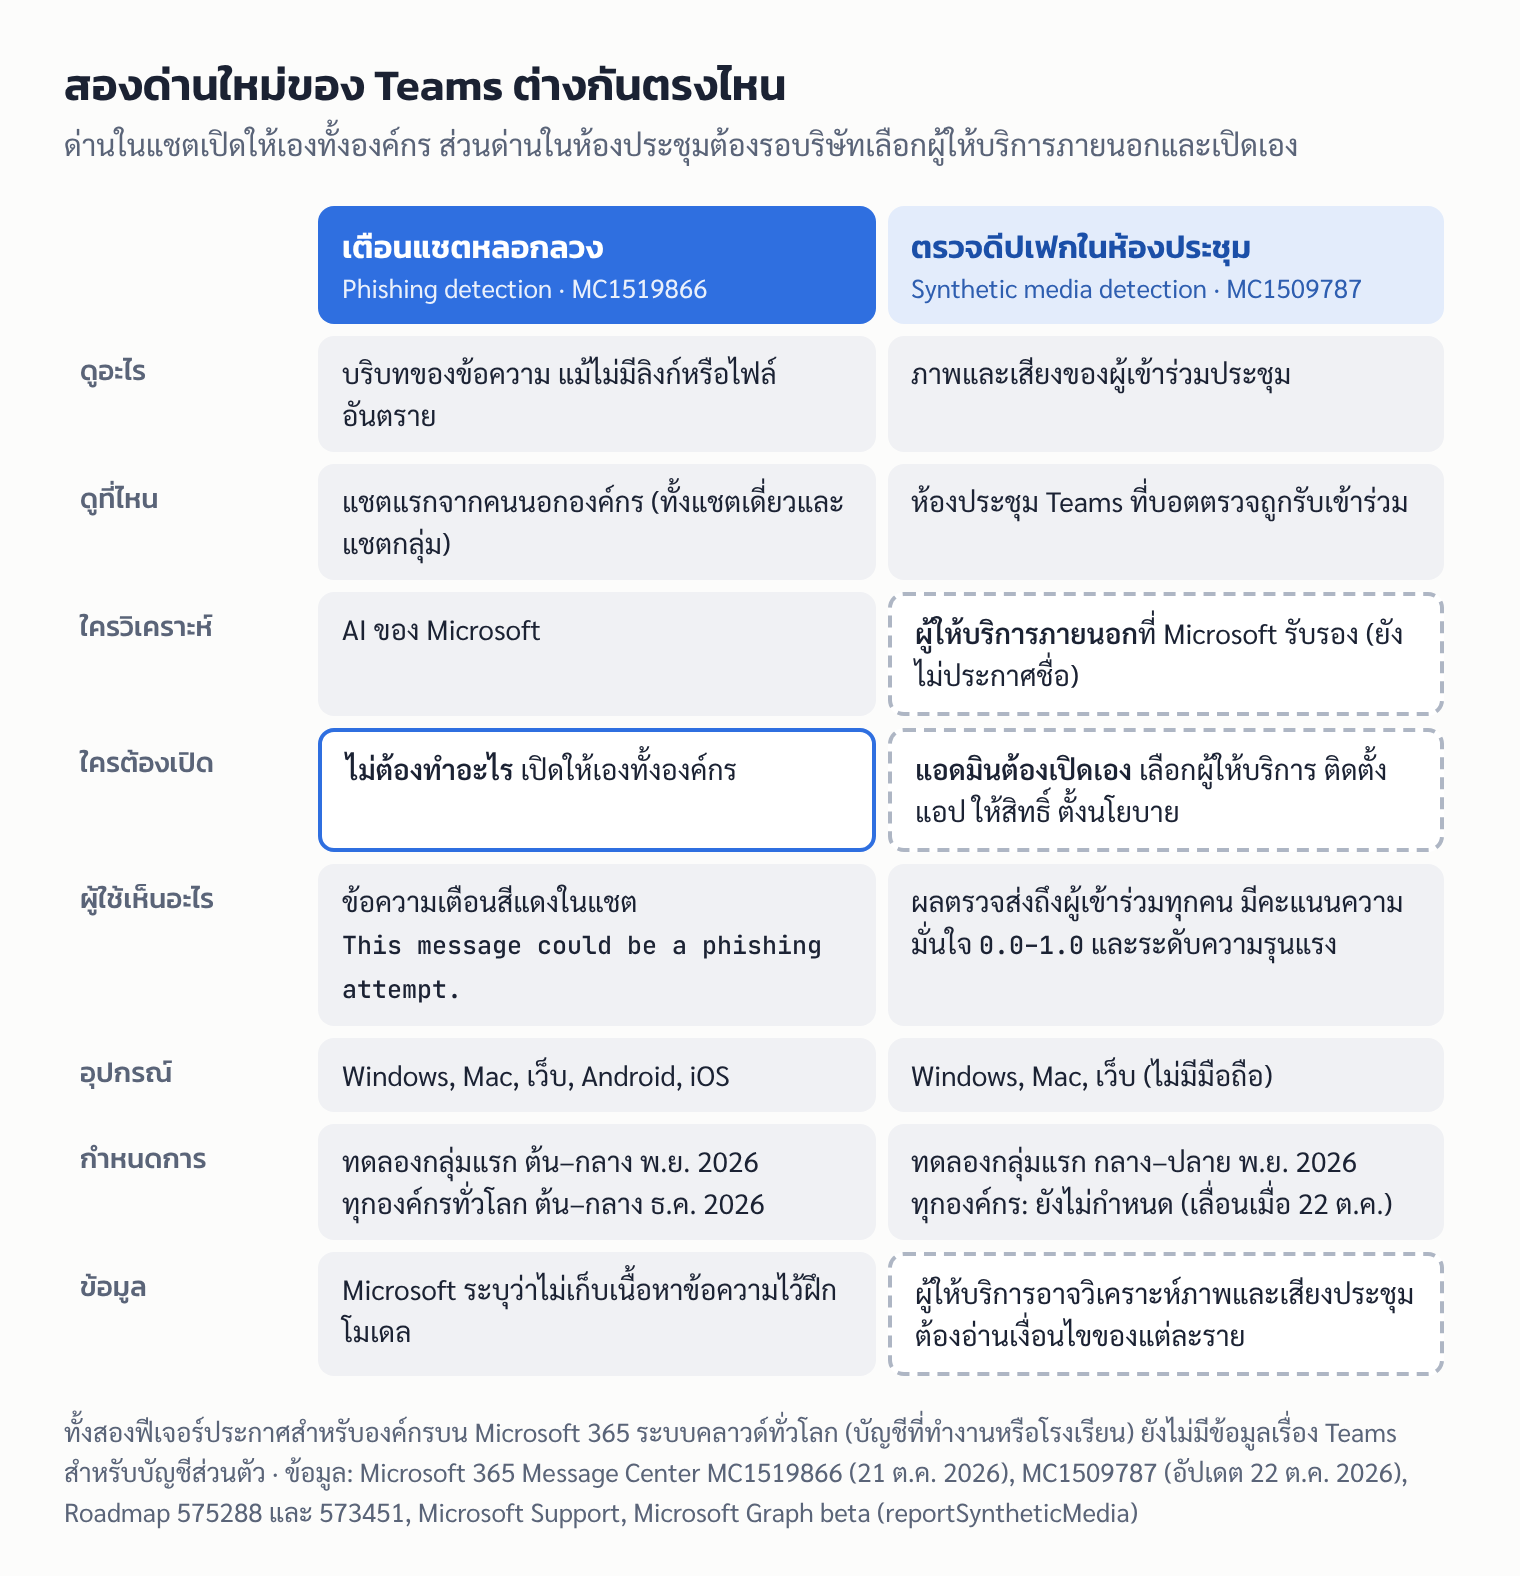
ด่านแรกอยู่ในแชต Teams จะใช้ AI อ่านบริบทของบทสนทนา ไม่ได้ดูแค่ว่ามีลิงก์หรือไฟล์อันตราย แต่ดูว่าข้อความกำลังพาคุณไปทางไหน เช่น คนนอกที่ทักมาครั้งแรกแล้วขอรหัสผ่าน ถ้าเข้าข่ายจะมีข้อความเตือนสีแดงว่าอาจเป็นการหลอกลวง (ฟิชชิง) คล้ายพนักงานธนาคารที่สังเกตว่าลูกค้ากำลังถูกใครสั่งทางโทรศัพท์ให้โอนเงิน ต่างกันตรงที่ด่านนี้เฝ้าเฉพาะแชตแรกจากคนนอกองค์กร ถ้ามิจฉาชีพยึดบัญชีเพื่อนร่วมงานได้แล้วทักมา ก็อาจหลุดสายตาไป
ด่านที่สองอยู่ในห้องประชุม บริษัทติดตั้งบอตตรวจดีปเฟกของผู้ให้บริการภายนอกที่ Microsoft รับรองได้ บอตจะเข้าร่วมประชุม วิเคราะห์ภาพและเสียง แล้วส่งผลถึงผู้เข้าร่วมทุกคน พร้อมคะแนนความมั่นใจตั้งแต่ 0 ถึง 1 ว่าใครน่าจะเป็นของปลอม คล้ายจ้าง รปภ. จากบริษัทอื่นมายืนในห้องประชุม มีคนช่วยดูก็จริง แต่เขาก็เห็นและได้ยินทุกอย่างด้วย Microsoft เองแนะนำให้ฝ่ายไอทีอ่านเงื่อนไขด้านข้อมูลของผู้ให้บริการก่อนเปิด
ทั้งสองด่านประกาศผ่านช่องทางของผู้ดูแลระบบ Microsoft 365 จึงใช้กับบัญชีที่ทำงานหรือโรงเรียนทั่วโลก ส่วน Teams สำหรับบัญชีส่วนตัว Microsoft ยังไม่ได้พูดถึง ด่านในแชตเปิดให้เองโดยฝ่ายไอทีไม่ต้องทำอะไร แต่ด่านในห้องประชุมจะมีก็ต่อเมื่อองค์กรเลือกผู้ให้บริการและเปิดเอง ซึ่ง Microsoft ยังไม่ประกาศชื่อผู้ให้บริการแม้แต่รายเดียว
ถ้าคุณเห็นคำเตือน อย่าตอบ อย่าส่งรหัสผ่าน รหัสยืนยัน หรือข้อมูลการเงิน แล้วบล็อกและรายงานบัญชีนั้น ถ้าบริษัทจะเปิดตัวตรวจดีปเฟก ลองถามฝ่ายไอทีว่าใช้ผู้ให้บริการรายใด และภาพกับเสียงจากห้องประชุมไปเก็บที่ไหน กำหนดการ วิธีรับมือคำเตือน และขั้นตอนสำหรับฝ่ายไอทีอยู่ด้านล่าง
สรุปประเด็นสำคัญ
- เตือนแชตหลอกลวงด้วย AI: Teams จะวิเคราะห์บริบทของแชตเพื่อจับฟิชชิง การหลอกลวงทางวิศวกรรมสังคม และการปลอมตัว แม้ข้อความไม่มีลิงก์หรือไฟล์อันตราย โดยเน้นแชตแรกจากคนนอกองค์กร เริ่มทยอยเปิดต้นพฤศจิกายน และเปิดให้ทุกองค์กรทั่วโลกช่วงต้นถึงกลางธันวาคม 2026 ผู้ดูแลระบบไม่ต้องตั้งค่าอะไร
- ตรวจดีปเฟกในห้องประชุมผ่านผู้ให้บริการภายนอก: องค์กรเลือกติดตั้งบอตตรวจภาพและเสียงสังเคราะห์จากผู้ให้บริการที่ Microsoft รับรองได้ เริ่มกลุ่มแรกกลางถึงปลายพฤศจิกายน 2026 บน Windows, Mac และเว็บ ส่วนกำหนดเปิดให้ทุกองค์กรถูกถอดออกจากประกาศเมื่อ 22 ต.ค. 2026 เหลือเพียงว่าจะแจ้งอีกครั้งเมื่อพร้อม
- ใช้กับบัญชีองค์กร: ทั้งสองฟีเจอร์ประกาศผ่าน Message Center ของ Microsoft 365 สำหรับระบบคลาวด์ทั่วโลก ไม่มีแหล่งใดยืนยันว่า Teams สำหรับบัญชีส่วนตัวจะได้ด้วย
- ความเป็นส่วนตัวต่างกัน: Microsoft ระบุว่าระบบเตือนแชตไม่เก็บเนื้อหาข้อความไว้ฝึกโมเดล แต่ตัวตรวจดีปเฟกเป็นของบริษัทอื่นที่ "อาจวิเคราะห์สัญญาณภาพและเสียงของการประชุม" ตามเงื่อนไขของแต่ละราย
ในแชตจะเห็นอะไร และเมื่อไร
ประกาศ MC1519866 (21 ต.ค. 2026) และรายการ Microsoft 365 Roadmap หมายเลข 575288 อธิบายว่า Teams จะใช้ "การตรวจจับที่เข้าใจบริบท" (context-aware detection) เพื่อหาฟิชชิง การหลอกลวงทางวิศวกรรมสังคม การปลอมตัว และเจตนาหลอกลวง โดยวิเคราะห์บริบทของบทสนทนาเพื่อหาพฤติกรรมน่าสงสัยที่ "อาจไม่มีสัญญาณแบบเดิม เช่น ลิงก์หรือไฟล์อันตราย"
| หัวข้อ | รายละเอียดจาก Microsoft |
|---|---|
| ตรวจที่ไหน | สำหรับผู้ใช้ส่วนใหญ่ เน้นแชตแรกจากคนนอกองค์กร หน้าช่วยเหลือของ Microsoft ระบุว่าครอบคลุมทั้งแชตเดี่ยวและแชตกลุ่มจากผู้ติดต่อภายนอกที่ติดต่อมาเป็นครั้งแรก |
| ข้อยกเว้น | ผู้ใช้ Teams บนมือถือในจีนอาจได้การป้องกันเพิ่มสำหรับแชตภายในองค์กรด้วย เพราะรูปแบบการฉ้อโกงในภูมิภาคนั้น |
| อุปกรณ์ | Windows, Mac, เว็บ, Android และ iOS |
| กลุ่มแรก (Targeted Release) | เริ่มต้นเดือนพฤศจิกายน 2026 คาดว่าเสร็จกลางเดือนพฤศจิกายน |
| ทุกองค์กรทั่วโลก (General Availability) | เริ่มต้นเดือนธันวาคม 2026 คาดว่าเสร็จกลางเดือนธันวาคม |
| ผู้ดูแลระบบต้องทำอะไร | ไม่ต้อง Microsoft ระบุว่า "ไม่ต้องตั้งค่าใหม่" |
คำเตือนในภาพตัวอย่างที่แนบมากับประกาศเป็นข้อความสีแดงเหนือข้อความที่น่าสงสัยว่า "This message could be a phishing attempt." (ข้อความนี้อาจเป็นความพยายามฟิชชิง) ตามด้วยลิงก์ "Learn about phishing protection" ในภาพ ข้อความที่ถูกเตือนคือคนนอกที่ทักมาขอ "credential" หรือข้อมูลล็อกอิน
มีรายละเอียดหนึ่งที่ควรรู้ ประกาศระบุว่าช่วงตรวจสอบคุณภาพแรก ๆ ระบบอาจทำงานเบื้องหลังโดยยังไม่แสดงคำเตือนให้ผู้ใช้เห็น ดังนั้นการที่ยังไม่เห็นคำเตือนในเดือนพฤศจิกายนไม่ได้แปลว่าองค์กรของคุณไม่ได้ฟีเจอร์นี้
Microsoft ยังไม่ได้บอกว่า AI ตัวนี้อ่านข้อความภาษาไทยได้ดีแค่ไหน หรือคำเตือนจะแสดงเป็นภาษาไทยหรือไม่ ReadEval จึงยืนยันไม่ได้ว่าผู้ใช้ในไทยที่แชตเป็นภาษาไทยจะได้การป้องกันเท่ากับผู้ใช้ภาษาอังกฤษ
ถ้าเจอคำเตือน ควรทำอย่างไร
หน้าช่วยเหลือ "Phishing content detection in Microsoft Teams" แนะนำดังนี้
- ตรวจตัวตนผู้ส่ง ดูชื่อและอีเมลของผู้ส่งว่าเป็นการปลอมตัวหรือไม่ และดูว่าข้อความมีพฤติกรรมเสี่ยง เช่น ขอเงินหรือขอข้อมูลส่วนตัวหรือไม่
- ถ้ามั่นใจว่าเป็นฟิชชิง อย่าโต้ตอบ แล้วบล็อกและรายงานผู้ใช้นั้นจากการ์ดข้อมูลติดต่อ (contact card)
- ถ้าระบบเตือนผิด กับคนที่คุณไว้ใจ ให้ไปที่ข้อความที่ถูกเตือน เปิด More options แล้วเลือก Report as not a concern
- ไม่ว่ากรณีไหน อย่าส่งรหัสผ่าน รหัสยืนยัน ข้อมูลการเงิน หรือข้อมูลสำคัญอื่นให้คนที่เพิ่งทักมา
ReadEval เสริมว่า ถ้าอีกฝ่ายอ้างว่าเป็นหัวหน้า ฝ่ายไอที หรือคู่ค้า ให้ติดต่อกลับผ่านช่องทางที่คุณรู้จักอยู่แล้ว เช่น เบอร์โทรในสมุดรายชื่อบริษัท แทนการตอบในแชตเดิม เพราะ AI อาจไม่เตือนทุกข้อความที่หลอกลวง
ตัวตรวจดีปเฟกในห้องประชุมทำงานอย่างไร
ประกาศ MC1509787 (เผยแพร่ 15 ต.ค. อัปเดต 22 ต.ค. 2026) และ Roadmap หมายเลข 573451 ระบุว่าผู้ให้บริการภายนอกที่ได้รับการรับรองจะวิเคราะห์ภาพและเสียงในการประชุมเพื่อหาสัญญาณของสื่อสังเคราะห์หรือสื่อที่ถูกดัดแปลง แล้วส่งสัญญาณกลับมาให้ Teams แสดงผล Microsoft เน้นว่า "การตรวจจับทำโดยผู้ให้บริการภายนอก" ส่วน Teams ทำหน้าที่เชื่อมต่อและแสดงผลเท่านั้น
เอกสาร Microsoft Graph รุ่นทดลอง (beta) ของคำสั่ง reportSyntheticMedia อธิบายกลไกละเอียดขึ้น
- บอตต้องถูกรับเข้าห้องประชุมก่อน จึงจะรายงานผลได้ และผู้ดูแลระบบขององค์กรเจ้าของการประชุมต้องให้สิทธิ์
Calls.ReportSyntheticMedia.Allกับแอปนั้น - ผลตรวจหนึ่งครั้งมี คะแนนความมั่นใจรวม (
overallConfidence) ตั้งแต่ 0.0 (มั่นใจต่ำ) ถึง 1.0 (มั่นใจสูง) ระดับความรุนแรง (severity) ต่ำ กลาง หรือสูง และค่าที่บอกว่าบอตเห็นว่ามีเจตนาร้ายหรือไม่ (isMalicious) - ตัวอย่างในเอกสาร แยกประเภทการปลอม เช่น การโคลนเสียง (
voiceClone) การสลับใบหน้า (faceSwap) และการปลอมการขยับปาก (lipSync) - ผลส่งถึงผู้เข้าร่วมทุกคน ผ่านการอัปเดตรายชื่อผู้เข้าร่วม ไม่ใช่แค่ผู้จัดประชุม
- รายงานได้ไม่เกินนาทีละครั้งต่อผู้เข้าร่วมหนึ่งคน ตามที่ Microsoft ขอให้บอตจำกัดไว้
- ใช้ได้เฉพาะระบบคลาวด์ทั่วโลก ยังไม่มีในคลาวด์รัฐบาลสหรัฐฯ และคลาวด์ในจีนที่ดำเนินการโดย 21Vianet
เอกสารเหล่านี้ไม่ได้บอกว่าหน้าจอของผู้เข้าร่วมจะแสดงผลอย่างไร เช่น เป็นป้ายข้างชื่อหรือแถบเตือน และ Microsoft ยังไม่เผยแพร่อัตราความแม่นยำหรืออัตราเตือนผิดของผู้ให้บริการรายใด
มีผู้ให้บริการรายไหนบ้าง
Microsoft ยังไม่ประกาศชื่อผู้ให้บริการที่รับรองแล้ว Windows Latest ยกตัวอย่าง Sensity ซึ่งมีแอปตรวจดีปเฟกสำหรับ Teams อยู่แล้ว แต่ระบุด้วยว่า Microsoft ไม่ได้บอกว่า Sensity อยู่ในรายชื่อที่รับรองหรือไม่ เอกสารของ Sensity เองระบุว่าบอตของบริษัทจะเข้าร่วมการประชุมและบันทึกภาพและเสียง 30 วินาทีต่อการวิเคราะห์หนึ่งครั้ง และต้องมีบัญชี Sensity แบบทดลองหรือแบบเสียเงิน
ใครได้ใช้บ้าง บัญชีส่วนตัวด้วยไหม
| คำถาม | คำตอบ |
|---|---|
| บัญชีที่ทำงานหรือโรงเรียน | ได้ ทั้งสองฟีเจอร์ประกาศผ่าน Message Center ของ Microsoft 365 ซึ่งส่งถึงผู้ดูแลระบบขององค์กร และ Roadmap ระบุระบบคลาวด์ "Worldwide (Standard Multi-Tenant)" |
| องค์กรในไทย | ประกาศระบุว่าเปิดทั่วโลก (Worldwide) องค์กรไทยที่ใช้ Microsoft 365 บนคลาวด์ทั่วโลกจึงอยู่ในกลุ่มนี้ ส่วนการรองรับภาษาไทยยังไม่ยืนยัน |
| Teams สำหรับบัญชีส่วนตัว (Teams free) | ไม่มีประกาศหรือหน้าช่วยเหลือใดพูดถึง ReadEval จึงยืนยันไม่ได้ว่าจะได้หรือไม่ |
| คลาวด์รัฐบาลสหรัฐฯ | ไม่อยู่ในรายการ Roadmap และ API ของตัวตรวจดีปเฟกยังไม่รองรับ |
| ฝ่ายไอทีต้องเปิดไหม | เตือนแชต: ไม่ต้อง · ตรวจดีปเฟก: ต้องเปิดเองทุกขั้นตอน |
ข้อมูลการประชุมไปอยู่ที่ใคร
สองฟีเจอร์นี้มีคำสัญญาเรื่องข้อมูลต่างกันมาก
- เตือนแชต: Microsoft ระบุว่าใช้เพื่อความปลอดภัยเท่านั้น ไม่ใช้สรุปบทสนทนา วัดผลงาน โฆษณา หรือติดตามพฤติกรรมผู้ใช้ และ "ระบบตรวจจับไม่เก็บเนื้อหาข้อความของลูกค้าไว้ฝึกโมเดลหรือใช้ประโยชน์อื่น"
- ตรวจดีปเฟก: ในส่วนการปฏิบัติตามข้อกำหนด Microsoft เขียนว่าผู้ให้บริการที่รับรอง "อาจวิเคราะห์สัญญาณภาพและเสียงของการประชุม" และแนะนำให้ผู้ดูแลระบบตรวจเงื่อนไข การจัดการข้อมูล และเอกสารด้านการปฏิบัติตามข้อกำหนดของผู้ให้บริการก่อนเปิดใช้ Microsoft ไม่ได้บอกว่าผู้ให้บริการประมวลผลบนคลาวด์ที่ไหน เก็บข้อมูลนานเท่าไร นำไปฝึกโมเดลได้หรือไม่ หรือผู้เข้าร่วมจะรู้ได้อย่างไรว่ามีบอตตรวจอยู่ในห้อง Windows Latest ตั้งคำถามเดียวกันนี้ไว้
ข้อนี้สำคัญเป็นพิเศษเมื่อคุณประชุมกับคนนอก เพราะภาพและเสียงของแขกจากบริษัทอื่นก็อาจถูกบอตของบริษัทคุณวิเคราะห์ไปด้วย ReadEval ประเมินว่าองค์กรในไทยที่จะเปิดใช้ควรตรวจข้อตกลงกับผู้ให้บริการในมุมกฎหมายคุ้มครองข้อมูลส่วนบุคคลก่อนเปิด เพราะภาพใบหน้าและเสียงเป็นข้อมูลที่ระบุตัวบุคคลได้
สำหรับฝ่ายไอที: ต้องเตรียมอะไร
เตือนแชต: ไม่ต้องตั้งค่า Microsoft แนะนำให้ทบทวนแนวปฏิบัติขององค์กรเรื่องการคุยกับผู้ติดต่อภายนอกที่ไม่รู้จัก และเตือนผู้ใช้ให้รายงานกิจกรรมน่าสงสัยหรือการเตือนผิดผ่านช่องทางรายงานใน Teams
ตรวจดีปเฟก: ตามประกาศ MC1509787 ขั้นตอนคือ
- ประเมินและเลือกผู้ให้บริการตรวจจับที่รองรับ
- ติดตั้งแอปของผู้ให้บริการผ่าน Manage apps ใน Teams admin center
- ให้สิทธิ์ที่จำเป็น (เอกสาร Graph ระบุสิทธิ์
Calls.ReportSyntheticMedia.All) - ตั้งค่านโยบายการประชุม (meeting policy) ที่เกี่ยวข้อง
ใน Teams PowerShell คำสั่ง Set-CsTeamsMeetingPolicy มีพารามิเตอร์ใหม่สองตัวแล้ว คือ -SyntheticMediaDetection (ค่า Enabled หรือ Disabled ค่าเริ่มต้นคือ Enabled) และ -SyntheticMediaDetectionAppId (App ID ของบอตตรวจ ค่าเริ่มต้นเป็น GUID ศูนย์ทั้งหมด ซึ่งหมายถึง "ไม่มีผู้ให้บริการ" จนกว่าจะมีตัวตรวจของ Microsoft เองที่เอกสารเรียกว่า "Microsoft Detection") ตัวอย่างการตั้งค่านโยบาย Global เมื่อได้ App ID จากผู้ให้บริการแล้ว
Set-CsTeamsMeetingPolicy -Identity Global -SyntheticMediaDetection Enabled -SyntheticMediaDetectionAppId <App ID ของผู้ให้บริการ>เอกสารของ Microsoft ระบุว่าทั้งสองค่านี้ "ยังไม่มีผล" จนกว่าฟีเจอร์จะเปิดเต็มรูปแบบ
ฟีเจอร์ใกล้เคียงที่มาในช่วงเดียวกัน
| ฟีเจอร์ | สิ่งที่ทำ | กำหนดการ |
|---|---|---|
| Report a concern ในห้องประชุม (MC1466296, Roadmap 569207) | ให้ผู้เข้าร่วมกดรายงานผู้เข้าร่วมที่น่าสงสัยว่าเป็นฟิชชิง ปลอมตัว หรือหลอกลวง จากไทล์หรือแผงรายชื่อผู้เข้าร่วม รายงานไปที่ Teams admin center (Protection reports > User-reported security submissions) และ Microsoft Defender สำหรับองค์กรที่มีสิทธิ์ใช้งาน เปิดเป็นค่าเริ่มต้น | ทุกองค์กร กลางถึงปลายตุลาคม 2026 |
| Impersonation Protection for Teams meetings (Roadmap 573157) | แสดงคำเตือนและตัวบ่งชี้ความเสี่ยงเมื่อพบผู้เข้าร่วมหรือผู้จัดประชุมที่อาจปลอมตัว | Roadmap ระบุเดือนพฤศจิกายน 2026 บน Windows, Mac, เว็บ, Android และ iOS |
BleepingComputer รายงานด้วยว่าเดือนก่อน Microsoft ประกาศว่า Teams จะเบลอคิวอาร์โค้ดจากผู้ส่งภายนอก (Roadmap 570439) และให้ผู้ใช้รายงานคำเชิญแบบผู้เยี่ยมชม (guest) ที่น่าสงสัยได้ (Roadmap 571297) ReadEval ยังไม่ได้ตรวจสองรายการนี้กับประกาศต้นทาง
แหล่งข่าวต่างกันตรงไหน
- วันเปิดตัวตรวจดีปเฟกให้ทุกองค์กร: ประกาศ MC1509787 ฉบับแรก (15 ต.ค.) ซึ่ง pupuweb เก็บสำเนาไว้ ระบุว่าเปิดให้ทุกองค์กรช่วงปลายพฤศจิกายนถึงกลางธันวาคม 2026 ฉบับแก้ไข (22 ต.ค.) เหลือเพียงกลุ่มแรกกลางถึงปลายพฤศจิกายน และบอกว่าจะแจ้งอีกครั้งเมื่อพร้อม ขณะที่หน้า Roadmap 573451 ยังเขียนว่า "GA date: November CY2026" ReadEval ใช้ประกาศฉบับล่าสุด
- วันเปิดเตือนแชตให้ทุกองค์กร: Roadmap 575288 ระบุ "GA date: November CY2026" แต่ประกาศ MC1519866 และ BleepingComputer ระบุต้นถึงกลางธันวาคม 2026 ReadEval ใช้วันที่ในประกาศ
- ใช้ได้แล้วหรือยัง: หน้าช่วยเหลือของ Microsoft (อัปเดต 6 ต.ค. 2026) เขียนเหมือนฟีเจอร์ "ใช้ได้" บนมือถือ เดสก์ท็อป และเว็บแล้ว แต่ประกาศถึงผู้ดูแลระบบที่ออกทีหลังระบุว่าเริ่มทยอยเปิดเดือนพฤศจิกายน ReadEval ถือตามประกาศ
- อุปกรณ์ของ Report a concern: ส่วนหัวของ MC1466296 ระบุ Android, Desktop, iOS และ Mac แต่เนื้อหาเขียนว่าผู้ได้รับผลคือผู้ใช้บน Windows, Mac และเว็บ Windows Latest รายงานว่ารองรับ Android และ iOS ด้วย ReadEval จึงไม่ระบุรายการอุปกรณ์ของฟีเจอร์นี้
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ด่านในแชตมาถึงทุกคนโดยไม่ต้องทำอะไร แต่ด่านในห้องประชุมเป็นแค่ "ช่องเสียบ" ที่ยังไม่มีปลั๊ก การเฝ้าแชตแรกจากคนนอกตรงกับปัญหาที่ BleepingComputer ระบุว่ากลุ่มอาชญากรไซเบอร์ รวมถึงแก๊งแรนซัมแวร์ ใช้ Teams หลอกเหยื่อด้วยวิศวกรรมสังคม และการที่ระบบดูบริบทแทนการดูแค่ลิงก์ก็ช่วยจับข้อความที่ "สะอาด" แต่หลอกให้ทำตามได้ อย่างไรก็ตาม ด่านนี้ไม่ครอบคลุมบัญชีภายในที่ถูกยึด และยังไม่รู้ว่าเข้าใจภาษาไทยดีแค่ไหน ส่วนการตรวจดีปเฟก Microsoft ทำเพียงวางท่อให้บริษัทอื่นมาต่อ โดยยังไม่มีรายชื่อผู้ให้บริการ ตัวเลขความแม่นยำ หรือคำตอบเรื่องข้อมูล และเพิ่งเลื่อนกำหนดเปิดให้ทุกองค์กรออกไป สำหรับคนทำงานทั่วไป คำแนะนำที่ใช้ได้ทันทีจึงยังเป็นนิสัยเดิม คือคำขอเรื่องเงินหรือรหัสผ่าน แม้มาจากหน้าที่คุ้นเคยบนจอ ให้ยืนยันผ่านช่องทางอื่นก่อนเสมอ
แหล่งที่มา
- Microsoft 365 Message Center MC1519866: Phishing detection for messaging (21 ต.ค. 2026, สำเนาสาธารณะ)
- Microsoft 365 Roadmap 575288: Phishing Detection in Teams Messaging (สำเนาสาธารณะ)
- Microsoft 365 Message Center MC1509787: Third-party synthetic audio and video detection in meetings (อัปเดต 22 ต.ค. 2026, สำเนาสาธารณะ)
- pupuweb: สำเนา MC1509787 ฉบับแรก (15 ต.ค. 2026)
- Microsoft 365 Roadmap 573451: Third-party synthetic audio and video detection in Microsoft Teams (สำเนาสาธารณะ)
- Microsoft 365 Roadmap 573157: Impersonation Protection for Teams meetings (สำเนาสาธารณะ)
- Microsoft 365 Message Center MC1466296: Report security concerns in meetings (สำเนาสาธารณะ)
- Microsoft Support: Phishing content detection in Microsoft Teams
- Microsoft Graph beta: participant: reportSyntheticMedia
- Microsoft Learn: Set-CsTeamsMeetingPolicy (SyntheticMediaDetection)
- BleepingComputer: Microsoft Teams to get AI-powered, context-aware phishing detection
- Windows Latest: Teams will let third-party tools scan your meetings for deepfakes from November
- Sensity: Deepfake Detection for Microsoft Teams (คู่มือติดตั้ง)
- CNN (ผ่าน ABC17): British engineering giant Arup revealed as $25 million deepfake scam victim (พ.ค. 2024)