ใบรับรอง Secure Boot ปี 2011 ของ Windows หมดอายุแล้ว คอมยังเปิดติด แต่ควรเช็กว่าได้ใบใหม่
ใบรับรองที่ใช้เซ็นตัวโหลดบูตของ Windows หมดอายุ 19 ต.ค. 2026 คอมยังบูตได้ แต่ถ้ายังไม่ได้ใบปี 2023 จะไม่ได้การป้องกันช่วงบูตใหม่ เช็กได้ใน Windows Security
สารบัญ (9 หัวข้อ)
ทุกครั้งที่คุณกดเปิดคอม Windows ก่อนโลโก้จะขึ้น มีด่านตรวจเล็ก ๆ ทำงานเงียบ ๆ อยู่ในเครื่อง มันเช็กว่าโปรแกรมที่จะปลุก Windows ขึ้นมามี "ตราประทับ" จากผู้ที่เชื่อถือได้หรือไม่ ตราที่ด่านนี้ใช้ตรวจตัวเปิดเครื่องของ Windows มาตั้งแต่ปี 2011 เพิ่งหมดอายุไปเมื่อสัปดาห์ที่แล้ว และคอมของคุณอาจยังไม่ได้ตราใหม่
ด่านตรวจนี้ชื่อ Secure Boot อยู่ในเฟิร์มแวร์ (ซอฟต์แวร์ที่ฝังมากับเมนบอร์ด) ทำหน้าที่เหมือนยามหน้าตึกที่เทียบตราบนบัตรของทุกคนกับรายชื่อตราที่ไว้ใจ และกับรายชื่อบัตรต้องห้าม เพื่อกันมัลแวร์ที่แอบรันก่อน Windows จะเริ่ม (bootkit) Microsoft ทยอยส่งตราชุดใหม่ที่ออกในปี 2023 ผ่าน Windows Update มาตลอดปีนี้ แต่ยามตัวนี้ต่างจากยามจริงตรงที่ไม่ได้ดูวันหมดอายุ ของที่ประทับตราเก่าไว้แล้วจึงยังผ่านด่านได้ตามปกติ
ข่าวดีคือ Microsoft ยืนยันว่าเครื่องที่ยังไม่ได้ตราใหม่ยังเปิดติด ใช้งานได้ และรับ Windows Update ทั่วไปได้เหมือนเดิม สิ่งที่เสียไปคือการป้องกันในช่วงเปิดเครื่อง เพราะตัวเปิดเครื่องรุ่นที่แก้ช่องโหว่และรายชื่อบัตรต้องห้ามฉบับใหม่จะใช้ตราปี 2023 เครื่องที่รู้จักแต่ตราเก่าจึงค้างอยู่กับของเดิม และป้องกันช่องโหว่ที่เพิ่งค้นพบไม่ได้
ช่องโหว่ช่วงเปิดเครื่องไม่ใช่เรื่องสมมติ Kaspersky เพิ่งเปิดเผยบูตคิตชื่อ BlackX ที่ข้าม Secure Boot บนเครื่องที่ลงแพตช์ครบ เพราะยังไม่ได้ทำขั้นตอนเพิกถอนตราเก่าที่ต้องสั่งเอง แต่เหยื่อคือหน่วยงานการทูตใน 3 ประเทศเอเชียกลาง และผู้โจมตีต้องเจาะเครือข่ายจนได้สิทธิ์ผู้ดูแลระบบก่อน ไม่ใช่การโจมตีที่กวาดผู้ใช้ทั่วไป อีกเรื่องที่ควรรู้คือ การที่ตราเก่าหมดอายุไม่ได้ทำให้บูตคิตแบบนี้ใช้ไม่ได้ไปเอง
สิ่งที่คุณควรทำใช้เวลาไม่ถึงนาที เปิดแอป Windows Security แล้วไปที่ Device security > Secure Boot อ่านข้อความใต้หัวข้อ ถ้าบอกว่าได้รับอัปเดตใบรับรองครบแล้วก็ไม่ต้องทำอะไร ถ้าบอกว่ายังใช้ค่าเก่า ให้ติดตั้ง Windows Update แล้วรีสตาร์ต ความหมายของข้อความแต่ละแบบ ข้อควรระวังเรื่อง BitLocker และรายละเอียดของ BlackX อยู่ด้านล่าง
สรุปประเด็นสำคัญ
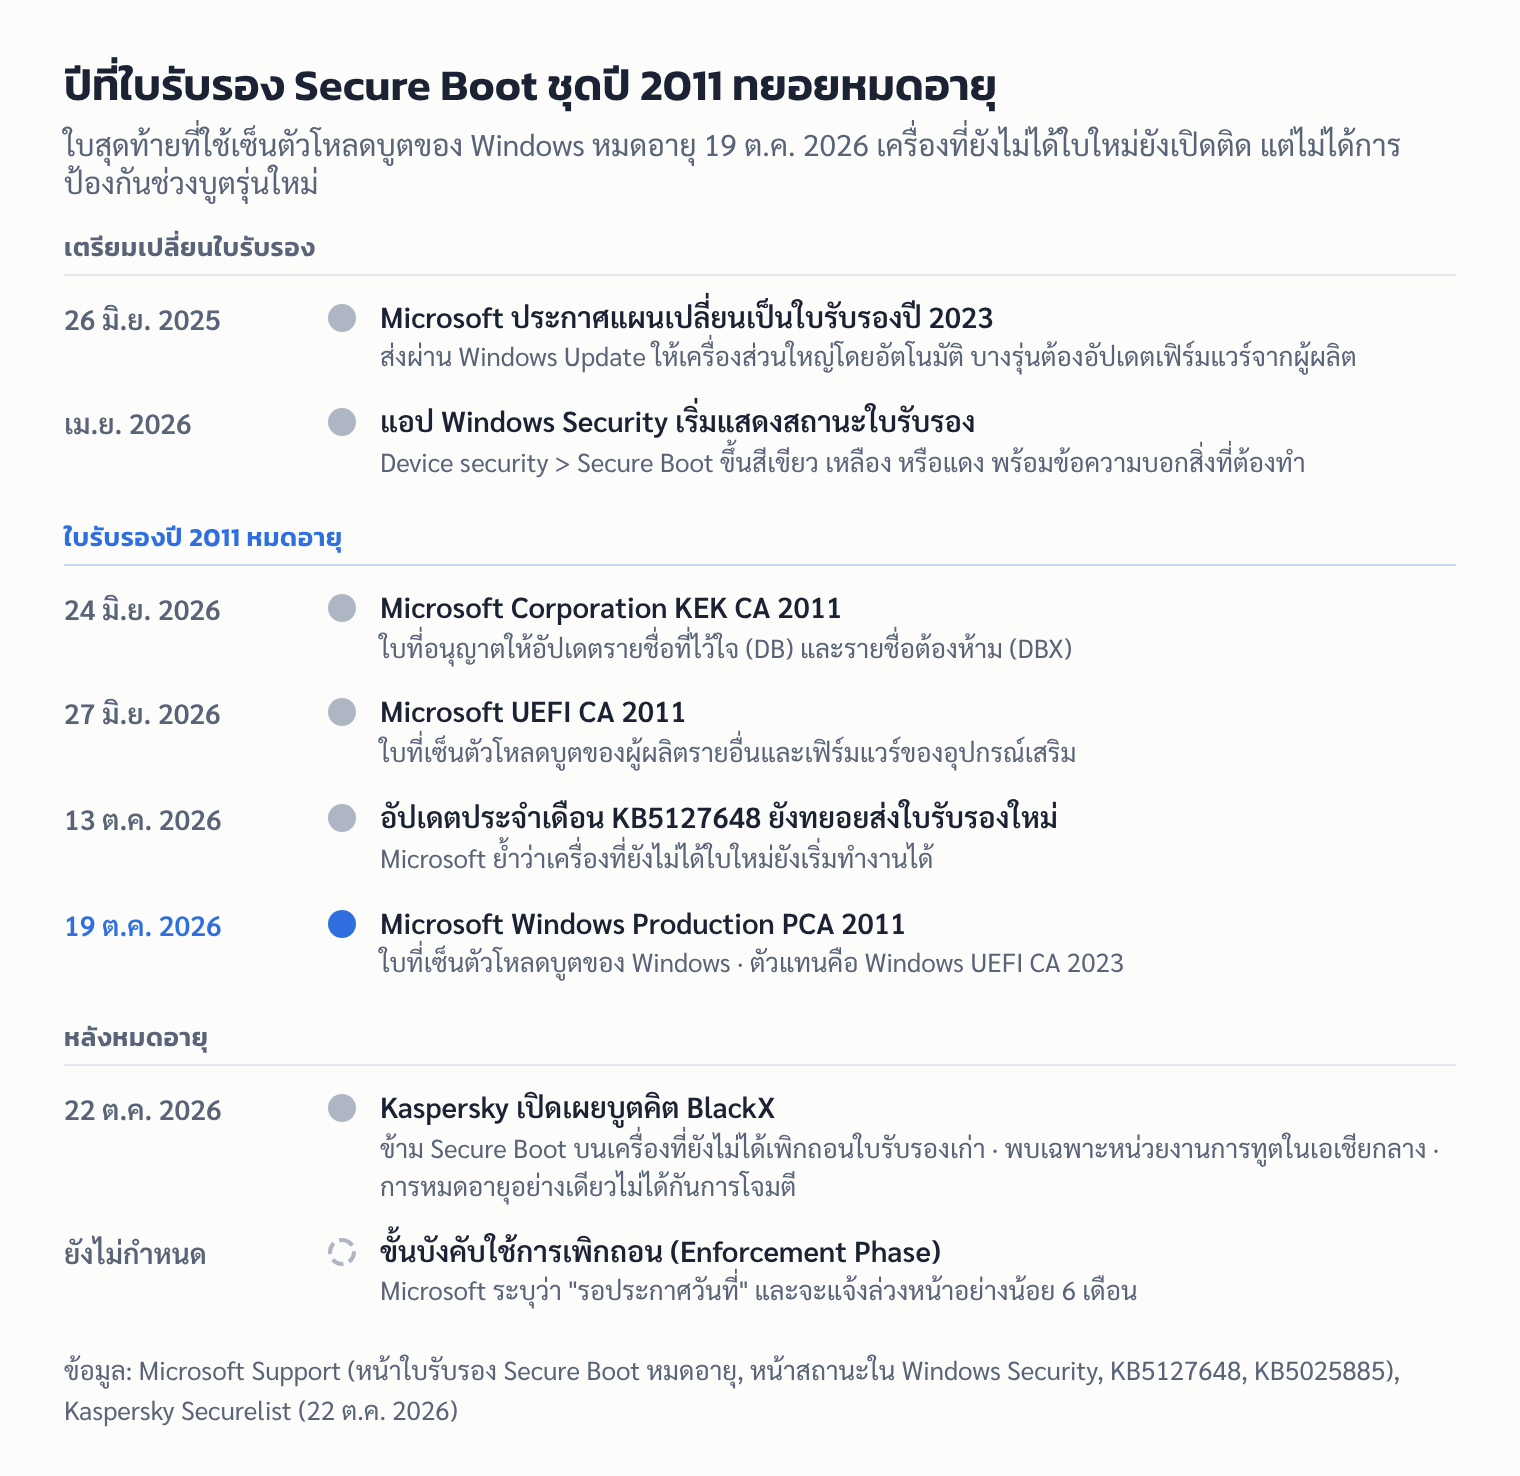
- หมดอายุแล้ว: ใบรับรอง Microsoft Windows Production PCA 2011 ซึ่งใช้เซ็นตัวโหลดบูตของ Windows หมดอายุเมื่อ 19 ต.ค. 2026 ตัวแทนคือ Windows UEFI CA 2023 ก่อนหน้านี้ใบรับรองปี 2011 อีกสองใบหมดอายุไปแล้วในเดือนมิถุนายน
- เครื่องยังเปิดติด: Microsoft ระบุว่าเครื่องที่ยังไม่ได้ใบรับรองปี 2023 "ยังเริ่มทำงานและใช้งานได้ตามปกติ" และยังรับ Windows Update ทั่วไปได้ แต่จะไม่ได้การป้องกันใหม่สำหรับช่วงบูต
- เช็กได้เอง: Windows Security > Device security > Secure Boot บอกสถานะใบรับรองบน Windows 11 และ Windows 10 ให้อ่านข้อความ ไม่ใช่ดูแค่เครื่องหมายถูกสีเขียว
- BlackX เป็นการโจมตีแบบเจาะจงเป้าหมาย: Kaspersky พบในหน่วยงานการทูตของทาจิกิสถาน อุซเบกิสถาน และเติร์กเมนิสถาน ผู้โจมตีต้องมีสิทธิ์ผู้ดูแลระบบก่อน ไม่มีรายงานว่าใช้กับผู้ใช้ทั่วไป
ใบรับรองไหนหมดอายุ และแต่ละใบทำอะไร
Secure Boot ตรวจทุกโปรแกรมที่รันก่อน Windows เริ่ม เทียบกับฐานข้อมูลในเฟิร์มแวร์ 2 ชุด คือรายชื่อที่ไว้ใจ (DB) และรายชื่อต้องห้าม (DBX) ส่วนใบรับรองระดับบนที่เรียกว่า KEK เป็นตัวอนุญาตให้แก้ไขสองรายชื่อนี้ได้ ตามหน้าช่วยเหลือของ Microsoft ใบรับรองปี 2011 ที่หมดอายุในปีนี้มีดังนี้
| ใบรับรองเดิม | หมดอายุ | ใบใหม่ปี 2023 | เก็บไว้ใน | หน้าที่ |
|---|---|---|---|---|
| Microsoft Corporation KEK CA 2011 | 24 มิ.ย. 2026 | Microsoft Corporation KEK 2K CA 2023 | KEK | อนุญาตให้อัปเดต DB และ DBX |
| Microsoft UEFI CA 2011 | 27 มิ.ย. 2026 | Microsoft UEFI CA 2023 | DB | เซ็นตัวโหลดบูตและแอป EFI ของผู้ผลิตรายอื่น |
| Microsoft UEFI CA 2011 | 27 มิ.ย. 2026 | Microsoft Option ROM UEFI CA 2023 | DB | เซ็นเฟิร์มแวร์ของอุปกรณ์เสริม (option ROM) เช่น การ์ดจอ |
| Microsoft Windows Production PCA 2011 | 19 ต.ค. 2026 | Windows UEFI CA 2023 | DB | เซ็นตัวโหลดบูตของ Windows |
Microsoft ระบุว่าต้องอัปเดตทั้ง DB และ KEK เป็นใบรับรองปี 2023 การแยกใบรับรองของผู้ผลิตรายอื่นเป็นสองใบช่วยให้เครื่องเลือกไว้ใจเฉพาะเฟิร์มแวร์ของอุปกรณ์เสริม โดยไม่ต้องไว้ใจตัวโหลดบูตของผู้ผลิตรายอื่นไปด้วย
คอมที่ยังไม่ได้ใบรับรองใหม่จะเป็นอย่างไร
หน้าช่วยเหลือของ Microsoft ตอบเรื่องนี้ไว้ชัด
- ยังบูตได้: "อุปกรณ์ที่ยังไม่ได้รับใบรับรองปี 2023 จะยังเริ่มทำงานและใช้งานได้ตามปกติ และ Windows Update ทั่วไปจะยังติดตั้งต่อไปได้"
- สิ่งที่เสียไป: อุปกรณ์เหล่านี้ "จะไม่สามารถรับการป้องกันความปลอดภัยใหม่สำหรับช่วงต้นของการบูตได้อีก" ซึ่งรวมถึงอัปเดตของ Windows Boot Manager อัปเดตฐานข้อมูล Secure Boot รายการเพิกถอน และการแก้ช่องโหว่ระดับบูตที่ค้นพบใหม่
- ผลระยะยาว: Microsoft เตือนว่าความไว้ใจที่ Secure Boot ให้ได้จะค่อย ๆ ลดลง ซึ่ง "อาจกระทบการใช้งานที่พึ่ง Secure Boot เช่น การเสริมความปลอดภัยของ BitLocker หรือตัวโหลดบูตของผู้ผลิตรายอื่น"
ในอัปเดตความปลอดภัยประจำเดือนตุลาคม (KB5127648 วันที่ 13 ต.ค. 2026) Microsoft ย้ำอีกครั้งว่าเครื่องที่ยังไม่ได้ใบรับรองใหม่ "ยังเริ่มทำงานได้" และบริษัทจะทยอยส่งใบรับรองให้เครื่องที่เข้าเกณฑ์ผ่าน Windows Update ต่อไป
Malwarebytes อธิบายตรงกันว่า "คอมของคุณจะไม่หยุดทำงานกะทันหัน" ความเสี่ยงคือเครื่องจะป้องกันบูตคิตได้ยากขึ้นเรื่อย ๆ เมื่อเวลาผ่านไป
เครื่องฉันได้ใบรับรองใหม่หรือยัง
Microsoft เพิ่มสถานะใบรับรองไว้ในแอป Windows Security ตั้งแต่เดือนเมษายน 2026 ใช้ได้ทั้ง Windows 11 และ Windows 10 ขั้นตอนตามหน้าช่วยเหลือของ Microsoft คือ
- เปิดแอป Windows Security (พิมพ์ "Windows Security" ในช่องค้นหาบนแถบงาน)
- ไปที่ Device security แล้วดูหัวข้อ Secure Boot
- ดูสีของไอคอน และ อ่านข้อความใต้หัวข้อ Microsoft ระบุว่าเครื่องหมายถูกสีเขียวอย่างเดียวยังยืนยันไม่ได้ว่าใบรับรองอัปเดตแล้ว ต้องมีข้อความว่า Secure Boot เปิดอยู่และได้รับอัปเดตที่จำเป็นครบแล้ว
ไอคอนสีเขียวแปลว่าเครื่องได้รับการป้องกันเพียงพอและไม่มีสิ่งที่ต้องทำ สีเหลืองแปลว่ามีคำแนะนำด้านความปลอดภัย และสีแดงแปลว่ามีเรื่องที่ต้องจัดการทันที ข้อความที่อาจเห็นและสิ่งที่ Microsoft แนะนำให้ทำ มีดังนี้
| ข้อความในแอป (ภาษาอังกฤษตามจริง) | แปลว่า | สิ่งที่ควรทำ |
|---|---|---|
| Secure Boot is on and all required certificate updates have been applied. | ได้ใบรับรองใหม่ครบแล้ว | ไม่ต้องทำอะไร |
| Secure Boot is on, but your device is using an older boot trust configuration that should be updated. | ยังใช้ค่าเก่า รออัปเดต | ติดตั้ง Windows Update ล่าสุด แล้วรีสตาร์ตถ้าระบบขอ |
| Secure Boot is on, but your device is affected by a known issue. | Microsoft พักการอัปเดตไว้ชั่วคราวเพราะพบปัญหากับเครื่องแบบนี้ | ไม่ต้องทำอะไร ระบบจะอัปเดตต่อเองเมื่อแก้ปัญหาได้ |
| …There is not yet enough data to classify your device for automatic update. | Microsoft ยังมีข้อมูลไม่พอจะส่งอัปเดตอัตโนมัติ | ดูคำแนะนำที่ aka.ms/getsecureboot |
| Secure Boot is on, but your device does not support the automated Secure Boot certificate update due to hardware or firmware limitations. | ฮาร์ดแวร์หรือเฟิร์มแวร์ไม่รองรับการอัปเดตอัตโนมัติ | ติดต่อผู้ผลิตเครื่อง |
| Secure Boot is on, but this device can no longer receive required updates for the Windows boot experience. | ยังใช้ใบรับรองเก่าหลังวันหมดอายุ จึงรับอัปเดตช่วงบูตที่จำเป็นไม่ได้ | ดูคำแนะนำที่ aka.ms/getsecureboot |
ที่มา: หน้า "Secure Boot certificate update status in the Windows Security app" ของ Microsoft
ถ้าในแอปบอกว่า Secure Boot ปิดอยู่ หรือคุณอยากเช็กอีกทาง ให้กด Windows + R พิมพ์ msinfo32 แล้วกด Enter จากนั้นดูบรรทัด Secure Boot State ในหน้า System Information ถ้าขึ้นว่า On แปลว่าเปิดอยู่ ถ้าปิดอยู่ Microsoft แนะนำให้สอบถามผู้ผลิตเครื่องเรื่องเฟิร์มแวร์ก่อนเปลี่ยนการตั้งค่า Secure Boot เอง
ส่วนเครื่องที่บริษัทหรือโรงเรียนดูแล Microsoft ปิดการแสดงสีเตือนและการแจ้งเตือนในแอปไว้เป็นค่าเริ่มต้น (ข้อความสถานะยังเห็นได้) ผู้ดูแลระบบเปิดได้ด้วยค่า HideSecureBootStates ในรีจิสทรี ถ้าเป็นเครื่องของที่ทำงาน ให้ถามฝ่ายไอทีแทนการแก้เอง
ขึ้นเตือนสีเหลืองหรือสีแดง ควรทำอย่างไร
- อย่ากดปิดคำเตือนทิ้ง: แอปมีปุ่ม Dismiss สำหรับสีเหลือง และ "I accept the risks, don't remind me" สำหรับสีแดง (ต้องใช้สิทธิ์ผู้ดูแลเครื่อง) แต่ Microsoft แนะนำว่าไม่ควรกด ถ้าเครื่องยังไม่ได้ใบรับรองใหม่ เพราะการกดจะซ่อนสีเตือนและหยุดการแจ้งเตือนเท่านั้น ไม่ได้แก้อะไร
- ติดตั้ง Windows Update ให้ครบ และอย่าหยุดอัปเดตไว้: ใบรับรองส่งมากับอัปเดตรายเดือน Microsoft ขอให้ตรวจว่าไม่ได้ตั้งหยุด Windows Update ไว้ และเปิด Secure Boot ไว้
- ถ้าข้อความบอกว่าฮาร์ดแวร์หรือเฟิร์มแวร์ไม่รองรับ: เข้าเว็บไซต์ฝ่ายบริการของผู้ผลิตเครื่องหรือเมนบอร์ด แล้วดูว่ามีอัปเดตเฟิร์มแวร์ (BIOS/UEFI) สำหรับรุ่นของคุณหรือไม่ Malwarebytes ระบุว่าเรื่องนี้สำคัญเป็นพิเศษกับเครื่องที่ผลิตก่อนปี 2024
- เตรียมรหัสกู้คืน BitLocker ก่อนอัปเดตเฟิร์มแวร์: Microsoft ระบุว่าเครื่องส่วนน้อยอาจเข้าหน้ากู้คืน BitLocker หลังได้รับใบรับรองใหม่ และเอกสาร KB5025885 ก็แนะนำให้สำรองรหัสกู้คืนไว้ก่อนเปลี่ยนค่า Secure Boot ถ้าคอมของคุณเข้ารหัสดิสก์ไว้ ให้เปิด aka.ms/myrecoverykey บนอุปกรณ์อื่น ล็อกอินด้วยบัญชี Microsoft ที่ใช้กับเครื่อง แล้วตรวจว่ามีรหัสของเครื่องนี้อยู่ ถ้าเป็นบัญชีที่ทำงานหรือโรงเรียนให้ใช้ aka.ms/aadrecoverykey
- อย่าปิด Secure Boot เพื่อให้คำเตือนหายไป: Malwarebytes เขียนว่า "การปิด Secure Boot คือการแก้ปัญหาแบบผิดทางที่สุด" เพราะเป็นการเอาด่านตรวจออก ไม่ใช่การอัปเดตมัน
ถ้าเครื่องถามรหัส BitLocker หรือเปิดไม่ติดหลังอัปเดต
หน้าช่วยเหลือสำหรับผู้ใช้ทั่วไปของ Microsoft ให้ขั้นตอนไว้ดังนี้
- หน้ากู้คืน BitLocker: พิมพ์รหัสกู้คืน 48 หลัก (ไม่ต้องใส่ขีดก็ได้) ถ้ารหัสถูก เครื่องจะเข้า Windows ตามปกติ ถ้าหารหัสไม่เจอ ให้ดูในบัญชี Microsoft (aka.ms/myrecoverykey) กระดาษที่เคยพิมพ์เก็บไว้ หรือแฟลชไดรฟ์ที่เคยบันทึกไว้
- เครื่องเปิดไม่ติด: Microsoft ระบุว่าอาจต้องปิด Secure Boot ในเมนูเฟิร์มแวร์ชั่วคราว โดยกดปุ่มตอนเปิดเครื่อง (เช่น F1, F2, F12 หรือ Esc ขึ้นกับยี่ห้อ) หรือใน Windows ให้กด Shift ค้างไว้แล้วเลือก Restart จากนั้นไปที่ Troubleshoot > Advanced options > UEFI Firmware Settings หาเมนู Secure Boot (มักอยู่ในแท็บ Security, Boot หรือ Authentication) ตั้งเป็น Disabled แล้วบันทึก ถ้าไม่แน่ใจหรือทำไม่ได้ Microsoft แนะนำให้ติดต่อผู้ผลิตเครื่อง และในสภาวะปกติ Microsoft แนะนำให้เปิด Secure Boot ไว้เสมอ
ใครควรระวังเป็นพิเศษ
- Windows 10 ที่ไม่ได้ลงทะเบียน ESU: ใบรับรองส่งมากับอัปเดตความปลอดภัย Microsoft ระบุว่า Windows 10 หมดซัพพอร์ตตั้งแต่ 14 ต.ค. 2025 และต้องลงทะเบียน ESU (โครงการต่ออายุแพตช์) จึงจะได้อัปเดตความปลอดภัยต่อ รวมถึงอัปเดตของ Secure Boot ด้วย (ReadEval อธิบายวิธีลงทะเบียน ESU ไว้ในข่าว Windows 11 24H2 หมดแพตช์)
- เครื่องเก่าที่เฟิร์มแวร์ไม่ได้อัปเดตนาน: Microsoft ระบุว่าบางเครื่องรับอัปเดตอัตโนมัติไม่ได้เพราะข้อจำกัดของฮาร์ดแวร์หรือเฟิร์มแวร์ และต้องพึ่งเฟิร์มแวร์จากผู้ผลิต ReadEval ประเมินว่าเครื่องที่ผู้ผลิตเลิกดูแลแล้วอาจไม่มีเฟิร์มแวร์ใหม่ให้
- เครื่องที่ปิด Secure Boot ไว้: Malwarebytes ระบุว่าเครื่องที่ปิด Secure Boot เพื่อลง Windows 11 ด้วยวิธีที่ไม่เป็นทางการ จะรับใบรับรองใหม่ได้ไม่ถูกต้อง ส่วนเครื่องที่บูตแบบ BIOS รุ่นเก่า (Legacy/CSM) ไม่ได้ใช้ Secure Boot อยู่แล้ว จึงไม่อยู่ในขอบเขตของการอัปเดตนี้
- เครื่องที่ซื้อในไทย: ไม่มีแหล่งข่าวใดระบุว่าเรื่องนี้ต่างกันตามประเทศ และ Microsoft ไม่ได้เปิดเผยว่าเครื่องในไทยได้ใบรับรองใหม่ไปแล้วสัดส่วนเท่าไร ReadEval จึงยืนยันตัวเลขในไทยไม่ได้ วิธีที่แน่นอนที่สุดคือเช็กในแอป Windows Security ของเครื่องคุณเอง
BlackX คืออะไร และผู้ใช้ทั่วไปต้องกังวลแค่ไหน
Kaspersky เผยแพร่รายงานเมื่อ 22 ต.ค. 2026 ว่าพบบูตคิต UEFI ชื่อ BlackX ในปฏิบัติการจารกรรมเมื่อต้นปี 2026 เป้าหมายคือหน่วยงานการทูตในทาจิกิสถาน อุซเบกิสถาน และเติร์กเมนิสถาน Kaspersky เชื่อมโยงกับกลุ่ม APT41 ซึ่งเป็นกลุ่มแฮกเกอร์ที่เชื่อว่าได้รับการสนับสนุนจากรัฐ โดยให้ระดับความมั่นใจ "ปานกลาง"
ทำงานอย่างไร: BlackX ใช้ช่องโหว่เก่าชื่อ Baton Drop (CVE-2022-21894) ซึ่งบูตคิต BlackLotus เคยใช้มาก่อน เพื่อลงทะเบียนกุญแจของผู้โจมตีเอง (Machine Owner Key) แล้วโหลดไฟล์ EFI อะไรก็ได้ตอนบูต จากนั้นฝังไดรเวอร์เข้าไปในแกนของ Windows เพื่อรบกวนโปรแกรมป้องกันไวรัสและปกป้องไฟล์ของตัวเอง
ทำไมเครื่องที่ลงแพตช์ครบยังโดน: Kaspersky ระบุว่าเครื่องของเหยื่อทุกเครื่องลงแพตช์ครบ แต่แพตช์ของ Baton Drop ออกแบบให้เพิกถอนใบรับรอง Windows Production PCA 2011 ที่ใช้เซ็นตัวโหลดบูตรุ่นที่มีช่องโหว่ และการเพิกถอนนี้ "ผู้ใช้ต้องสั่งเอง" ไม่ได้เกิดขึ้นอัตโนมัติ Kaspersky ยังระบุว่า "ใบรับรองนี้หมดอายุแล้ว แต่นั่นไม่ได้ป้องกันไม่ให้ไฟล์ที่มีช่องโหว่โหลดขึ้นมา" ตราบใดที่ยังไม่ได้ใส่ใบรับรองนี้ในรายชื่อต้องห้าม (DBX)
ทำไมผู้ใช้ทั่วไปไม่ต้องตื่นตระหนก: Kaspersky ระบุว่าผู้โจมตีติดตั้ง BlackX "หลังเจาะเครือข่ายของเหยื่อและได้สิทธิ์ผู้ดูแลระบบแล้ว" The Hacker News ระบุว่าต้องมีสิทธิ์ผู้ดูแลระบบหรือเข้าถึงเครื่องได้จริง และอ้างคำอธิบายของ Microsoft ต่อบูตคิตประเภทนี้ตั้งแต่ปี 2023 ว่า "ไม่ใช่ช่องทางเจาะเข้าระบบในขั้นแรก" พูดง่าย ๆ คือบูตคิตเป็นเครื่องมือฝังตัวให้อยู่ได้นานหลังเจาะเข้ามาแล้ว ไม่ใช่สิ่งที่ติดได้จากการเปิดเว็บหรืออีเมล และไม่มีรายงานว่า BlackX ถูกใช้นอกเป้าหมายกลุ่มนี้
ควรสั่งเพิกถอนเองไหม: ขั้นตอนเพิกถอนอยู่ในเอกสาร KB5025885 ของ Microsoft ซึ่งเขียนสำหรับผู้ดูแลระบบในองค์กร และเตือนว่าการเพิกถอน "แม้ฟอร์แมตดิสก์ใหม่ก็ลบไม่ได้" แผ่นติดตั้งหรือไดรฟ์กู้คืนเครื่องรุ่นเก่าอาจบูตไม่ได้อีก บางเครื่องอาจเข้าหน้ากู้คืน BitLocker และบางรุ่นมีปัญหาที่ทราบแล้ว Microsoft แนะนำให้องค์กรทดสอบกับเครื่องหนึ่งเครื่องต่อรุ่นก่อน ส่วนขั้นบังคับใช้ (Enforcement Phase) ที่จะทำให้การเพิกถอนเกิดขึ้นเอง ยัง "รอประกาศวันที่" ณ วันที่ ReadEval ตรวจ (เอกสารปรับปรุงล่าสุด 30 ก.ย. 2026) ReadEval ประเมินว่าผู้ใช้ทั่วไปควรทำแค่ให้เครื่องได้ใบรับรองปี 2023 ตามขั้นตอนด้านบน แล้วรอให้ Microsoft บังคับใช้การเพิกถอนเอง ส่วนผู้ดูแลระบบในองค์กรที่เสี่ยงต่อการโจมตีแบบเจาะจงเป้าหมาย ควรอ่าน KB5025885 และวางแผนทดสอบ
แหล่งข่าวต่างกันตรงไหน
- BlackX กับ BlackLotus: BleepingComputer อ้าง Kaspersky ว่าวิธีเจาะของ BlackX "คล้ายกันอย่างน่าทึ่ง" กับ BlackLotus และผู้สร้างอาจแกะโค้ดของ BlackLotus หรือได้ซอร์สโค้ดไป ส่วน The Hacker News สรุปว่า Kaspersky มองว่า BlackX เป็น BlackLotus รุ่นปรับปรุง ReadEval ใช้คำว่า "คล้าย" ตามรายงานต้นทางของ Kaspersky
- ข้อความที่แปลว่าเครื่องปลอดภัย: Malwarebytes ยกข้อความ "Secure Boot is on, preventing malicious software from loading when your device starts up" ว่าเป็นสถานะปกติ แต่หน้าช่วยเหลือของ Microsoft ระบุข้อความสถานะที่ยืนยันว่าได้ใบรับรองครบแล้วว่า "Secure Boot is on and all required certificate updates have been applied" ReadEval ยึดข้อความตามหน้าของ Microsoft ถ้าเครื่องคุณแสดงข้อความอื่น ให้ติดตั้ง Windows Update ล่าสุดแล้วเช็กใหม่
- ความเชื่อมโยงกับกลุ่ม FishMonger: The Hacker News รายงานว่า ESET เคยพบ "สัญญาณจำกัด" ว่าแบ็กดอร์ของกลุ่มนี้อาจมีส่วนประกอบบูตคิต และมีสตริง "xdd" ที่ตรงกับ BlackX แต่ทั้งสองฝ่ายยังไม่ได้ยืนยันว่าเป็นบูตคิตตัวเดียวกัน
- ช่วงเวลาของสถานะสีแดง: หน้าช่วยเหลือของ Microsoft ระบุว่าสถานะสีแดงจะขึ้นเมื่อมีอัปเดตช่วงบูตที่ส่งให้เครื่องที่ยังใช้ใบรับรองเก่าไม่ได้ และอาจเริ่มเกิดได้ "เร็วสุดเดือนมิถุนายน 2026" ReadEval ยังไม่พบแหล่งใดระบุว่าตอนนี้มีเครื่องจำนวนมากขึ้นสถานะสีแดงแล้ว
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
ใบรับรองหมดอายุไม่ได้ทำให้คอมพัง แต่ทำให้คอมที่ตกขบวนค่อย ๆ ไม่ได้รับการป้องกันใหม่ในช่วงเปิดเครื่อง สำหรับผู้ใช้ทั่วไป สิ่งที่ต้องทำมีเพียงเปิด Windows Security อ่านข้อความหนึ่งบรรทัด และไม่หยุด Windows Update ไว้ เครื่องส่วนใหญ่จะได้ใบรับรองใหม่เอง กลุ่มที่ควรใส่ใจจริงคือ Windows 10 ที่ไม่ได้ลงทะเบียน ESU เครื่องเก่าที่ผู้ผลิตเลิกออกเฟิร์มแวร์ และเครื่องที่ปิด Secure Boot ไว้ ส่วน BlackX เป็นสัญญาณสำหรับองค์กรมากกว่าบ้าน มันแสดงให้เห็นว่า "ลงแพตช์ครบ" กับ "ปิดช่องโหว่ครบ" ไม่ใช่เรื่องเดียวกันเสมอไป เมื่อแพตช์บางตัวต้องให้คนสั่งเพิ่มเอง และ Microsoft ยังไม่ได้กำหนดวันบังคับใช้การเพิกถอน ช่องว่างนี้จึงยังเปิดอยู่สำหรับองค์กรที่ไม่ได้ลงมือเอง
แหล่งที่มา
- Microsoft Support: Windows Secure Boot certificate expiration and CA updates
- Microsoft Support: Secure Boot certificate update status in the Windows Security app
- Microsoft Support: Windows devices for home users, businesses, and schools with Microsoft-managed updates
- Microsoft Support: KB5127648 (อัปเดตความปลอดภัย 13 ต.ค. 2026)
- Microsoft Support: KB5025885 การเพิกถอน Windows Boot Manager (CVE-2023-24932)
- Microsoft Support: Find your BitLocker recovery key
- Kaspersky Securelist: New BlackX UEFI bootkit exploiting Baton Drop (22 ต.ค. 2026)
- BleepingComputer: BlackX UEFI bootkit exploits Baton Drop flaw to bypass Secure Boot
- The Hacker News: BlackX UEFI bootkit bypasses Secure Boot on patched Windows systems missing revocations
- Malwarebytes: Your Windows PC has a security deadline in June 2026