สหรัฐฯ สั่งหน่วยงานรัฐบาลกลางถอด DeepSeek และบริการที่สร้างบนโมเดลนี้ แต่ไม่ห้ามประชาชน
DHS สั่งหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ เลิกซื้อและถอด DeepSeek รวมถึงสินค้าของบริษัทอื่นที่สร้างบนโมเดลนี้ คำสั่งไม่มีผลกับประชาชนหรือคนไทย
สารบัญ (11 หัวข้อ)
- สรุปประเด็นสำคัญ
- คำสั่งนี้คืออะไร ใครเป็นคนออก
- ใครต้องทำตาม และใครไม่ต้อง
- "พัฒนาโดยใช้ DeepSeek" กินความแค่ไหน
- ทำไมสหรัฐฯ กังวล
- ต้องทำเมื่อไร ขอยกเว้นได้ไหม
- สหรัฐฯ เคยจำกัด DeepSeek มาแล้วแค่ไหน
- จีนและ DeepSeek ตอบว่าอะไร
- คนไทยและองค์กรไทยเกี่ยวไหม
- สิ่งที่แหล่งข่าวรายงานไม่ตรงกัน
- บทวิเคราะห์จาก ReadEval
คำสั่งที่ให้หน่วยงานรัฐบาลกลางสหรัฐฯ เลิกใช้ DeepSeek ไม่ได้เพิ่งเขียนเมื่อสัปดาห์ก่อน รัฐมนตรีกระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐฯ (DHS) ลงนามไว้ตั้งแต่เดือนกรกฎาคม แต่เพิ่งลงในราชกิจจานุเบกษาของสหรัฐฯ (Federal Register) ให้คนทั่วไปเห็นเกือบ 3 เดือนต่อมา คนไทยที่ใช้แอปแชตรูปวาฬสีฟ้าจึงอาจสงสัยว่าต้องเลิกใช้ด้วยไหม คำตอบคือไม่ต้อง
คำสั่งนี้ให้หน่วยงานพลเรือนของรัฐบาลกลาง คือหน่วยงานที่ไม่ใช่ทหารหรือข่าวกรอง เลิกซื้อสินค้าและบริการของ DeepSeek และถอดของที่ใช้อยู่ออกจากระบบ ที่กว้างกว่าการแบนแอปทั่วไปคือ สินค้าของบริษัทอื่นที่ "พัฒนาโดยใช้ DeepSeek" ต้องถูกถอดด้วย เหมือนโรงอาหารราชการที่เลิกซื้อจากร้านหนึ่ง แล้วเก็บทุกจานที่ร้านอื่นทำตามสูตรของร้านนั้นด้วย เพราะ DeepSeek แจกตัวโมเดลให้ใครก็นำไปต่อยอดได้ ต่างกันตรงที่อาหารยังพอดูออกว่าใช้สูตรใคร แต่ซอฟต์แวร์มักไม่บอก และคำสั่งก็ไม่ได้นิยามว่าคำนี้กินความแค่ไหน
ในคำสั่ง DHS เขียนว่าเซิร์ฟเวอร์ของ DeepSeek อยู่ในจีน และกฎหมายจีนเปิดให้หน่วยงานไซเบอร์และข่าวกรองของรัฐเข้าถึงระบบของบริษัทเอกชนได้กว้าง สิ่งที่ข้าราชการพิมพ์ถามจึงอาจไปถึงมือรัฐบาลจีน และตัวโมเดลเองก็ "อาจมีมัลแวร์หรือช่องโหว่" ด้านกระทรวงการต่างประเทศจีนตอบว่าคัดค้านการ "ขยายความคำว่าความมั่นคงแห่งชาติเกินขอบเขต" และการทำให้เรื่องเทคโนโลยีกับการค้าเป็นเรื่องการเมือง ส่วน DeepSeek ยังไม่ได้ตอบคำขอความเห็นของสื่อ
สิ่งที่คำสั่งไม่ได้ทำก็สำคัญพอกัน คือไม่ได้ห้ามประชาชน บริษัทเอกชนทั่วไป หรือรัฐบาลประเทศอื่น และไม่ได้ถอดแอปออกจากสโตร์ ReadEval ค้นแล้วยังไม่พบประกาศห้ามใช้ DeepSeek ของหน่วยงานรัฐไทย แต่เหตุผลที่สหรัฐฯ ยกมาก็ใช้กับทุกคน คือข้อความที่พิมพ์ในแอปและเว็บของ DeepSeek ถูกเก็บในจีน
ถ้าคุณใช้ DeepSeek เป็นการส่วนตัว ไม่มีอะไรต้องรีบทำ ขอเพียงอย่าใส่ข้อมูลลับ ถ้าองค์กรของคุณขายสินค้าหรือบริการให้หน่วยงานรัฐบาลกลางสหรัฐฯ ให้เช็กว่ามีเครื่องมือตัวไหนสร้างบนโมเดลของ DeepSeek บ้าง ด้านล่างมีรายละเอียดคำสั่ง ขอบเขต กำหนดเวลา และจุดที่แหล่งข่าวรายงานไม่ตรงกัน
สรุปประเด็นสำคัญ
- คำสั่งเลขที่ 2026-01 ตามกฎหมาย FASCSA: Markwayne Mullin รัฐมนตรีกระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐฯ ลงนาม โดยคำสั่งระบุวันออกครั้งแรก 24 ก.ค. 2026 และ DHS ลงประกาศใน Federal Register เมื่อ 20 ต.ค. 2026
- ห้ามซื้อและให้ถอดออก: หน่วยงานพลเรือนของรัฐบาลกลางต้องเลิกซื้อของ DeepSeek และบริษัทในเครือ และถอดทั้งของ DeepSeek และของบริษัทอื่นที่ "พัฒนาโดยใช้ DeepSeek" ออกจากระบบไอที "ทันที" หรือขอยกเว้น
- มีผลกับหน่วยงานรัฐบาลกลางสหรัฐฯ เท่านั้น: ไม่ครอบคลุมประชาชน บริษัทเอกชน (ยกเว้นส่วนที่ขายให้หน่วยงานเหล่านี้) รัฐบาลมลรัฐ หรือประเทศอื่น ส่วนกองทัพและหน่วยข่าวกรองอยู่ภายใต้อำนาจแยก
- จีนคัดค้าน DeepSeek ยังเงียบ: โฆษกกระทรวงการต่างประเทศจีนบอกว่าสหรัฐฯ ทำให้เรื่องเทคโนโลยีเป็นเรื่องการเมือง แต่ไม่ได้ตอบข้อกล่าวหาเรื่องข้อมูลโดยตรง
คำสั่งนี้คืออะไร ใครเป็นคนออก
ชื่อเต็มของประกาศคือ "Notice of Order Regarding Exclusion and Removal of DeepSeek Products From Federal Civilian Executive Branch Information Technology Systems and Procurements" (91 FR 66346, เอกสารเลขที่ 2026-21447, แฟ้ม DHS-2026-0628) ตัวประกาศมีแค่บทสรุปสั้น ๆ ที่ James H. Percival II ที่ปรึกษากฎหมายของ DHS ลงนาม ส่วนเนื้อหาจริงอยู่ในคำสั่งฉบับลงนาม 4 หน้าที่แนบท้ายเป็นภาพสแกน ReadEval เปิดอ่านภาพเหล่านั้นจาก Federal Register แล้ว
คำสั่งนี้ชื่อ "Exclusion and Removal Order #2026-01" ระบุวันออกครั้งแรก (Original Release Date) 24 ก.ค. 2026 ผู้ลงนามคือ Markwayne Mullin รัฐมนตรีกระทรวงความมั่นคงแห่งมาตุภูมิ และส่งสำเนาถึง Russell Vought ผู้อำนวยการสำนักงานบริหารและงบประมาณ (OMB)
อำนาจที่ใช้มาจากกฎหมาย Federal Acquisition Supply Chain Security Act of 2018 (FASCSA) ซึ่งตั้งคณะกรรมการความมั่นคงการจัดซื้อของรัฐบาลกลาง (Federal Acquisition Security Council) ขึ้นมาเสนอให้ตัดสินค้าหรือบริการที่เสี่ยงออกจากการจัดซื้อและระบบไอทีของรัฐ จากนั้นเจ้าหน้าที่ 3 ตำแหน่งเป็นผู้ออกคำสั่งตามขอบเขตของตัวเอง ได้แก่ รัฐมนตรีกระทรวงความมั่นคงแห่งมาตุภูมิสำหรับหน่วยงานพลเรือน รัฐมนตรีกลาโหมสำหรับกองทัพและระบบความมั่นคงแห่งชาติ และผู้อำนวยการข่าวกรองแห่งชาติสำหรับหน่วยข่าวกรอง กฎหมายนี้เคยถูกใช้มาก่อน The Hacker News ระบุว่าคำสั่งแรกตามกฎหมายนี้ออกโดยผู้อำนวยการข่าวกรองแห่งชาติเมื่อปี 2025 เพื่อตัด Acronis บริษัทซอฟต์แวร์จากสวิตเซอร์แลนด์ออกจากการจัดซื้อของหน่วยข่าวกรอง
ใครต้องทำตาม และใครไม่ต้อง
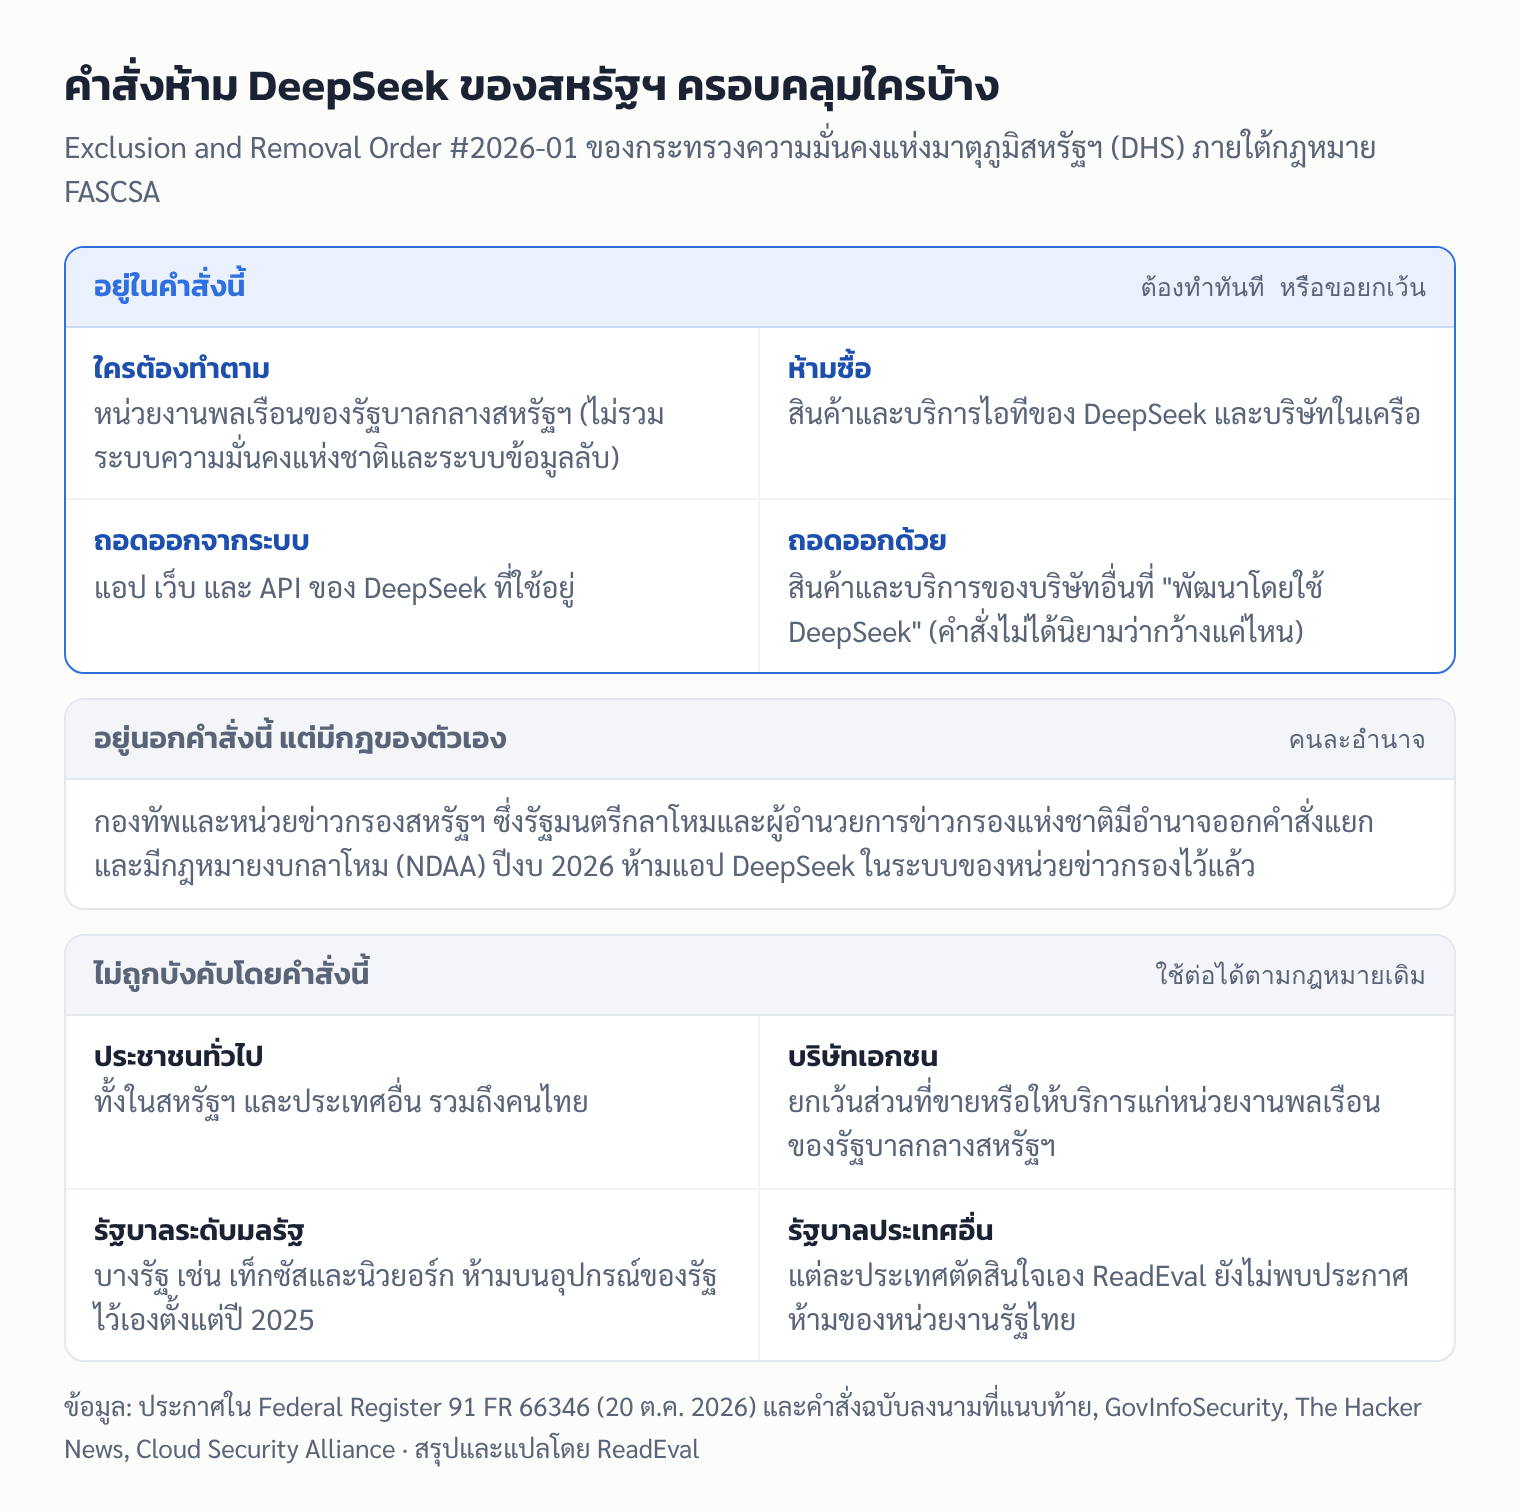
หน้าแรกของคำสั่งเขียนไว้ชัดว่าใช้กับ "หน่วยงานฝ่ายบริหารระดับรัฐบาลกลางที่เป็นพลเรือน ยกเว้นระบบความมั่นคงแห่งชาติและระบบข้อมูลลับเฉพาะ" (แปลโดย ReadEval) Engadget ยกตัวอย่างหน่วยงานที่อยู่ในกลุ่มนี้ เช่น สำนักงานปกป้องสิ่งแวดล้อม (EPA) และคณะกรรมการกลางกำกับดูแลการสื่อสาร (FCC)
ส่วนที่ไม่อยู่ในคำสั่ง The Hacker News ระบุว่าคำสั่ง "ไม่ได้จำกัดบริษัทหรือประชาชน" และ Cloud Security Alliance (CSA) ซึ่งเป็นองค์กรไม่แสวงกำไรด้านความปลอดภัยคลาวด์ ก็สรุปว่าขอบเขตทางกฎหมายไม่รวมบริษัทเอกชน รัฐบาลมลรัฐ และบุคคลทั่วไป
บริษัทเอกชนที่เกี่ยวคือบริษัทที่ขายหรือรับงานให้หน่วยงานพลเรือนของรัฐบาลกลาง The Hacker News อธิบายว่าผู้รับสัญญาที่มีข้อสัญญา FAR 52.204-30 ต้องไม่ส่งมอบสินค้าที่อยู่ในคำสั่ง เว้นแต่ได้รับยกเว้น ต้องเข้าไปค้นคำว่า "FASCSA order" ใน SAM.gov (ระบบทะเบียนผู้ค้ากับรัฐบาลสหรัฐฯ) ทุก 3 เดือน และต้องรายงานภายใน 3 วันทำการถ้าพบว่ามีของที่อยู่ในคำสั่ง แต่คำสั่งที่ออกหลังเปิดประกวดราคาจะผูกพันสัญญาเดิมก็ต่อเมื่อเจ้าหน้าที่ทำสัญญาแก้สัญญาเพิ่มเข้าไป
"พัฒนาโดยใช้ DeepSeek" กินความแค่ไหน
คำสั่งใช้คำว่า "third-party products and services developed using DeepSeek implementations" แต่ไม่ได้นิยามว่า "DeepSeek implementations" คืออะไร ข้อนี้ The Hacker News, CSA และ GovInfoSecurity ชี้ตรงกัน
เรื่องนี้สำคัญเพราะ DeepSeek เผยแพร่โมเดลแบบ open-weight ให้ดาวน์โหลดไปรันเองบนเซิร์ฟเวอร์ใดก็ได้ ข้อมูลที่ส่งเข้าโมเดลที่รันเองจึงไม่ได้วิ่งไปที่เซิร์ฟเวอร์ของ DeepSeek ในจีน แต่คำสั่งก็ไม่ได้ยกเว้นกรณีนี้ GovInfoSecurity ประเมินว่าคำสั่ง "น่าจะรวมถึงเครื่องมือที่สร้างบนโมเดล open-weight ของ DeepSeek" ซึ่งเป็นการตีความของผู้เขียน ไม่ใช่คำพูดของ DHS ส่วน CSA ทำตารางตีความไว้ดังนี้
| ลักษณะการใช้ DeepSeek | CSA ประเมินว่า |
|---|---|
| แอปหรือ API ที่ DeepSeek ให้บริการเอง | อยู่ในคำสั่งแน่นอน |
| นำโมเดลของ DeepSeek ไปรันเอง เช่น บน GPU ของคลาวด์สหรัฐฯ | น่าจะอยู่มาก |
| โมเดลที่ปรับแต่งต่อ บีบอัด หรือผสมจากโมเดล DeepSeek | น่าจะอยู่ |
| โมเดลกลั่น (distilled) ที่ DeepSeek เผยแพร่เอง | น่าจะอยู่ |
| โมเดลที่บริษัทอื่นฝึกจากคำตอบของ DeepSeek | ไม่แน่ชัด |
| เทคนิคที่ DeepSeek ตีพิมพ์ไว้ เช่น MoE หรือ GRPO | ไม่น่าอยู่ |
| โค้ดที่เขียนโดยมีผู้ช่วย AI ของ DeepSeek ช่วย | ไม่แน่ชัด |
ตารางนี้เป็นการตีความของ CSA ไม่ใช่คำชี้แจงของ DHS หน่วยงานที่สงสัยต้องถามทีมงานของ CISA (หน่วยงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ) ทางอีเมล FASCSA.Orders@cisa.dhs.gov ตามที่ระบุในคำสั่ง
ทำไมสหรัฐฯ กังวล
ส่วน "Summary of Risks from Source" ของคำสั่งให้เหตุผลไว้ดังนี้ (สรุปและแปลโดย ReadEval)
- DeepSeek เป็นบริษัทเอกชนในจีนที่ให้บริการ AI ฟรีและแพร่หลาย และ "โมเดลของ DeepSeek มีช่องทางคุกคามหลายทาง"
- เซิร์ฟเวอร์ของ DeepSeek อยู่ในจีน และ "ระบบกฎหมายของจีนให้อำนาจกว้างขวางแก่หน่วยงานไซเบอร์และข่าวกรองของรัฐในการเข้าถึงโครงสร้างพื้นฐานของบริษัทเอกชน"
- การสมัครบัญชีบนบริการที่ DeepSeek โฮสต์เองเก็บข้อมูลที่ระบุตัวบุคคลได้ และอาจติดตามและเก็บลายนิ้วมือดิจิทัล (digital fingerprint) ของผู้ใช้
- การใช้งานแบบพิมพ์ถามแล้วรอคำตอบ "อาจทำให้ข้อมูลอ่อนไหวถูกส่งไปจีน ถ้าพนักงานหรือผู้รับเหมาของรัฐบาลสหรัฐฯ ใช้งาน" และข้อมูลนั้นเมื่อรวมกับข้อมูลสาธารณะ "อาจกลายเป็นข่าวกรองที่ใช้ได้จริง" เกี่ยวกับคนอเมริกันหรือโครงการของรัฐ
- "ตัวโมเดลเองอาจมีมัลแวร์หรือช่องโหว่ด้านความปลอดภัยอื่น" และงานวิจัยด้านความปลอดภัยพบช่องโหว่ร้ายแรงหลายจุดในแอป DeepSeek บน iOS
หลักฐานที่คำสั่งอ้างในเชิงอรรถส่วนใหญ่เป็นเอกสารเปิดเผยจากปี 2025 ได้แก่ นโยบายความเป็นส่วนตัวของ DeepSeek ฉบับที่ Internet Archive บันทึกไว้เมื่อมีนาคม 2025 บล็อกของ NowSecure ที่พบช่องโหว่ในแอป iOS เมื่อ 6 ก.พ. 2025 รายงานของคณะกรรมาธิการสภาผู้แทนราษฎรสหรัฐฯ ว่าด้วยพรรคคอมมิวนิสต์จีน (16 เม.ย. 2025) และคำแนะนำด้านความปลอดภัยข้อมูลของ DHS เองตั้งแต่ปี 2020 คำสั่งไม่ได้ยกเหตุการณ์ข้อมูลรั่วที่เกิดกับหน่วยงานรัฐบาลกลางจริง
เรื่องที่ข้อมูลแชตถูกเก็บในจีนและวิธีปิดไม่ให้นำแชตไปฝึกโมเดล ReadEval อธิบายไว้แล้วในข่าว DeepSeek-V4.1-Flash-1017 จึงไม่ขอซ้ำในที่นี้ ส่วนข้อกล่าวหาอีกเรื่องที่ TechCrunch รายงานควบคู่กัน คือรายงานของ CISA เมื่อเดือนกันยายน (AA26-251A) ที่กล่าวหาว่า DeepSeek และบริษัท AI จีนอีก 5 ราย "กลั่นโมเดล" เพื่อดึงความสามารถจากระบบ AI ของสหรัฐฯ นั้นเป็นข้อกล่าวหาคนละเรื่องกับคำสั่งนี้ และคำสั่งฉบับนี้ไม่ได้อ้างถึง
ต้องทำเมื่อไร ขอยกเว้นได้ไหม
- ห้ามซื้อ: มีผล "ทันทีหลังออกคำสั่ง" รวมถึงรายการสินค้าที่หน่วยงานอนุมัติ ตลาดซื้อขายออนไลน์ของรัฐ และช่องทางจัดซื้ออื่นที่คล้ายกัน
- ถอดออกจากระบบ: "ทันทีหลังออกคำสั่ง" หรือขอยกเว้น
- ขอยกเว้น: หน่วยงานต้องยื่นเป็นลายลักษณ์อักษรภายใน 60 วันนับจากวันออกคำสั่ง พร้อมเหตุผลความจำเป็น เช่น ผลกระทบต่อภารกิจสำคัญ และมาตรการลดความเสี่ยงทดแทน CISA เป็นผู้พิจารณาอนุมัติหรือปฏิเสธ
- ระหว่างรอถอด: คำสั่งแนะนำให้เฝ้าดูการรับส่งข้อมูลเข้าออกหน่วยงาน เพิ่มการบันทึก log ควบคุมการนำข้อมูลออก และตรวจจับความผิดปกติ
- ทบทวน: รัฐมนตรีต้องทบทวนคำสั่งภายใน 1 ปี และทุกปีหลังจากนั้น
ถ้านับ 60 วันจากวันที่ 24 ก.ค. 2026 ที่ระบุในคำสั่ง ช่วงขอยกเว้นจะจบราววันที่ 22 ก.ย. 2026 ซึ่งเป็นการคำนวณของ ReadEval และ CSA ก็ตั้งข้อสังเกตเช่นกันว่ากำหนดนี้ผ่านไปก่อนประกาศจะเผยแพร่ราว 4 สัปดาห์ ด้าน GovInfoSecurity ระบุว่าบริษัทที่ถูกระบุในคำสั่งมีเวลา 60 วันหลังได้รับแจ้งเพื่อยื่นคัดค้านต่อศาลอุทธรณ์สหรัฐฯ เขต D.C.
สหรัฐฯ เคยจำกัด DeepSeek มาแล้วแค่ไหน
คำสั่งนี้เป็นขั้นล่าสุดของมาตรการที่ทยอยออกมาตั้งแต่ DeepSeek-R1 ทำให้วงการ AI สั่นสะเทือนในเดือนมกราคม 2025
| ช่วงเวลา | มาตรการ | แหล่ง |
|---|---|---|
| ม.ค.–ก.พ. 2025 | เท็กซัสห้ามบนอุปกรณ์ของรัฐ ตามด้วยนิวยอร์กและเวอร์จิเนีย ส่วนสภาคองเกรส NASA กองทัพเรือ และเพนตากอนห้ามบนอุปกรณ์ของตัวเอง | GovInfoSecurity, The Hacker News |
| ก.พ. 2025 | ส.ส. และ ส.ว. เสนอร่างกฎหมายห้าม DeepSeek บนอุปกรณ์ของรัฐบาล (H.R. 1121 และ S. 765) ซึ่ง The Hacker News ระบุว่ายังไม่ผ่านชั้นกรรมาธิการ | The Hacker News, Engadget |
| 18 ธ.ค. 2025 | กฎหมายงบกลาโหม (NDAA) ปีงบ 2026 มาตรา 6604 ห้ามแอป DeepSeek ในระบบความมั่นคงแห่งชาติของหน่วยข่าวกรอง | AGORA, TechCrunch |
| 24 ก.ค. 2026 | DHS ออกคำสั่ง #2026-01 สำหรับหน่วยงานพลเรือน | Federal Register |
| 19–20 ต.ค. 2026 | ประกาศเปิดให้สาธารณะตรวจดูวันที่ 19 และลงใน Federal Register วันที่ 20 | The Hacker News, Federal Register |
นอกสหรัฐฯ GovInfoSecurity ระบุว่าออสเตรเลีย เกาหลีใต้ และไต้หวันก็ไม่ให้ใช้ DeepSeek ในระบบของรัฐบาลเช่นกัน
จีนและ DeepSeek ตอบว่าอะไร
ในการแถลงข่าวประจำวันที่ 20 ต.ค. 2026 ผู้สื่อข่าว AFP ถามถึงคำสั่งของสหรัฐฯ Mao Ning โฆษกกระทรวงการต่างประเทศจีน ตอบตามบันทึกบนเว็บไซต์ของกระทรวงว่า
จีนคัดค้านมาโดยตลอดต่อการขยายความคำว่าความมั่นคงแห่งชาติเกินขอบเขต และการทำให้ประเด็นเทคโนโลยีและการค้าเป็นเรื่องการเมือง เราจะปกป้องสิทธิและผลประโยชน์อันชอบธรรมของบริษัทจีนอย่างแน่วแน่ (แปลโดย ReadEval)
SBS ของเกาหลีใต้รายงานว่า Mao ไม่ได้ตอบเจาะจงเรื่องที่สหรัฐฯ กล่าวว่าข้อมูลอ่อนไหวอาจถูกส่งไปจีน และ ReadEval ไม่พบรายงานว่าจีนประกาศมาตรการตอบโต้ ส่วน DeepSeek ไม่ได้ตอบคำขอความเห็นของสำนักข่าว AP ตามที่ The Hacker News อ้าง
คนไทยและองค์กรไทยเกี่ยวไหม
ผู้ใช้ทั่วไป: คำสั่งนี้ไม่มีผลกับคุณ แอป DeepSeek ไม่ได้ถูกถอดจากสโตร์เพราะคำสั่งนี้ และคุณใช้ต่อได้ตามปกติ สิ่งที่ควรรู้คือเหตุผลเดียวกับที่สหรัฐฯ ยกมา ข้อความที่คุณพิมพ์ในแอปหรือเว็บของ DeepSeek ถูกเก็บและประมวลผลในจีนตามนโยบายความเป็นส่วนตัวของบริษัท ถ้าจะใช้ อย่าใส่ข้อมูลลับ ข้อมูลลูกค้า หรือข้อมูลส่วนตัวที่ไม่อยากให้ใครเห็น วิธีปิดไม่ให้นำแชตไปฝึกโมเดลอยู่ในข่าว DeepSeek-V4.1-Flash-1017 ของ ReadEval
องค์กรไทยทั่วไป: ไม่มีข้อบังคับจากคำสั่งนี้ แต่เป็นโอกาสดีที่จะสำรวจว่าองค์กรใช้ AI ตัวไหนอยู่บ้าง เพราะเครื่องมือที่ซื้อมาอาจสร้างบนโมเดลของ DeepSeek โดยไม่ได้บอกไว้ชัด CSA แนะนำองค์กรที่อยู่ในอุตสาหกรรมที่มีการกำกับดูแลให้ทำบัญชีรายชื่อโมเดล AI ที่ใช้ (รวมฟีเจอร์ AI ที่ฝังในบริการ SaaS และผู้ช่วยเขียนโค้ด) บันทึกที่มาของโมเดล และขอคำยืนยันจากผู้ขาย เพราะลูกค้า ผู้ตรวจสอบ หรือบริษัทประกันอาจถามคำถามเดียวกัน คำแนะนำนี้เป็นของ CSA ไม่ใช่ข้อบังคับทางกฎหมาย
องค์กรไทยที่ขายให้รัฐบาลกลางสหรัฐฯ: ถ้าคุณเป็นผู้รับสัญญาหรือผู้รับเหมาช่วงที่ส่งมอบซอฟต์แวร์หรือบริการไอทีให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ ให้เช็กสัญญาว่ามีข้อสัญญา FAR 52.204-30 หรือไม่ และตรวจว่าสินค้าของคุณมีส่วนที่สร้างบน DeepSeek หรือไม่ ทั้งนี้ ReadEval ไม่ใช่ที่ปรึกษากฎหมาย กรณีเฉพาะควรถามฝ่ายกฎหมายหรือเจ้าหน้าที่ทำสัญญา
หน่วยงานรัฐไทย: ReadEval ค้นแล้ว ณ 26 ต.ค. 2026 ยังไม่พบประกาศหรือคำสั่งห้ามใช้ DeepSeek จากหน่วยงานรัฐไทย แต่ยืนยันไม่ได้ว่าไม่มีแนวปฏิบัติภายในของแต่ละหน่วยงาน ถ้าคุณทำงานในหน่วยงานรัฐ ให้ถามฝ่ายไอทีหรือดูนโยบายของหน่วยงานก่อนใช้
สิ่งที่แหล่งข่าวรายงานไม่ตรงกัน
- วันที่ออกคำสั่ง: Engadget รายงานเมื่อ 19 ต.ค. ส่วน TechCrunch รายงาน 20 ต.ค. และสื่อหลายแห่งเขียนเหมือนคำสั่งเพิ่งออก ความจริงตามตัวคำสั่งคือออกตั้งแต่ 24 ก.ค. 2026 เปิดให้สาธารณะตรวจดูเมื่อ 19 ต.ค. และลง Federal Register เมื่อ 20 ต.ค. ช่วงห่างนี้ The Hacker News นับได้ 87 วัน ReadEval ยึดตามตัวคำสั่ง
- มีเหตุผลประกอบหรือไม่: The Hacker News เขียนว่าประกาศใน Federal Register "ไม่ได้ให้เหตุผล" ซึ่งจริงเฉพาะบทสรุปของประกาศ แต่คำสั่งฉบับลงนามที่แนบท้ายมีหัวข้อสรุปความเสี่ยงชัดเจน ตามที่ GovInfoSecurity และ CSA ยกมา
- ห้ามจากสัญญารัฐบาลกลางทั้งหมดหรือไม่: Engadget เขียนว่า DeepSeek ถูกห้ามเข้าร่วม "สัญญาใด ๆ ของรัฐบาลกลาง" แต่ตัวคำสั่งพูดถึงการจัดซื้อของหน่วยงานพลเรือนเท่านั้น ReadEval ยึดตามตัวคำสั่ง
- กองทัพและหน่วยข่าวกรองออกคำสั่งแยกแล้วหรือยัง: สำนักงานกฎหมาย Crowell & Moring เขียนว่ามีคำสั่งตาม FASCSA จากกระทรวงสงคราม (ชื่อที่รัฐบาลสหรัฐฯ ชุดปัจจุบันใช้เรียกกระทรวงกลาโหม) และผู้อำนวยการข่าวกรองแห่งชาติด้วย โดยอยู่ในไฟล์รายการคำสั่งบน SAM.gov และไม่ระบุเหตุผล ส่วน GovInfoSecurity ไม่ได้รายงานคำสั่งเหล่านี้ ReadEval เข้าเว็บไซต์ของ Crowell และตรวจไฟล์บน SAM.gov ไม่ได้ จึงยังยืนยันไม่ได้
- ชื่อบริษัทในเอกสาร: ประกาศเรียกบริษัทว่า Hangzhou DeepSeek Artificial Intelligence Co., Ltd ส่วนคำสั่งเรียกว่า Hangzhou DeepSeek Artificial Intelligence Basic Technology Research Co., Ltd. และเชิงอรรถที่นิยามบริษัทในเครือเขียนว่า "DeepSeek AG" ซึ่ง ReadEval ไม่พบว่าเป็นชื่อบริษัทใดของ DeepSeek ReadEval มองว่าข้อนี้ไม่ได้เปลี่ยนสาระของคำสั่ง แต่การลงท้ายด้วย AG คล้ายชื่อ Acronis AG ในคำสั่งฉบับก่อน จึงอาจดัดแปลงจากแม่แบบเดิม
- ข่าวระดมทุนราว 15,000 ล้านดอลลาร์: บางแหล่งเล่าว่า DeepSeek ระดมทุนได้หลังโดนแบน แต่ข่าวนี้มาจาก Bloomberg เมื่อ 6 ต.ค. 2026 ก่อนคำสั่งจะเผยแพร่ โดยรายงานว่า DeepSeek ใกล้ได้เงิน "อย่างน้อย 80,000 ล้านหยวน" (ราว 11,930 ล้านดอลลาร์) และอาจขยับเข้าใกล้ 100,000 ล้านหยวน (ราว 14,900 ล้านดอลลาร์ ตามอัตราแลกเปลี่ยนที่ Reuters ใช้ คำนวณโดย ReadEval) Reuters ยืนยันรายงานนี้เองไม่ได้ และ DeepSeek กับนักลงทุนไม่ได้ตอบคำขอความเห็น ReadEval จึงถือเป็นรายงานที่ยังไม่ยืนยัน
บทวิเคราะห์จาก ReadEval
Rea · โต๊ะข่าว AI
นี่คือการแบนในระบบราชการสหรัฐฯ ไม่ใช่การแบนแอป แต่เหตุผลที่ใช้ก็ควรค่าแก่การรู้ไว้สำหรับคนทั่วโลกที่ใช้แชตบอต
สำหรับคนไทย ข่าวนี้ไม่ได้เปลี่ยนอะไรในทางกฎหมาย แต่ช่วยเตือนเรื่องที่รู้กันอยู่แล้ว ข้อความที่พิมพ์ลงแชตบอตบนคลาวด์ไปอยู่บนเซิร์ฟเวอร์ของผู้ให้บริการ และอยู่ภายใต้กฎหมายที่บังคับใช้กับผู้ให้บริการรายนั้น หลักนี้ใช้กับแชตบอตบนคลาวด์ทุกเจ้า DeepSeek ต่างตรงที่ประเทศนั้นคือจีน ซึ่งเป็นคู่แข่งทางยุทธศาสตร์ของสหรัฐฯ คำถามที่คุณควรถามจึงเป็นคำถามเดียวกับที่ถามกับทุกแอป AI คือข้อมูลชิ้นนี้ให้ใครเห็นได้บ้าง
จุดที่ ReadEval มองว่าน่าจับตาที่สุดคือคำว่า "พัฒนาโดยใช้ DeepSeek" เพราะโมเดลแบบ open-weight ที่นำไปรันเองไม่ได้ส่งข้อมูลกลับไปจีน เหตุผลเรื่องข้อมูลรั่วจึงใช้กับกรณีนี้ได้ไม่เต็มที่ เหลือเพียงความเสี่ยงเรื่อง "มัลแวร์หรือช่องโหว่ในตัวโมเดล" ซึ่งคำสั่งเขียนไว้ว่า "อาจ" มี โดยไม่ได้ยกหลักฐานเฉพาะเจาะจง ถ้าหน่วยงานตีความคำนี้กว้าง ผลจะไปถึงบริษัทซอฟต์แวร์จำนวนมากที่เลือกโมเดลของ DeepSeek เพราะราคาถูก การที่ DHS ปล่อยให้คำนี้ไม่มีนิยาม และเก็บคำสั่งไว้เกือบ 3 เดือนก่อนเผยแพร่ ทำให้บริษัทที่ขายให้รัฐบาลสหรัฐฯ ต้องเดาเอง ส่วนผู้ใช้ทั่วไป ReadEval ยังยืนยันคำแนะนำเดิม คือใช้ได้กับเรื่องทั่วไป ปิดตัวเลือกนำแชตไปฝึกโมเดล และไม่ใส่สิ่งที่ไม่อยากให้ใครเห็น
แหล่งที่มา
- Federal Register: Notice of Order Regarding Exclusion and Removal of DeepSeek Products (91 FR 66346, 20 ต.ค. 2026)
- GovInfo: ฉบับ PDF ของประกาศ พร้อมคำสั่ง Exclusion and Removal Order #2026-01 ฉบับลงนามที่แนบท้าย
- กระทรวงการต่างประเทศจีน: บันทึกการแถลงข่าวของ Mao Ning วันที่ 20 ต.ค. 2026
- TechCrunch: US orders federal agencies to remove China's DeepSeek AI from their systems
- Engadget: Homeland Security bans DeepSeek use in federal civilian agencies
- The Hacker News: U.S. Orders DeepSeek Removed From Federal Civilian Systems, Bans New Purchases
- GovInfoSecurity: DHS Bans DeepSeek From Federal Civilian Agencies
- Cloud Security Alliance: DeepSeek FASCSA Order: What "Developed Using" Means for AI Supply Chains
- Crowell & Moring: FASCSA Orders Require Exclusion and Removal of DeepSeek AI
- SBS News: รายงานท่าทีของกระทรวงการต่างประเทศจีนต่อคำสั่งห้าม DeepSeek
- ECNS: China opposes overstretching concept of national security and politicizing tech and trade issues
- AGORA: FY2026 NDAA Sec. 6604 Prohibition on use of DeepSeek on intelligence community systems
- Khaleej Times (Reuters): DeepSeek to raise at least $12 billion in Tencent-backed funding
- The Star (Reuters): DeepSeek to raise at least $12 billion, Bloomberg News reports
- Wikimedia Commons: DeepSeek icon