มัลแวร์ขโมยคุกกี้ล็อกอินเข้าบัญชีได้โดยไม่ต้องรู้รหัสผ่าน ล่าสุดแฝงมากับแอป AI ปลอม
คุกกี้ล็อกอินที่ถูกขโมยทำให้คนร้ายเข้าบัญชีได้โดยไม่ต้องใช้รหัสผ่านหรือ OTP ล่าสุดมากับแอป AI ปลอมที่แอบอ้าง Claude และ ChatGPT พร้อมวิธีสั่งออกจากระบบ
สารบัญ (12 หัวข้อ)
- สรุปประเด็นสำคัญ
- คุกกี้ล็อกอินคืออะไร ทำไม OTP ไม่ช่วย
- แอป AI ปลอมขโมยคุกกี้ได้อย่างไร
- ตัวเลขเหล่านี้บอกอะไร และไม่ได้บอกอะไร
- ดาวน์โหลดแอป AI จากที่ไหนจึงปลอดภัย
- นิสัยที่ลดความเสียหาย
- พาสคีย์ช่วยได้แค่ไหน
- วิธีดูว่าบัญชีล็อกอินค้างอยู่ที่ไหน และสั่งออกจากระบบ
- ถ้าสงสัยว่าโดนแล้ว ทำอะไรก่อน
- เบราว์เซอร์กำลังแก้ปัญหานี้อย่างไร
- แหล่งข่าวต่างกันตรงไหน
- บทวิเคราะห์จาก ReadEval
ลองนึกภาพว่าคุณตั้งรหัสผ่านยาว เปิด OTP ไว้ครบ ไม่เคยได้แจ้งเตือนล็อกอินแปลก ๆ แต่เพื่อนกลับทักมาถามว่าทำไมบัญชีของคุณส่งลิงก์แปลก ๆ ไปหา The Guardian อธิบายว่าคนร้ายเข้าบัญชีแบบนี้ได้โดยไม่ต้องรู้รหัสผ่าน เพราะสิ่งที่ถูกขโมยคือ "คุกกี้ล็อกอิน" ในเบราว์เซอร์ และช่วงนี้เหยื่อล่อที่ได้ผลคือแอป AI ปลอม
เมื่อคุณล็อกอินสำเร็จ เว็บจะฝากข้อมูลชิ้นเล็กที่เรียกว่าคุกกี้ไว้ในเบราว์เซอร์ เพื่อให้เปิดหน้าอื่นต่อได้โดยไม่ต้องกรอกรหัสใหม่ คล้ายสายรัดข้อมือเข้าคอนเสิร์ตที่ตรวจบัตรกันที่ประตูครั้งเดียว จากนั้นเจ้าหน้าที่ดูแค่สายรัด ต่างกันตรงที่คุกกี้ถูกคัดลอกไปได้ทั้งที่ของคุณยังอยู่ครบ และใช้ได้จนกว่าคุณจะกดออกจากระบบ ตัวที่คัดลอกคือมัลแวร์ขโมยข้อมูล (infostealer) ที่เจ้าของเครื่องเผลอติดตั้งเอง รหัสผ่านและ OTP ที่ตรวจแค่ตอนเข้าประตูจึงไม่มีโอกาสได้ทำงาน
ANY.RUN บริษัทที่ให้บริการรันไฟล์น่าสงสัยในพื้นที่ปิด (sandbox) นับได้ว่าช่วงเมษายนถึงต้นตุลาคม 2026 มีการส่งตัวอย่างที่เข้าข่ายแคมเปญแอป AI ปลอมเข้ามาตรวจ 1,258 ครั้ง ราว 8 ใน 10 ปลอมเป็น Claude หรือ ChatGPT ที่เหลือเป็น Gemini และแบรนด์อื่น ตัวเลขนี้คือจำนวนครั้งที่มีคนส่งมาตรวจ ไม่ใช่จำนวนเหยื่อ กรณีหนึ่งเป็นไฟล์จากหน้าดาวน์โหลด Claude ปลอมที่ติดตั้ง Claude ของจริงให้ตามปกติ แต่เบื้องหลังแอบส่งคุกกี้ออกไปให้คนร้าย
ภาพใหญ่มาจาก NordVPN ที่ The Guardian อ้างถึง บริษัทนับคุกกี้ในข้อมูลที่มัลแวร์ขโมยมาได้กว่า 52,000 ล้านรายการในหนึ่งปี แต่ NordVPN ระบุเองว่าส่วนใหญ่เป็นคุกกี้โฆษณาและติดตามพฤติกรรม และเป็นจำนวนรายการ ไม่ใช่จำนวนคน ไทยอยู่ในกลุ่มประเทศที่พบมาก แต่ไม่มีตัวเลขของไทย
สิ่งที่คุณทำได้วันนี้ คือโหลดแอป AI จากเว็บทางการหรือสโตร์เท่านั้น ไม่กดโฆษณาในผลค้นหา ไม่วางคำสั่งที่หน้าเว็บบอกให้รัน กดออกจากระบบเมื่อเลิกใช้เพราะแค่ปิดแท็บไม่พอ และเข้าไปดูว่ามีอุปกรณ์ไหนล็อกอินค้างในบัญชีของคุณ ขั้นตอนสำหรับ Google, Facebook และ LINE อยู่ด้านล่าง
สรุปประเด็นสำคัญ
- ขโมยคุกกี้ = ข้ามหน้าล็อกอิน: คุกกี้ล็อกอิน (session cookie) ที่ถูกขโมยทำให้คนร้ายเข้าบัญชีได้โดยไม่ต้องใช้รหัสผ่าน และมักไม่ต้องผ่านการยืนยันตัวตนหลายชั้น (MFA) ด้วย
- แอป AI ปลอมเป็นเหยื่อล่อ: ANY.RUN เชื่อมโยงการวิเคราะห์ใน sandbox สาธารณะ 1,258 ครั้งระหว่าง 15 เม.ย.–5 ต.ค. 2026 กับแคมเปญปลอมเป็น Claude, ChatGPT, Gemini, GitHub Copilot และแบรนด์ AI อื่น บางแบบหลอกให้วางคำสั่ง บางแบบเป็นตัวติดตั้งที่แฝงมัลแวร์
- ตัวเลข 52,000 ล้านเป็นของ NordVPN: นับเป็นรายการคุกกี้ในข้อมูลจากมัลแวร์ระหว่าง 9 มิ.ย. 2025–8 มิ.ย. 2026 ส่วนใหญ่เป็นคุกกี้โฆษณาและติดตาม ไม่ใช่จำนวนผู้ใช้หรือเครื่อง
- สิ่งที่ได้ผล: โหลดแอปจากแหล่งทางการ ออกจากระบบเมื่อเลิกใช้ ตรวจและสั่งออกจากระบบอุปกรณ์ที่ไม่รู้จัก และถ้าสงสัยว่าเครื่องติดมัลแวร์ ต้องสแกนเครื่องก่อน มิฉะนั้นมัลแวร์จะขโมยคุกกี้ชุดใหม่ได้อีก
คุกกี้ล็อกอินคืออะไร ทำไม OTP ไม่ช่วย
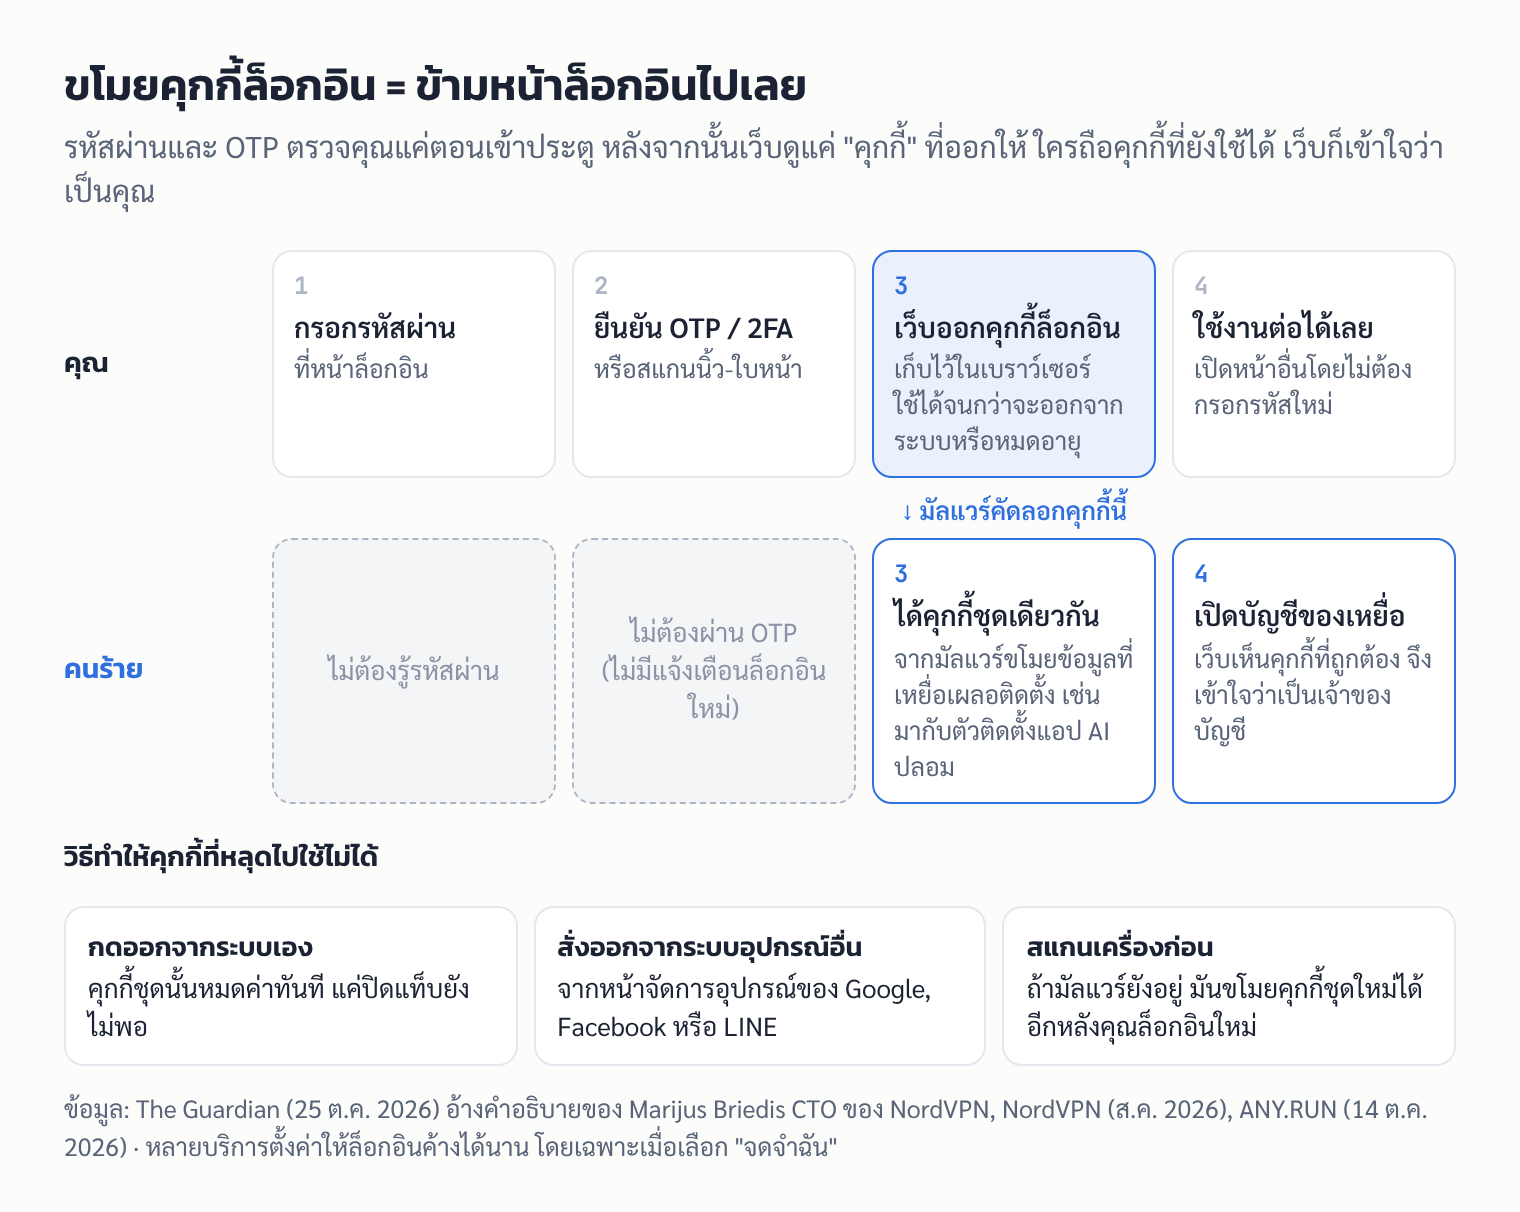
The Guardian อธิบายในคอลัมน์ Scam watch ของ Hilary Osborne (25 ต.ค. 2026) ว่าเมื่อคุณล็อกอินเข้าเว็บไซต์ เช่น เว็บธนาคาร เว็บจะออกคุกกี้เฉพาะให้เครื่องของคุณ เพื่อให้คุณเปิดหน้าต่าง ๆ ได้โดยไม่ต้องกรอกข้อมูลล็อกอินซ้ำ คุกกี้นี้หมดประโยชน์ทันทีที่คุณออกจากระบบ แต่ถ้ายังไม่ออก ซึ่งรวมถึงกรณีที่คุณเลือกให้เว็บ "จดจำ" ไว้ หรือปิดหน้าไปโดยไม่ได้ออกจากระบบ คุกกี้นั้นก็ยังถูกขโมยไปใช้ได้
Marijus Briedis ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยี (CTO) ของ NordVPN บอก The Guardian ว่า "คุกกี้กลายเป็นเป้าหมายหลักของแฮกเกอร์" และถ้าคนร้ายขโมยคุกกี้ที่ยังใช้งานได้ไป "พวกเขาไม่ต้องใช้รหัสผ่านของคุณ ไม่ทำให้เกิดการแจ้งเตือนการล็อกอิน และมักข้ามการยืนยันตัวตนหลายชั้นของคุณได้" เขาอธิบายว่ามัลแวร์ที่ติดเครื่องแล้ว "จะตรงไปที่ฐานข้อมูลของเบราว์เซอร์ หยิบคุกกี้ที่ยังใช้งานอยู่ทั้งหมด แล้วส่งกลับไปให้แฮกเกอร์"
Google อธิบายในบล็อกความปลอดภัยไว้ในทำนองเดียวกันว่า มัลแวร์อาจดึงคุกกี้ที่มีอยู่แล้ว หรือรอให้ผู้ใช้ล็อกอินบัญชีใหม่ก่อนค่อยส่งออกไป และเพราะคุกกี้มักมีอายุยาว คนร้ายจึงเข้าบัญชีได้โดยไม่ต้องรู้รหัสผ่าน แล้วนำสิทธิ์เข้าถึงนั้นไปรวมชุด แลกเปลี่ยน หรือขายต่อ
คนร้ายเอาไปทำอะไร The Guardian ยกตัวอย่างว่า ถ้าเป็นบัญชีโซเชียลมีเดียหรืออีเมล อาจถูกใช้หลอกคนอื่นต่อ ถ้าเป็นบัญชีธนาคาร คนร้ายอาจเข้าบัญชีหรือนำข้อมูลที่เห็นไปใช้แอบอ้าง และถ้าเป็นร้านค้าออนไลน์ คนร้ายอาจเปลี่ยนที่ส่งของแล้วตัดเงินจากบัตรที่บันทึกไว้ เหยื่อหลายคนไม่รู้ตัวจนกว่าจะเห็นความเสียหาย หรือได้ข้อความแจ้งเตือนจากเว็บไซต์ว่ามีการขอเปลี่ยนข้อมูล
แอป AI ปลอมขโมยคุกกี้ได้อย่างไร
รายงานของ ANY.RUN (14 ต.ค. 2026) ระบุว่าทุกแคมเปญมีโครงเดียวกัน คือเหยื่อล่อในผลค้นหาหรืออีเมล หน้าเว็บที่ลอกแบบหน้าที่คุ้นเคย และ "ขั้นตอนชี้ขาดที่ผู้ใช้เป็นคนทำเอง" ไม่ว่าจะเป็นการวางคำสั่ง การรันตัวติดตั้ง หรือการกรอกรหัสในหน้าต่างล็อกอินปลอม บริษัทแบ่งรูปแบบที่พบบ่อยไว้ดังนี้
| รูปแบบ | ผู้ใช้ถูกหลอกให้ทำอะไร | จำนวนการวิเคราะห์ที่ ANY.RUN นับได้ |
|---|---|---|
| หน้าวิธีติดตั้งเครื่องมือเขียนโค้ด AI ปลอม (InstallFix) | คัดลอกคำสั่งติดตั้งบรรทัดเดียวที่ถูกสลับปลายทางเป็นเซิร์ฟเวอร์ของคนร้าย | 341 |
| หน้าดาวน์โหลด Claude ปลอมแบบ ClickFix | กดปุ่มดาวน์โหลดแล้วถูกสั่งให้เปิดหน้าต่าง Run หรือ PowerShell แล้ววางคำสั่ง | 220 |
| แชตหรือหน้าเว็บที่แชร์บน claude.ai และ chatgpt.com | ทำตามคำแนะนำในแชตที่คนร้ายสร้างและโปรโมตผ่านโฆษณา หรือถูกส่งต่อไปยัง "โดเมนสำรอง" ปลอม | 320 |
| ตัวติดตั้ง Claude ที่แฝงมัลแวร์ | ดาวน์โหลดไฟล์ติดตั้งจากเว็บปลอมแล้วรันตามปกติ | ไม่ระบุจำนวน |
| คำเชิญลงโฆษณากับ Claude, Gemini, Perplexity หรือ Manus | กรอกรหัสบัญชี Google ในหน้าต่างล็อกอินปลอมที่วาดขึ้นในหน้าเว็บ | 57 |
นอกจากนี้ ANY.RUN ยังพบไฟล์น่าสงสัยที่ตั้งชื่อตามผลิตภัณฑ์ AI อีก 220 รายการ เช่น "Claude Setup.exe", "ChatGPT Installer.exe" และ "GeminiSetup.exe" บางไฟล์เป็นมัลแวร์ขโมยข้อมูล บางไฟล์เป็นโปรแกรมควบคุมเครื่องจากระยะไกล
ตัวติดตั้งที่ทำงานได้จริงแต่แอบขโมยคุกกี้ กรณีนี้ไม่ได้ขอให้วางคำสั่งใด ๆ เว็บปลอมเป็นสำเนาหน้าดาวน์โหลด Claude ปุ่มดาวน์โหลดให้ไฟล์ติดตั้งที่เก็บไว้บน GitHub เมื่อกดติดตั้ง ตัวติดตั้งของ Anthropic ของจริงที่โหลดจากเซิร์ฟเวอร์ของ Anthropic เองจะทำงานให้เห็นอยู่ด้านหน้า ผู้ใช้จึงได้แอปที่ใช้ได้ตามปกติ แต่เบื้องหลัง มัลแวร์ตั้งงานอัตโนมัติให้เปิด Microsoft Edge แบบไม่มีหน้าต่างทุกครั้งที่ล็อกอินเข้า Windows แล้วส่งคุกกี้และข้อมูลส่วนขยายของเบราว์เซอร์ไปยังเซิร์ฟเวอร์ของคนร้าย ANY.RUN ระบุว่าคุกกี้เหล่านี้ทำให้คนร้าย "เปิดเซสชันเว็บของเหยื่อได้โดยไม่ต้องใช้รหัสผ่านหรือผ่านหน้าขอ MFA"
เหยื่อล่ออยู่บนแพลตฟอร์มที่น่าไว้ใจ ANY.RUN พบหน้าล่อบน GitHub, GitLab Pages, Cloudflare Pages, Google Sites และแม้แต่บน claude.ai กับ chatgpt.com ในรูปแบบเนื้อหาที่ผู้ใช้สร้างแล้วแชร์ ไม่ใช่หน้าของบริษัทเอง หน้าที่แชร์บน claude.ai มีป้ายของแพลตฟอร์มระบุว่าเป็นเนื้อหาที่ผู้ใช้สร้าง และ ChatGPT ขึ้นคำเตือนเมื่อลิงก์พาออกนอกเว็บ แต่ชื่อโดเมนของแพลตฟอร์มทำให้ดูน่าเชื่อ ทางเข้าหลักคือโฆษณา Google Ads และผลค้นหาปกติ ในแคมเปญหน้าดาวน์โหลด Claude ปลอม การวิเคราะห์ 37 จาก 220 ครั้งเริ่มจากการคลิกโฆษณา Google
ReadEval อธิบายกลไกของ ClickFix ซึ่งหลอกให้วางคำสั่งเอง ไว้แล้วในข่าว "Chrome เตือนก่อนคุณวางคำสั่งจากหน้ายืนยันตัวตนปลอม แต่เฉพาะคนที่เปิด Enhanced Protection" ข่าวนี้จึงไม่ลงรายละเอียดซ้ำ
ไม่ใช่เรื่องใหม่ Malwarebytes รายงานตั้งแต่มีนาคม 2026 ว่าหน้าวิธีติดตั้ง Claude Code ปลอมปล่อยมัลแวร์ชื่อ Amatera ซึ่งเก็บรหัสผ่าน คุกกี้ และโทเคนเซสชันจากเบราว์เซอร์ ทั้งบน Windows และ Mac ส่วน The Register รายงานในเดือนพฤษภาคม 2026 ว่าทีมของ Ontinue พบมัลแวร์ตัวใหม่ที่มากับหน้าติดตั้ง Claude Code ปลอมเช่นกัน และหาทางถอดรหัสคุกกี้ที่เบราว์เซอร์ตระกูล Chromium เข้ารหัสไว้ได้
ตัวเลขเหล่านี้บอกอะไร และไม่ได้บอกอะไร
52,000 ล้านคุกกี้ของ NordVPN The Guardian เขียนว่า NordVPN "พบคุกกี้ 52bn รายการในข้อมูลที่ถูกขโมยซึ่งเวียนอยู่บนอินเทอร์เน็ต ในรอบปีถึงเดือนมิถุนายน" รายงานต้นทางของ NordVPN (ส.ค. 2026) ให้ตัวเลขละเอียดกว่านี้ และมีข้อจำกัดที่ควรรู้
- ตัวเลขเต็มคือ 52,389,324,619 รายการ นับจากข้อมูลที่มัลแวร์ขโมยมาระหว่าง 9 มิ.ย. 2025–8 มิ.ย. 2026 ผ่านแพลตฟอร์มชื่อ NordStellar
- NordVPN ระบุเองว่าเป็น "จำนวนรายการคุกกี้ ไม่ใช่จำนวนผู้ใช้ อุปกรณ์ หรือการติดมัลแวร์" และไม่ใช่ยอดรวมคุกกี้ที่ถูกขโมยทั้งโลก
- ประเภทที่พบมากที่สุดคือคุกกี้โฆษณาและติดตามพฤติกรรม ซึ่งไม่ได้เปิดบัญชีได้โดยตรง แต่บอกได้ว่าเจ้าของเครื่องเข้าเว็บอะไรและสนใจอะไร ซึ่งคนร้ายใช้ทำกลโกงให้แนบเนียนขึ้นได้
- มัลแวร์ 3 ตระกูลคิดเป็น 79.8% ของคุกกี้ที่ถูกขโมย ได้แก่ Lumma-C2 (34.5%), RedLine (27.2%) และ Vidar (18.1%)
- ในรายการข้อมูลล็อกอินที่ถูกขโมย โดเมนที่พบมากที่สุดคือ accounts.google.com (11.78 ล้านรายการ), facebook.com (8.10 ล้าน) และ login.live.com ของ Microsoft (7.85 ล้าน)
- ในบันทึกจากมัลแวร์ที่ระบุโปรแกรมป้องกันไวรัสในเครื่อง 96.3% เป็น Windows Defender NordVPN สรุปว่าโปรแกรมป้องกันไวรัสอย่างเดียวหยุดการติดมัลแวร์ไม่ได้ทุกครั้ง
- ประเทศที่พบมากที่สุดคืออินเดีย (4,680 ล้านรายการ) ไทยอยู่ในรายชื่อประเทศที่พบมาก แต่ NordVPN ไม่ได้ระบุตัวเลขของไทย
ควรรู้ด้วยว่า NordVPN ขายบริการแจ้งเตือนเมื่อคุกกี้ของผู้ใช้ไปปรากฏในชุดข้อมูลที่ถูกขโมย บริษัทจึงมีผลประโยชน์ทางธุรกิจกับประเด็นนี้ และ ReadEval ไม่พบหน่วยงานอิสระที่ตรวจทานตัวเลขชุดนี้
1,258 ครั้งของ ANY.RUN ANY.RUN เป็นบริการที่ทีมความปลอดภัยและนักวิจัยส่งไฟล์หรือลิงก์น่าสงสัยเข้าไปรันในพื้นที่ปิด แล้วดูว่ามันทำอะไร ตัวเลขนี้คือจำนวนการวิเคราะห์สาธารณะที่บริษัทเชื่อมโยงกับแคมเปญแอป AI ปลอม แปลว่ามีคนเจอของน่าสงสัยแล้วส่งมาตรวจ ไม่ได้แปลว่ามีคนติดมัลแวร์ 1,258 คน
- Claude ถูกแอบอ้างมากที่สุด 601 ครั้ง (48%) รองลงมาคือ ChatGPT และ Codex ของ OpenAI 418 ครั้ง (33%) รายงานไม่ได้แยกจำนวนของ Gemini
- อย่างน้อย 45% (561 ครั้ง) มาจากแคมเปญที่ให้ผู้ใช้วางคำสั่งเอง
- ข้อมูลประเทศเป็นประเทศของ "ผู้ส่งตัวอย่าง" ไม่ใช่ของเหยื่อ อินเดียมากที่สุด 86 จาก 422 รายการ (20%) และสหรัฐฯ 69 รายการ (16%) รายงานไม่ได้กล่าวถึงไทย
- รายงานนี้เขียนให้ทีมความปลอดภัยขององค์กรอ่าน และโปรโมตผลิตภัณฑ์ของ ANY.RUN เองไปด้วย
ดาวน์โหลดแอป AI จากที่ไหนจึงปลอดภัย
ทุกรูปแบบที่ ANY.RUN พบเริ่มจากการที่ผู้ใช้ค้นหาแอป AI เอง วิธีที่ตรงที่สุดจึงเป็นการพิมพ์ที่อยู่เว็บไซต์ทางการเอง หรือเปิดจากสโตร์ของระบบ แทนการคลิกผลค้นหาหรือโฆษณา
| แอป | แหล่งทางการ |
|---|---|
| Claude | หน้า claude.com/download มีตัวติดตั้งสำหรับ Windows และ macOS และลิงก์ไปยัง Microsoft Store กับ App Store สำหรับ iPhone |
| ChatGPT | ศูนย์ช่วยเหลือของ OpenAI ระบุว่าแอป Windows ดาวน์โหลดผ่าน Microsoft Store |
| Gemini | หน้า gemini.google/desktop สำหรับ Windows 10 ขึ้นไป และ Mac ชิป Apple Silicon ที่ใช้ macOS Sequoia (15.0) ขึ้นไป |
บนมือถือ ให้ติดตั้งจาก App Store หรือ Google Play โดยดูชื่อผู้พัฒนาให้ตรงกับบริษัทเจ้าของแอป และอย่าติดตั้งไฟล์แอปที่ส่งมาทางแชตหรือเว็บอื่น
เจอคำสั่งให้วาง ให้หยุดก่อน แหล่งทางการของทั้งสามแอปในตารางให้ติดตั้งผ่านไฟล์ติดตั้งหรือสโตร์ตามปกติ ถ้าหน้าดาวน์โหลดใดบอกให้กด Win+R หรือเปิด PowerShell หรือ Terminal แล้ววางคำสั่ง ReadEval แนะนำให้ปิดหน้านั้นทันที ส่วนนักพัฒนาที่ติดตั้งเครื่องมือเขียนโค้ดด้วยคำสั่งบรรทัดเดียวเป็นปกติ ANY.RUN แนะนำให้คัดลอกคำสั่งจากเอกสารทางการของผู้พัฒนาเท่านั้น ไม่ใช่จากผลค้นหา โฆษณา แชตที่แชร์ต่อกัน หรือหน้าดาวน์โหลดที่ไม่คุ้น
นิสัยที่ลดความเสียหาย
ข้อแนะนำต่อไปนี้มาจาก The Guardian และ NordVPN
- ออกจากระบบเมื่อเลิกใช้: Briedis บอกว่า "แค่ปิดแท็บไม่ได้ทำให้เซสชันจบ" คุณต้องกดออกจากระบบเอง คุกกี้ชุดนั้นจึงใช้ไม่ได้
- ล้างคุกกี้เป็นระยะ: ช่วยลดสิ่งที่มีให้ขโมย แลกกับการต้องล็อกอินใหม่บ่อยขึ้น
- ย้ายรหัสผ่านออกจากเบราว์เซอร์: Briedis แนะนำให้ใช้โปรแกรมจัดการรหัสผ่านแยกต่างหาก แทนการให้เบราว์เซอร์จำรหัสไว้
- ระวังส่วนขยายและซอฟต์แวร์ที่ติดตั้ง: The Guardian ระบุว่ามัลแวร์ขโมยข้อมูลมักซ่อนมากับสิ่งเหล่านี้
- สังเกตอาการเครื่อง: เครื่องช้าลงกับงานง่าย ๆ แบตเตอรี่หมดเร็วผิดปกติ แอปปิดตัวเองบ่อย หรือเบราว์เซอร์พาไปเว็บอื่น มีหน้าต่างเด้ง หรือหน้าแรกเปลี่ยนเอง
- ยังเปิด MFA ไว้: แม้คุกกี้ที่ถูกขโมยจะข้าม MFA ได้ แต่ The Guardian ระบุว่า MFA ยังปกป้องได้มากกว่ารหัสผ่านอย่างเดียว
พาสคีย์ช่วยได้แค่ไหน
พาสคีย์ (passkey) คือวิธีล็อกอินแทนรหัสผ่านด้วยลายนิ้วมือ ใบหน้า หรือรหัสปลดล็อกหน้าจอ หน้าช่วยเหลือของ Google ระบุว่าพาสคีย์ "แชร์ คัดลอก จดไว้ หรือเผลอให้คนอื่นไม่ได้" จึงปลอดภัยกว่ารหัสผ่านเมื่อเจอฟิชชิง Meta ก็ระบุว่าพาสคีย์ได้ผลกับฟิชชิงเช่นกัน
พาสคีย์จึงช่วยกับรูปแบบที่หลอกให้กรอกรหัสในหน้าต่างล็อกอินปลอม อย่างคำเชิญลงโฆษณากับ AI ที่ ANY.RUN พบ แต่ ReadEval ประเมินว่ามันไม่ได้กันการขโมยคุกกี้ เพราะหลังล็อกอินด้วยพาสคีย์ เว็บก็ยังออกคุกกี้ให้เบราว์เซอร์ตามปกติ ถ้าเครื่องติดมัลแวร์อยู่ คุกกี้นั้นก็ถูกคัดลอกไปได้เหมือนเดิม
- Google: เข้า myaccount.google.com/signinoptions/passkeys แตะ Create a passkey แล้วปลดล็อกอุปกรณ์ตามที่ระบบถาม จัดการหรือลบพาสคีย์ได้ที่ Security & sign-in > Passkeys and security keys
- Facebook: Meta ระบุว่าตั้งค่าและจัดการพาสคีย์ได้ใน ศูนย์บัญชี (Accounts Center) ในเมนูการตั้งค่าของ Facebook ตอนเปิดตัวในเดือนมิถุนายน 2025 รองรับแอปบน iOS และ Android
วิธีดูว่าบัญชีล็อกอินค้างอยู่ที่ไหน และสั่งออกจากระบบ
Google (ตามหน้าช่วยเหลือของ Google ชื่อเมนูภาษาไทยในวงเล็บมาจากหน้าช่วยเหลือฉบับภาษาไทย ซึ่ง Google ระบุว่าอาจแปลด้วย AI)
- เข้า myaccount.google.com แล้วเลือก Security & sign-in (ความปลอดภัยและการลงชื่อเข้าใช้)
- ในส่วน "Your devices" (อุปกรณ์ของคุณ) เลือก Manage all devices (จัดการอุปกรณ์ทั้งหมด)
- เลือกอุปกรณ์หรือเซสชันที่ไม่รู้จัก แล้วเลือก Sign out (ออกจากระบบ)
Google ระบุว่ารายการนี้แสดงอุปกรณ์ที่ล็อกอินอยู่หรือเคยล็อกอินในช่วงไม่กี่สัปดาห์ที่ผ่านมา บางครั้งจะเห็นเป็น "เซสชัน" แทนอุปกรณ์ และอุปกรณ์เครื่องเดียวมีหลายเซสชันได้ ถ้ามีหลายเซสชันใช้ชื่ออุปกรณ์เดียวกัน และคุณต้องการตัดสิทธิ์อุปกรณ์นั้นทั้งหมด ให้ออกจากระบบทุกเซสชันที่ใช้ชื่อนั้น บางรายการที่ดูแปลกอาจมีเหตุผลธรรมดา เช่น อุปกรณ์ใหม่ คอมพิวเตอร์สาธารณะ หรือตำแหน่งที่แสดงเป็นเมืองใกล้เคียง
Facebook (ตามหน้าช่วยเหลือของ Facebook ชื่อเมนูเป็นภาษาอังกฤษตามหน้าช่วยเหลือ ถ้าใช้ Facebook ภาษาไทย ชื่อบนจออาจต่างออกไป)
- เปิดการตั้งค่า Password and security ใน Accounts Center
- เลือก Where you're logged in แล้วเลือกบัญชีของคุณ จะเห็นทุกเซสชันพร้อมวันที่ เวลา ตำแหน่ง และประเภทอุปกรณ์
- เลือก Select devices to log out เลือกเซสชันที่ต้องการ หรือเลือกทั้งหมด
- กด Log out แล้วกดยืนยันอีกครั้ง อุปกรณ์ที่เลือกจะออกจากระบบทันที
Facebook ระบุว่าบางบัญชีอาจเห็นเมนูชื่อ Meta Account settings แทน Accounts Center
LINE (ตามศูนย์ช่วยเหลือ LINE ฉบับภาษาไทย)
ฟังก์ชันนี้ใช้ได้บนอุปกรณ์หลักที่ลงทะเบียนบัญชีไว้เท่านั้น ซึ่งโดยทั่วไปคือสมาร์ตโฟน และแสดงอุปกรณ์อย่าง PC หรือ iPad ที่ล็อกอิน LINE หรือบริการที่เกี่ยวข้องอยู่
- เปิด LINE บนอุปกรณ์หลัก
- แตะแท็บ หน้าหลัก > ไอคอน ตั้งค่า (รูปเฟือง) > บัญชี
- แตะ อุปกรณ์ที่เข้าสู่ระบบ จะเห็นชื่ออุปกรณ์และระยะเวลานับจากที่ล็อกอิน
- แตะ ออกจากระบบ ที่อุปกรณ์ที่ไม่ต้องการ หรือแตะ ออกจากระบบของทุกบริการ เพื่อออกจากทุกอุปกรณ์ในครั้งเดียว
LINE แนะนำว่าถ้าเห็นอุปกรณ์ที่จำไม่ได้ว่าเคยล็อกอิน ให้ออกจากระบบอุปกรณ์นั้นแล้วเปลี่ยนรหัสผ่าน
ถ้าสงสัยว่าโดนแล้ว ทำอะไรก่อน
- สแกนเครื่องด้วยโปรแกรมป้องกันไวรัส NordVPN เตือนว่าถ้ามัลแวร์ขโมยข้อมูลยังทำงานอยู่ มันจะเก็บคุกกี้ชุดใหม่ต่อไปได้ การออกจากระบบอย่างเดียวจึงไม่พอ
- ออกจากระบบบัญชีสำคัญในทุกอุปกรณ์ ตามขั้นตอนด้านบน
- เปลี่ยนรหัสผ่าน แล้วตรวจกิจกรรมล่าสุด อุปกรณ์ที่เชื่อมต่อ ช่องทางกู้คืนบัญชี และวิธีชำระเงินที่บันทึกไว้ ถ้ามีอะไรไม่คุ้นให้ลบออก
- แจ้งธนาคาร ถ้าเห็นรายการชำระเงินที่น่าสงสัย
เบราว์เซอร์กำลังแก้ปัญหานี้อย่างไร
Google ยอมรับในบล็อกความปลอดภัยว่าเมื่อมัลแวร์เข้าถึงเครื่องได้แล้ว "ไม่มีวิธีที่เชื่อถือได้ในการป้องกันการขโมยคุกกี้ด้วยซอฟต์แวร์เพียงอย่างเดียวบนระบบปฏิบัติการใด" Chrome จึงพัฒนา Device Bound Session Credentials (DBSC) ซึ่งผูกเซสชันไว้กับกุญแจในชิปความปลอดภัยของเครื่อง (TPM บน Windows และ Secure Enclave บน macOS) ที่คัดลอกออกไปไม่ได้ เว็บจะออกคุกกี้อายุสั้นชุดใหม่ให้ก็ต่อเมื่อ Chrome พิสูจน์ได้ว่าถือกุญแจนั้นอยู่ คุกกี้ที่ถูกขโมยไปจึงหมดอายุเร็วและใช้ต่อไม่ได้
ณ เดือนเมษายน 2026 DBSC เปิดให้ผู้ใช้ Windows ใน Chrome 146 และ Google ระบุว่าจะขยายไป macOS ในรุ่นถัดไป Google บอกว่าเซสชันที่ได้รับการป้องกันด้วย DBSC มีการขโมยเซสชันลดลงอย่างมีนัยสำคัญ แต่ไม่ได้ให้ตัวเลข ข้อจำกัดคือเว็บไซต์แต่ละแห่งต้องเพิ่มการรองรับเอง จึงไม่ได้ปกป้องทุกบัญชีที่คุณใช้ และ ReadEval ยังไม่พบข้อมูลยืนยันว่า Facebook หรือ LINE รองรับแล้ว
แหล่งข่าวต่างกันตรงไหน
- ตัวเลขคุกกี้: The Guardian ปัดเป็น 52bn และเขียนว่าเป็นข้อมูล "ในรอบปีถึงเดือนมิถุนายน" ส่วนรายงานต้นทางของ NordVPN ระบุ 52,389,324,619 รายการ ช่วง 9 มิ.ย. 2025–8 มิ.ย. 2026 สองแหล่งไม่ขัดกัน แต่ The Guardian ไม่ได้บอกว่าส่วนใหญ่เป็นคุกกี้โฆษณาและไม่ใช่จำนวนคน ReadEval ใช้ข้อมูลของต้นทางและใส่ข้อจำกัดนี้ไว้
- แคมเปญแอป AI ปลอมใช้ ClickFix ทั้งหมดหรือไม่: สรุปข่าวประจำสัปดาห์ของ The Hacker News (19 ต.ค. 2026) เขียนว่าแคมเปญนี้ปล่อยมัลแวร์ "โดยใช้เหยื่อล่อแบบ ClickFix" แต่รายงานต้นทางของ ANY.RUN ระบุว่าการวางคำสั่งคิดเป็นอย่างน้อย 45% ส่วนที่เหลือมีทั้งตัวติดตั้งแฝงมัลแวร์และหน้าล็อกอินปลอม ReadEval ใช้การแบ่งรูปแบบของ ANY.RUN
- ใครเป็นเป้า: หัวข้อรายงานของ ANY.RUN เน้นบริษัทในสหรัฐฯ แต่ข้อมูลรวมของบริษัทเองพบผู้ส่งตัวอย่างจากอินเดียมากกว่าสหรัฐฯ และข้อมูลนี้บอกเพียงประเทศของผู้ส่งตัวอย่าง ไม่ใช่ของเหยื่อ
- Gemini: ANY.RUN ระบุ Gemini เป็นหนึ่งในแบรนด์ที่ถูกแอบอ้าง พบทั้งในคำเชิญลงโฆษณาปลอมและไฟล์ชื่อ "GeminiSetup.exe" แต่ไม่ได้ให้จำนวนแยก ข่าวนี้จึงไม่ระบุว่า Gemini ถูกแอบอ้างมากน้อยเพียงใด
บทวิเคราะห์จาก ReadEval
Val · โต๊ะความปลอดภัย
รหัสผ่าน OTP และพาสคีย์ปกป้องประตู แต่คุกกี้คือสิ่งที่คุณได้หลังผ่านประตูแล้ว และมัลแวร์ขโมยมันจากในเครื่องของคุณเอง เรื่องนี้ไม่ได้แปลว่า MFA ไร้ประโยชน์ มันยังกันคนที่มีแค่รหัสผ่านรั่วได้ แต่แปลว่าจุดอ่อนย้ายไปอยู่ที่สิ่งที่คุณติดตั้งลงเครื่อง และแอป AI ที่ทุกคนกำลังอยากลองก็เป็นเหยื่อล่อที่เหมาะพอดี สิ่งที่น่าสังเกตคือคนร้ายไม่ต้องสร้างแอปปลอมทั้งตัว บางรายติดตั้งของจริงให้ด้วยซ้ำ ผู้ใช้จึงไม่มีเหตุให้สงสัย การตรวจแหล่งดาวน์โหลดก่อนติดตั้งจึงสำคัญกว่าการดูว่าแอปทำงานได้หรือไม่ ส่วนตัวเลขที่เห็นในข่าว ทั้ง 52,000 ล้านคุกกี้และ 1,258 ตัวอย่าง มาจากบริษัทที่ขายบริการด้านนี้ และไม่ใช่จำนวนเหยื่อ จึงควรอ่านเป็นสัญญาณว่าปัญหามีจริงและกว้าง มากกว่าเป็นขนาดความเสียหายที่วัดได้แน่นอน
แหล่งที่มา
- The Guardian: Cookie theft: how fraudsters get the digital key to your accounts (25 ต.ค. 2026)
- NordVPN: Research reveals 52.4B stolen cookies in one year (ต้นทางตัวเลข 52,000 ล้าน)
- ANY.RUN: Fake AI Tools Put US Companies at Risk (14 ต.ค. 2026)
- The Hacker News: Weekly Recap (19 ต.ค. 2026)
- Malwarebytes: Fake Claude Code install pages hit Windows and Mac users with infostealers (มี.ค. 2026)
- The Register: Cookie thieves caught stealing dev secrets via fake Claude Code installers (พ.ค. 2026)
- Google Security Blog: Protecting Cookies with Device Bound Session Credentials (เม.ย. 2026)
- The Hacker News: Google Rolls Out DBSC in Chrome 146 to Block Session Theft on Windows
- Google Account Help: ดูอุปกรณ์ที่เข้าถึงบัญชีและออกจากระบบ
- Google Account Help: พาสคีย์
- Facebook Help Center: ออกจากระบบ Facebook บนคอมพิวเตอร์ โทรศัพท์ หรือแท็บเล็ตเครื่องอื่น
- Meta: Introducing Passkeys on Facebook for an Easier Sign-In (มิ.ย. 2025)
- LINE ศูนย์ช่วยเหลือ: วิธีการตรวจสอบอุปกรณ์ที่กำลังล็อกอิน LINE
- Anthropic: หน้าดาวน์โหลด Claude
- OpenAI Help Center: Using the ChatGPT Windows app
- Google: Gemini for desktop (Windows และ macOS)